


Умный холодильник выдал хакерам пароль от Gmail

Умный холодильник выдал хакерам пароль от Gmail

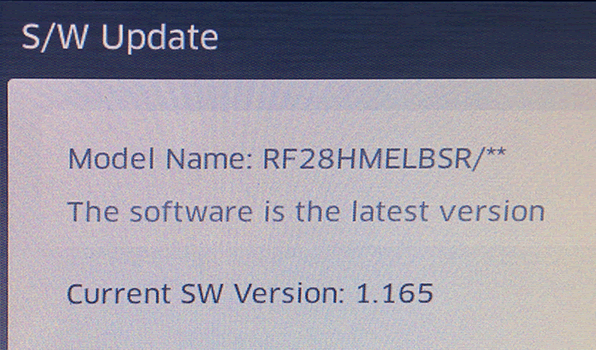
Специалисты по безопасности после нескольких попыток сумели взломать холодильник Samsung и выманить у него учетные данные от аккаунта Gmail. Холодильник модели RF28HMELBSR сильно сопротивлялся, но шансов у него было мало, ведь компания-производитель не позаботилась о правильной проверке сертификата SSL при установке защищенного соединения с сервером Google.

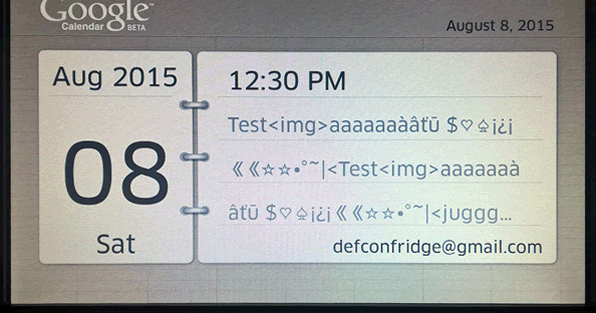
Взлом холодильника осуществлен хакерами из компании Pen Test Partners во время пентестерского конкурса на конференции Defcon. Подключенный к интернету холодильник авторизуется на сайте Google Calendar, чтобы показывать хозяину информацию о текущих делах на встроенном экране.


Бытовой прибор работает точно так же, как любое другое устройство с установленной программой для Google Calendar.

Хотя в холодильнике реализована поддержка SSL, но проверка сертификата де-факто не осуществляется, что делает возможным проведение атаки MiTM. Устройство подключается к сети по Wi-Fi, так что теоретически провести атаку можно из-за пределов квартиры, от соседей или с улицы, передает xakep.ru.

Просканировав порты, хакеры нашли два сервиса на портах 4444 (SSL) и 8888. Первый из них используется встроенным мобильным приложением, которое извлекает сертификат из локального хранилища. Правда, им так и не удалось подобрать пароль для него. Также безуспешной оказалась попытка заменить прошивку холодильника через поддельное обновление.


Тем не менее, MiTM-атака признана успешной, поскольку холодильник все-таки выдал учётные данные от аккаунта Google.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru