


ЛК выявила мошенническую рассылку от имени известного банка

ЛК выявила мошенническую рассылку от имени известного банка

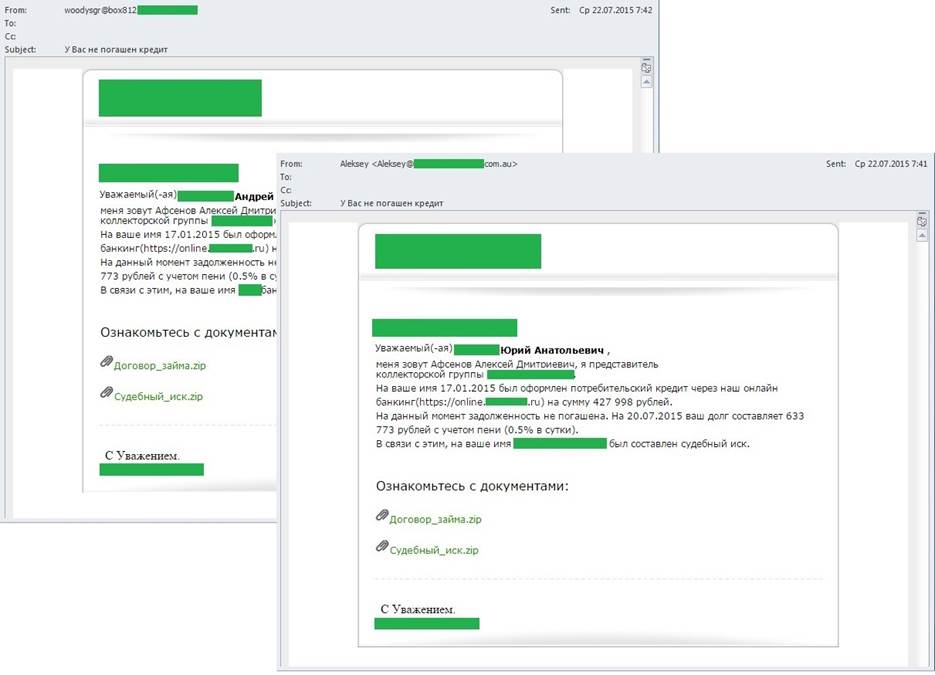
«Лаборатория Касперского» обнаружила в Сети массовую вредоносную рассылку писем, которые были оформлены как уведомления от крупного российского банка. Сообщения отправлялись от имени сотрудника финансовой организации, который извещал получателя о том, что ранее на его имя через сервис онлайн-банкинга был оформлен кредит на крупную сумму денег и в настоящее время по этому кредиту образовалась большая просроченная задолженность. Далее «представитель банка» запугивал пользователя тем, что в отношении него уже составлен судебный иск, и предлагал ознакомиться со всеми подробностями в приложенных к письму документах.

Рассылаемые в таких письмах файлы представляли собой zip-архивы. Никаких деталей о кредите или судебном иске документы, конечно же, не содержали. Но открыв их, доверчивый пользователь загружал на свой компьютер вредоносную программу, основной целью которой является шифрование личных файлов пользователя и последующее вымогательство денег за возращение доступа к ценным данными.


Вид письма из вредоносной рассылки, организованной злоумышленниками от имени известного российского банка


«Социальная инженерия является одним из излюбленных приемов кибермошенников. Прикрываясь известными именами и вызывая в пользователях чувство боязни или любопытства, они достигают желаемого результата – вынуждают человека самостоятельно запускать вредоносную программу. Распознать подобные уловки злоумышленников бывает непросто, именно поэтому не стоит пренебрегать качественной защитой от актуальных киберугроз. Ведь при наличии у пользователя защитного решения перейти по сомнительным ссылкам, открыть подозрительное вложение и установить на устройство зловред не получится – антивирус заблокирует любую вредоносную активность», – поясняет Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Стоит отметить, что число атак с использованием программ-шифровальщиков в последнее время активно растет. Так, во втором квартале 2015 года решения «Лаборатории Касперского» заблокировали около 65 тысяч попыток проникновения шифровальщиков в компьютеры пользователей – это число более чем в два раза выше по сравнению с предыдущим кварталом, когда количество попыток подобных атак едва превысило 27 тысяч.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru