


ЛК выявила мошенническую рассылку от имени известного банка

ЛК выявила мошенническую рассылку от имени известного банка

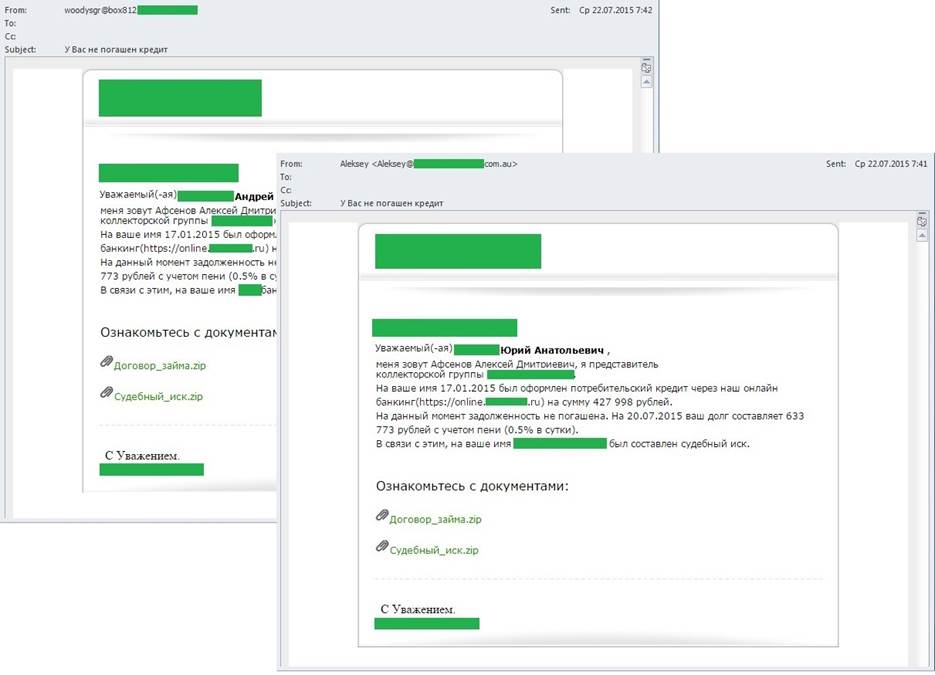
«Лаборатория Касперского» обнаружила в Сети массовую вредоносную рассылку писем, которые были оформлены как уведомления от крупного российского банка. Сообщения отправлялись от имени сотрудника финансовой организации, который извещал получателя о том, что ранее на его имя через сервис онлайн-банкинга был оформлен кредит на крупную сумму денег и в настоящее время по этому кредиту образовалась большая просроченная задолженность. Далее «представитель банка» запугивал пользователя тем, что в отношении него уже составлен судебный иск, и предлагал ознакомиться со всеми подробностями в приложенных к письму документах.

Рассылаемые в таких письмах файлы представляли собой zip-архивы. Никаких деталей о кредите или судебном иске документы, конечно же, не содержали. Но открыв их, доверчивый пользователь загружал на свой компьютер вредоносную программу, основной целью которой является шифрование личных файлов пользователя и последующее вымогательство денег за возращение доступа к ценным данными.


Вид письма из вредоносной рассылки, организованной злоумышленниками от имени известного российского банка


«Социальная инженерия является одним из излюбленных приемов кибермошенников. Прикрываясь известными именами и вызывая в пользователях чувство боязни или любопытства, они достигают желаемого результата – вынуждают человека самостоятельно запускать вредоносную программу. Распознать подобные уловки злоумышленников бывает непросто, именно поэтому не стоит пренебрегать качественной защитой от актуальных киберугроз. Ведь при наличии у пользователя защитного решения перейти по сомнительным ссылкам, открыть подозрительное вложение и установить на устройство зловред не получится – антивирус заблокирует любую вредоносную активность», – поясняет Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Стоит отметить, что число атак с использованием программ-шифровальщиков в последнее время активно растет. Так, во втором квартале 2015 года решения «Лаборатории Касперского» заблокировали около 65 тысяч попыток проникновения шифровальщиков в компьютеры пользователей – это число более чем в два раза выше по сравнению с предыдущим кварталом, когда количество попыток подобных атак едва превысило 27 тысяч.

Подпишитесь на новости

Apple взялась за интимные ИИ-подделки и грозит разработчикам изгнанием

Apple ужесточила правила App Store против приложений, создающих интимные ИИ-подделки реальных людей без их согласия. Разработчикам придётся предотвращать появление такого контента и удалять его. Иначе приложение рискует отправиться на выход.

Как сообщает 9to5Mac, компания также прямо запретила включать скрытые функции после прохождения проверки.

Именно такой фокус используют некоторые сервисы для раздевания: модераторам показывают безобидную программу, а затем подменяют начинку.

Теперь за подобные трюки можно лишиться не только приложения в магазине, но и участия в Apple Developer Program.

В материале также приводится история Grok от xAI. После угрозы удаления со стороны Apple разработчики чат-бота внедрили защитные меры против подобного контента.

Речь именно об интимных изображениях без согласия человека. Объявлять, что Apple запретила вообще любые дипфейки, было бы перебором. Но авторам придётся адаптироваться, поскольку спрятать функцию от модераторов и спокойно собирать установки теперь ещё рискованнее.

RSS: Новости на портале Anti-Malware.ru