


Квадрокоптер взламывает беспроводные сети

Квадрокоптер взламывает беспроводные сети

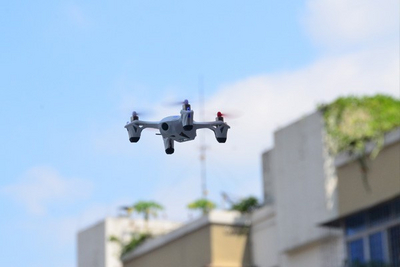
Хакерский арсенал пополнился беспилотным летательным аппаратом. На конференции Defcon состоялась презентация квадрокоптера от компании Aerial Assault, который оборудован всем необходимым для облета территории и автоматического взлома окружающих сетей Wi-Fi.

Квадрокоптер с правильным оборудованием показал хакер Дэвид Джордан (David Jordan), сотрудник Aerial Assault, передает AFP. «Таких возможностей никогда не было раньше», — прокомментировал он. Это первый дрон с программами для пентестинга, работающими в автоматическом режиме.

На борту беспилотника стоит мини-компьютер Raspberry Pi со специализированным софтом, который входит в комплект дистрибутива Kali Linux. Квадрокоптер сканирует диапазон на предмет незащищенных сетей и записывает точные GPS-координаты жертв. Он может осуществлять брутфорс паролей или выполнять другие запрограммированные действия. Теоретически, его можно запрограммировать на распространение вредоносного программного обеспечения, загрузив соответствующие скрипты, пишет xakep.ru.

На конференции Defcon представитель компании Aerial Assault расположился в коммерческой секции и продавал квадрокоптеры по негуманной цене $2500.

Предыдущая версия БПЛА от Aerial Assault оснащалась маршрутизатором Wi-Fi и работала как бесплатный хотспот, собирая конфиденциальную информацию пользователей с тех компьютеров, которые к нему подключились.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru