


Квадрокоптер взламывает беспроводные сети

Квадрокоптер взламывает беспроводные сети

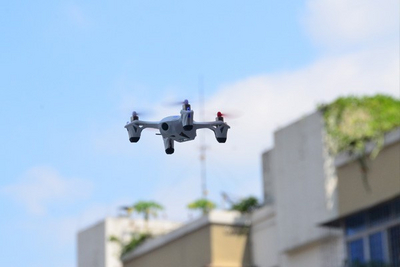
Хакерский арсенал пополнился беспилотным летательным аппаратом. На конференции Defcon состоялась презентация квадрокоптера от компании Aerial Assault, который оборудован всем необходимым для облета территории и автоматического взлома окружающих сетей Wi-Fi.

Квадрокоптер с правильным оборудованием показал хакер Дэвид Джордан (David Jordan), сотрудник Aerial Assault, передает AFP. «Таких возможностей никогда не было раньше», — прокомментировал он. Это первый дрон с программами для пентестинга, работающими в автоматическом режиме.

На борту беспилотника стоит мини-компьютер Raspberry Pi со специализированным софтом, который входит в комплект дистрибутива Kali Linux. Квадрокоптер сканирует диапазон на предмет незащищенных сетей и записывает точные GPS-координаты жертв. Он может осуществлять брутфорс паролей или выполнять другие запрограммированные действия. Теоретически, его можно запрограммировать на распространение вредоносного программного обеспечения, загрузив соответствующие скрипты, пишет xakep.ru.

На конференции Defcon представитель компании Aerial Assault расположился в коммерческой секции и продавал квадрокоптеры по негуманной цене $2500.

Предыдущая версия БПЛА от Aerial Assault оснащалась маршрутизатором Wi-Fi и работала как бесплатный хотспот, собирая конфиденциальную информацию пользователей с тех компьютеров, которые к нему подключились.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru