


Хакерская VPN-сеть Terracotta состоит из взломанных Windows-серверов

Хакерская VPN-сеть Terracotta состоит из взломанных Windows-серверов

омпания RSA Research провела тщательное расследование активности необычной VPN-сети, имеющей китайское происхождение. Ее назвали Terracotta. Как выяснилось, сеть использовали в качестве платформы для проведения таргетированных атак различные хакерские группы, включая хорошо известную группу Shell_Crew / Deep Panda.

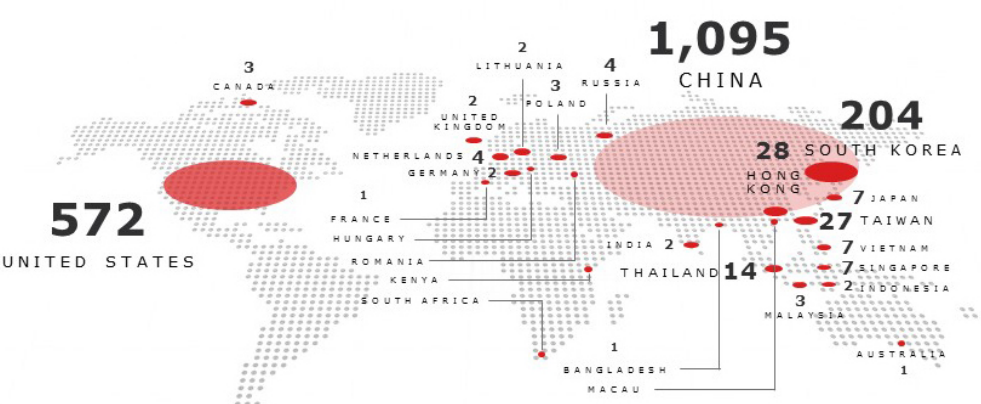
Terracotta состоит из 1500+ VPN-узлов по всему миру, которые собраны в сеть с помощью взломов недостаточно защищенных Windows-серверов обычных организаций без их ведома и разрешения. Новые жертвы добавлялись постоянно, так что сеть росла и обновлялась, пишет xakep.ru.


Многие крупные организации, потенциальные жертвы таргетированных атак, в целях защиты часто ограничивают или блокируют соединения с известными IP-адресами коммерческих VPN-сетей. В данном случае хакеры эффективно обходили эту защиту, потому что Terracotta по своей сути кардинально отличалась от коммерческих VPN-сетей.

Для потенциальной жертвы трафик с узла Terracotta казался таким же законным, как трафик от законной местной организации, хотя на самом деле у той организации уже был инфицированный сервер.

Что самое интересное, нет никаких свидетельств, что операторы сети Terracotta сами участвовали в таргетированных атаках или связаны с их участниками. Это был с виду нормальный коммерческий сервис, который рекламировался в Китае под разными брендами. Он даже предлагал услуги обхода Великого китайского файрвола и анонимизации пользователей. В Китае действует несколько таких же дешевых сервисов (у Terracotta тариф был три доллара в месяц). Полулегальный скрытный статус VPN-узлов Terracotta служил отличным прикрытием, потому что именно это требовалось участникам таргетированных атак.

Нужно признать, что и маркетинг Terracotta хорошо работал: у них были реальные клиенты, которые генерировали реальный трафик по пробитию файрвола. Этот трафик служил маскировкой для активности хакеров.

В отчете компания RSA Research опубликовала информацию, какую удалось собрать о Terracotta к настоящему моменту, включая анализ сети, анализ вредоносного кода, некоторые следы активности хакерских групп, которые участвовали в таргетированных атаках, и др.

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru