


Хакерская VPN-сеть Terracotta состоит из взломанных Windows-серверов

Хакерская VPN-сеть Terracotta состоит из взломанных Windows-серверов

омпания RSA Research провела тщательное расследование активности необычной VPN-сети, имеющей китайское происхождение. Ее назвали Terracotta. Как выяснилось, сеть использовали в качестве платформы для проведения таргетированных атак различные хакерские группы, включая хорошо известную группу Shell_Crew / Deep Panda.

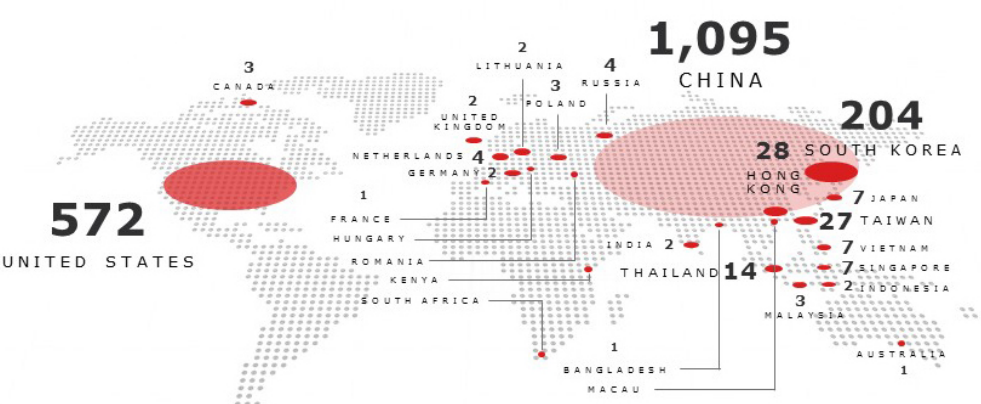
Terracotta состоит из 1500+ VPN-узлов по всему миру, которые собраны в сеть с помощью взломов недостаточно защищенных Windows-серверов обычных организаций без их ведома и разрешения. Новые жертвы добавлялись постоянно, так что сеть росла и обновлялась, пишет xakep.ru.


Многие крупные организации, потенциальные жертвы таргетированных атак, в целях защиты часто ограничивают или блокируют соединения с известными IP-адресами коммерческих VPN-сетей. В данном случае хакеры эффективно обходили эту защиту, потому что Terracotta по своей сути кардинально отличалась от коммерческих VPN-сетей.

Для потенциальной жертвы трафик с узла Terracotta казался таким же законным, как трафик от законной местной организации, хотя на самом деле у той организации уже был инфицированный сервер.

Что самое интересное, нет никаких свидетельств, что операторы сети Terracotta сами участвовали в таргетированных атаках или связаны с их участниками. Это был с виду нормальный коммерческий сервис, который рекламировался в Китае под разными брендами. Он даже предлагал услуги обхода Великого китайского файрвола и анонимизации пользователей. В Китае действует несколько таких же дешевых сервисов (у Terracotta тариф был три доллара в месяц). Полулегальный скрытный статус VPN-узлов Terracotta служил отличным прикрытием, потому что именно это требовалось участникам таргетированных атак.

Нужно признать, что и маркетинг Terracotta хорошо работал: у них были реальные клиенты, которые генерировали реальный трафик по пробитию файрвола. Этот трафик служил маскировкой для активности хакеров.

В отчете компания RSA Research опубликовала информацию, какую удалось собрать о Terracotta к настоящему моменту, включая анализ сети, анализ вредоносного кода, некоторые следы активности хакерских групп, которые участвовали в таргетированных атаках, и др.

Подпишитесь на новости

АКИТ попросила разрешить перенос данных россиян за рубеж после атак на ЦОДы

Ассоциация компаний интернет-торговли предложила разрешить пострадавшим от аварий и повреждений компаниям временно переносить критически важные системы в дата-центры дружественных стран. Вместе с ними — персональные данные россиян. Если российская инфраструктура недоступна, сервисам всё равно нужно где-то работать.

Как выяснил Forbes, АКИТ направила письмо Михаилу Мишустину 15 октября и подтвердила его отправку. В ассоциацию входят Ozon, Wildberries, «Купер» и «Яндекс Маркет».

Речь о временном исключении из требований к локализации данных. Спецрежим предлагают применять на время восстановления инфраструктуры, но не позднее 1 марта 2028 года.

Условия — официально подтверждённый инцидент, невозможность обеспечить работу систем в России и соблюдение требований ИБ. Перечень стран должен определить уполномоченный орган, а порядок разрешений предлагается разработать с Минцифры и Роскомнадзором.

После восстановления компании должны вернуться к обычному режиму обработки данных. Есть и неудобная деталь. Эксперт по защите персональных данных Алексей Мунтян отметил: механизм включается уже после инцидента, тогда как резервирование нужно планировать заранее.

Он также поставил под вопрос выбор стран по дружественности, а не по уровню защиты информации.

RSS: Новости на портале Anti-Malware.ru