


США решили ответить Китаю за «взлом века», но не знают как

США решили ответить Китаю за «взлом века», но не знают как

Недавний взлом Управления кадровой службы США (Office of Personnel Management) не даёт покоя американцам. Они уверены, что за атакой стоит Китай, хотя публично такое чиновникам говорить нельзя. Теперь стало известно, что действия китайцев не останутся безнаказанными.

Газета NY Times опубликовала отчет, где со ссылкой на официальные источники утверждает: президент Обама уже отдал соответствующее распоряжение.

Правда, предстоит еще выбрать адекватный ответ. Вариантов тут много, пишет NY Times: от дипломатической ноты до хакерской атаки аналогичного масштаба с публикацией в онлайне секретных китайских документов. Другой варианта — вывод из строя или повреждение так называемого великого китайского файрвола, который фильтрует проходящий трафик, пишет xakep.ru.

Эту тему обсуждали на нескольких засекреченных собраниях, но так и не пришли к единому мнению. В собраниях участвовали в том числе директор АНБ и командующий Кибернетического командования США, подразделения вооруженных сил, которое находится в подчинении стратегического командования США.

Напомним, что из Управления кадровой службы похитили личную информацию на более чем 20 млн человек: практически на всех госслужащих, включая сотрудников спецслужб и посторонних людей, по которым проводилась проверка личности.


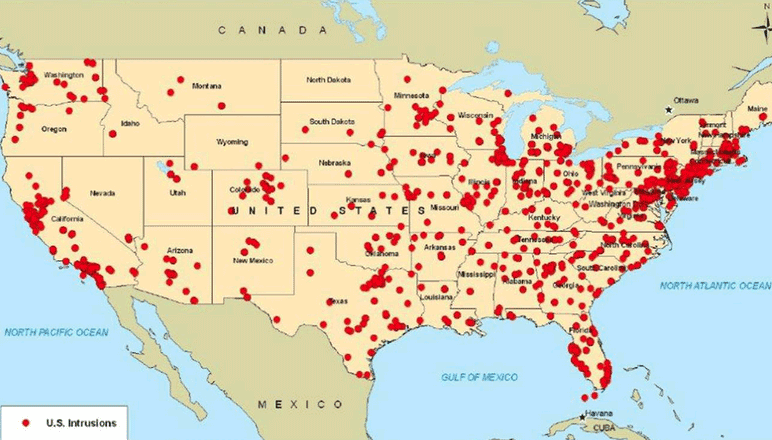
«Секретная» карта АНБ с изображением китайских атак на США

«Секретная» карта АНБ с изображением китайских атак на США


Если будет выбран слишком агрессивный ответ, то это может привести к эскалации конфликта с переходом в масштабную кибервойну. Целью США является не эскалация, а отпугивание противника. Непонятно, как это сделать наилучшим способом.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru