


Разработка роутера с защитой от АНБ и ЦРУ прекращена при загадочных обстоятельствах

Разработка роутера с защитой от АНБ и ЦРУ внезапно прекращена

Разработчик Wi-Fi-роутера ProxyHam Бенджамин Кодил (Ben Caudill) с защитой от прослушки АНБ и ЦРУ объявил о закрытии проекта накануне выступления на конференции по безопасности Def Con, на которой он должен был раскрыть схему и исходные коды устройства.

Кодил — основатель и аналитик компании Rhino Security Labs, специализирующейся на поиске уязвимостей в сетевом оборудовании. В начале июля он сообщил, что планирует представить ProxyHam на конференции Def Con, которая состоится в августе 2015 г. в Лас-Вегасе.

Теперь же в твиттере Rhino Security Labs говорится, что вся работа над роутером прекращена, и его исходные коды никогда не будут опубликованы. Также сказано, что все экземпляры ProxyHam, подготовленные для конференции в Лас-Вегасе, будут уничтожены, а также что Кодил аннулировал свою заявку на участие в предстоящем мероприятии, пишет cnews.ru.

На вопрос, что случилось, Кодил ответил, что не может это обсуждать. Он добавил, что сомневается в возобновлении работы над проектом в обозримом будущем. Примечательно, что с сайта Rhino Security Labs также исчез баннер, рекламирующий ProxyHam.

Все произошедшее указывает на то, что Кодил целенаправленно уничтожил проект, потому что кому-то это понадобилось. По всей видимости, за этим стоит правительство США, предполагает CSO Online.

Издание отмечает, что проект был свернут слишком внезапно, спустя небольшое время после анонса. А также что Кодил был увлечен идеей создания роутера ProxyHam и вряд ли бы принял решение закрыть проект по личным причинам.

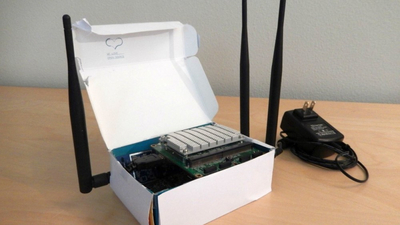
ProxyHam представляет собой Wi-Fi-роутер, изготовленный из микрокомпьютера Raspberry Pi. Он оснащен тремя антеннами. Одна — для приема сигнала Wi-Fi от любой существующей точки доступа, другие две — для передачи радиосигнала в радиусе четырех километров с использованием нелицензируемого частотного диапазона 900 МГц.

Пользователи, находящиеся в радиусе действия ProxyHam, могли бы подключаться к интернету через ProxyHam, используя донгл с поддержкой частотного диапазона 900 МГц. При этом их IP-адреса были бы замаскированы. То есть их положение можно было бы установить лишь с точностью четырех километров.

ProxyHam можно было бы поставить в любом месте, где есть общественная точка доступа Wi-Fi, например, на вокзале или в библиотеке. «Спецслужбы выломали бы не дверь вашей квартиры, а дверь библиотеки, находящейся в четырех километрах от вас», — привел пример Кодил изданию Wired, анонсируя роутер.

Само по себе устройство ProxyHam не гарантирует максимальную анонимизацию интернет-пользователей, подчеркивает CSO Online. Однако вместе с такими дополнительными инструментами как Tor и VPN представляет собой эффективный инструмент для полного сокрытия своего присутствия в сети.

Подпишитесь на новости

Бэкдор MacSync научился получать команды через публичные календари iCloud

Создатели вредоносной программы MacSync нашли новое применение iCloud Calendar: теперь публичные события сервиса помогают доставлять команды и следующие компоненты атаки на компьютеры с macOS. Корпоративный календарь, говорите? У киберпреступников там своя повестка.

Как выяснили эксперты «Лаборатории Касперского», загрузчик скачивает данные публичного события и отправляет их прямо в командную оболочку zsh.

Большая часть текста вызывает ошибки, зато команда, спрятанная после строки DESCRIPTION:, успешно запускается и загружает из iCloud архив с очередным вредоносным приложением.

MacSync распространяется через ClickFix-атаки, пиратский софт и поддельные приложения. В одной из обнаруженных кампаний зловред изображал несуществующий криптокошелёк Toria, для которого злоумышленники создали отдельный сайт и даже устроили рекламу в соцсетях.

Сам стилер собирает историю браузера, файлы cookie, сохранённые пароли, данные криптовалютных кошельков, Telegram и Keychain. В его список покупок также попали конфигурации SSH, AWS, Kubernetes и Git, история команд Zsh и Bash, сведения об устройстве и другие полезные разработчикам секреты.


Новая версия получила отдельный бэкдор на Objective-C, который маскируется под Finder. Он закрепляется через LaunchAgent, файл .zshrc и глобальные Git-хуки, а заодно завершает процессы уведомлений macOS, чтобы система не задавала владельцу лишних вопросов.

Бэкдор умеет запускать полученные с управляющего сервера AppleScript-команды, похищать файлы и заменять расширения браузера. Особенно интересно выглядит возможность подменить установленное приложение аппаратного кошелька Ledger версией от злоумышленников.

Присутствует и загадочная команда live_browser, назначение которой исследователям пока установить не удалось. Пользователям советуют не выполнять найденные в интернете команды, не устанавливать DMG-файлы с сомнительных сайтов и внимательно относиться к запросам пароля администратора.

RSS: Новости на портале Anti-Malware.ru