


Разработка роутера с защитой от АНБ и ЦРУ прекращена при загадочных обстоятельствах

Разработка роутера с защитой от АНБ и ЦРУ внезапно прекращена

Разработчик Wi-Fi-роутера ProxyHam Бенджамин Кодил (Ben Caudill) с защитой от прослушки АНБ и ЦРУ объявил о закрытии проекта накануне выступления на конференции по безопасности Def Con, на которой он должен был раскрыть схему и исходные коды устройства.

Кодил — основатель и аналитик компании Rhino Security Labs, специализирующейся на поиске уязвимостей в сетевом оборудовании. В начале июля он сообщил, что планирует представить ProxyHam на конференции Def Con, которая состоится в августе 2015 г. в Лас-Вегасе.

Теперь же в твиттере Rhino Security Labs говорится, что вся работа над роутером прекращена, и его исходные коды никогда не будут опубликованы. Также сказано, что все экземпляры ProxyHam, подготовленные для конференции в Лас-Вегасе, будут уничтожены, а также что Кодил аннулировал свою заявку на участие в предстоящем мероприятии, пишет cnews.ru.

На вопрос, что случилось, Кодил ответил, что не может это обсуждать. Он добавил, что сомневается в возобновлении работы над проектом в обозримом будущем. Примечательно, что с сайта Rhino Security Labs также исчез баннер, рекламирующий ProxyHam.

Все произошедшее указывает на то, что Кодил целенаправленно уничтожил проект, потому что кому-то это понадобилось. По всей видимости, за этим стоит правительство США, предполагает CSO Online.

Издание отмечает, что проект был свернут слишком внезапно, спустя небольшое время после анонса. А также что Кодил был увлечен идеей создания роутера ProxyHam и вряд ли бы принял решение закрыть проект по личным причинам.

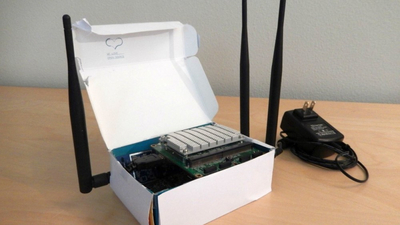
ProxyHam представляет собой Wi-Fi-роутер, изготовленный из микрокомпьютера Raspberry Pi. Он оснащен тремя антеннами. Одна — для приема сигнала Wi-Fi от любой существующей точки доступа, другие две — для передачи радиосигнала в радиусе четырех километров с использованием нелицензируемого частотного диапазона 900 МГц.

Пользователи, находящиеся в радиусе действия ProxyHam, могли бы подключаться к интернету через ProxyHam, используя донгл с поддержкой частотного диапазона 900 МГц. При этом их IP-адреса были бы замаскированы. То есть их положение можно было бы установить лишь с точностью четырех километров.

ProxyHam можно было бы поставить в любом месте, где есть общественная точка доступа Wi-Fi, например, на вокзале или в библиотеке. «Спецслужбы выломали бы не дверь вашей квартиры, а дверь библиотеки, находящейся в четырех километрах от вас», — привел пример Кодил изданию Wired, анонсируя роутер.

Само по себе устройство ProxyHam не гарантирует максимальную анонимизацию интернет-пользователей, подчеркивает CSO Online. Однако вместе с такими дополнительными инструментами как Tor и VPN представляет собой эффективный инструмент для полного сокрытия своего присутствия в сети.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru