


Таинственные хакеры взломали американские комплексы ПВО

Таинственные хакеры взломали американские комплексы ПВО

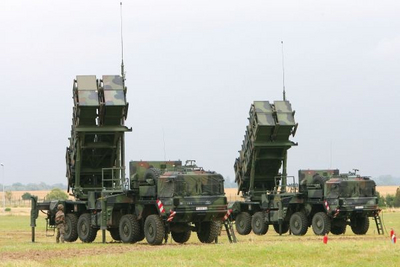
Хакеры взломали систему противовоздушной обороны Patriot, установленную в Турции на границе с Сирией, сообщил немецкий журнал Behoerden Spiegel. В результате взлома системы, состоящие из шести ракетных установок и двух радаров, начали выполнять «необъяснимые» команды. Какие именно, издание не уточнило.

Представитель Министерства обороны Турции заявил газете Die Welt, что взлом ПВО — это невероятное событие, и что точную причину «необъяснимых» команд они пока не установили.

Производитель системы

Комплексы Patriot производятся в США. Первая такая система была выпущена около 30 лет назад. С 2013 г. системы противовоздушной обороны Patriot используются на территории Турции, которая является союзником НАТО. Взломанная система принадлежит вооруженным силам Германии, уточняет Behoerden Spiegel.

Уязвимые точки

Как пишет издание, Patriot обладает двумя уязвимыми точками. Первая — это блок Sensor-Shooter-Interoperability (SSI), отвечающий за обмен в режиме реального времени информацией между ракетной установкой и системой управления. Вторая точка — это блок управления наводкой, пишет cnews.ru.

По словам специалиста в сфере компьютерной безопасности и бывшего хакера Роберта Джонатана Шифрена (Robert Jonathan Schifreen) — его мнение приводит телеканал Russia Today, — взлом военной системы — это не то, на что способен хакер-любитель, и что он захочет делать.

«Такие системы не подключены к публичной сети. Они требуют специальных кодов для запуска ракет, и их знают лишь несколько людей. Причем они должны одновременно их ввести», — поделился эксперт.

Сомнения в произошедшем

«Я предполагаю, что взлома на самом деле не было. Однако я не утверждаю, что такие системы нельзя взломать. Существует возможность установить их месторасположение. Для дальнейших же действий требуется хорошая подготовка», — добавил он.

Однако взлом мог произойти, когда выполнялось обновление программного обеспечения системы, предположил эксперт по информационной безопасности Билли Риос (Billy Rios). «Каждая такая система оснащена несколькими слоями защиты, которые необходимо преодолеть хакеру.

Подключение к глобальной сети

Вообще, такие системы большую часть времени не подключены к глобальной сети. Необходимость в подключении может возникнуть тогда, когда нужно загрузить обновление или произвести некое другое обслуживание», — сказал он. Риос добавил, что командиры должны задать себе вопрос: «А не подключена ли их система ПВО к глобальной сети?»

В июне 2015 г. власти Германии сообщили, что планируют заменить ракетные комплексы Patriot системами нового поколения MEADS (Medium Extended Air Defense System), разрабатываемыми США, Италией и Германией. Затраты для перехода на новые системы оцениваются в 4 млрд евро.

Назначение Patriot

Зенитно-ракетный комплекс Patriot предназначен для защиты крупных административных и промышленных комплексов, военно-морских и военно-воздушных баз от всех существующих средств воздушного нападения. Комплекс способен одновременно обнаруживать и опознавать более 100 воздушных целей, радиус действия составляет до 20 км.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru