


В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

В результате взлома Hacking Team обнаружена 0-day в Adobe Flash

Сразу несколько антивирусных компаний сообщили об обнаружении опасной, работающей 0day-уязвимости в Adobe Flash Player. Брешь и работающий эксплоит обнаружены среди информации, украденной у компании Hacking Team.

6 июля 2015 года всему миру стало известно о взломе компании Hacking Team, поставляющей спецслужбам (и не только им) шпионский и хакерский софт. Огромный 400-гигабайтный архив с самыми разными данными компании, от финансовых отчетов, до исходных кодов, стал достоянием общественности. Разобраться в таком объеме информации удалось не сразу, но вчера сразу несколько антивирусных компаний выпустили заявления о том, что среди данных архива содержится информация о работающих, незакрытых багах в Adobe Flash Player, передает xakep.ru.

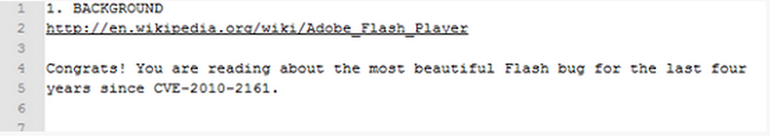
Аналитики Trend Micro сообщают, что обнаружили «по меньше мере три эксплоита». Один эксплоит, к примеру, работал с уязвимостью CVE-2015-0349, для которой в апреле уже вышел патч. Другим обнаруженным багом специалисты Hacking Team явно очень гордились, потому как поэтично описали его как: «самый прекрасный баг Flash за последние четыре года, со времен CVE-2010-2161».

Данная уязвимость нулевого дня работает в Windows и SELinux и действительно опасна, так как позволяет исполнить на удаленном компьютере произвольный код, в этом сходятся специалисты Symantec, Trend Micro и Eset. Багу подвержены буквально все браузеры: Google Chrome, Opera, Safari, MS Internet Explorer и даже MS Edge. К тому же в архиве, помимо proof-of-concept варианта, который может запустить калькулятор в Windows, содержался и рабочий, настоящий эксплоит, который уже гуляет по сети. Эксплоит использует use-after-free уязвимость в ByteArray объекте.

Антивирусные компании рекомендуют всем пользователям временно отключить Flash в браузерах. Adobe обещает выпустить патч со дня на день.

Цифровой рубль разрешат заводить подросткам с 14 лет

Банк России планирует к концу 2027 года разрешить подросткам открывать счета цифрового рубля с 14 лет. Сейчас доступ к новому виду кошелька получили только совершеннолетние граждане, но регулятор уже готовит расширение аудитории.

О работе над такой возможностью рассказала заместитель председателя ЦБ Зульфия Кахруманова во время открытого онлайн-урока.

По её словам, Банк России очень надеется предоставить доступ гражданам от 14 до 18 лет в конце следующего года, сообщает «Интерфакс».

Пока речь идёт именно о плане, а не о готовой функции с утверждёнными правилами. Регулятору ещё предстоит определить, как подростки будут открывать кошельки, потребуется ли согласие родителей и какие ограничения могут появиться для несовершеннолетних пользователей.

Цифровой рубльтретья форма национальной валюты наряду с наличными и деньгами на банковских счетах. Он выпускается Банком России и хранится на единой платформе ЦБ, а доступ к кошельку пользователь получает через приложение подключённого банка.

Пилот проекта стартовал ещё в августе 2023 года. С 1 сентября 2026-го начался масштабный запуск: крупнейшие банки и крупные торговые компании должны предоставлять клиентам возможность проводить операции с цифровой валютой. Граждане старше 18 лет уже могут открывать соответствующие счета.

Сам ЦБ рассчитывает, что цифровой рубль станет привычным способом расчётов в течение пяти-семи лет. Судя по планам регулятора, привыкать к нему начнут ещё до получения первого взрослого паспорта.

RSS: Новости на портале Anti-Malware.ru