


Новое кибероружие использовалось в атаках против госучреждений Ирана

Новое кибероружие использовалось в атаках против госучреждений Ирана

Специалисты международной антивирусной компании ESET выполнили анализ новой вредоносной программы Dino, использовавшейся в направленных кибератаках против госучреждений Ирана. Dino разработан кибергруппой Animal Farm, на что указывают характерные для данных авторов участки исполняемого кода и используемые алгоритмы.

Группировка была впервые упомянута в докладе канадской организации Communications Security Establishment (CSE), посвященном Эдварду Сноудену. По мнению CSE, за деятельностью Animal Farm стоят спецслужбы Франции.

Ранее антивирусные компании обнаружили несколько вредоносных программ, созданных этой кибергруппой: сложный инструмент для разведывательных операций Casper, бэкдор Bunny, шпионское ПО Babar.

Dino представляет собой сложный бэкдор, написанный на языке С++ и использующий модульную архитектуру. Исполняемый файл, изученный аналитиками ESET, содержит множество информационных сообщений, позволяющих предположить, что программа разработана франкоговорящими специалистами.

Исследованный файл Dino использовался в 2013 году в направленных кибератаках против Ирана. Исходный вектор заражения неизвестен, однако аналитики ESET считают, что Dino был установлен другой вредоносной программой, поскольку содержит только процедуры по удалению себя из системы, в то время как аналогичная процедура установки отсутствует.

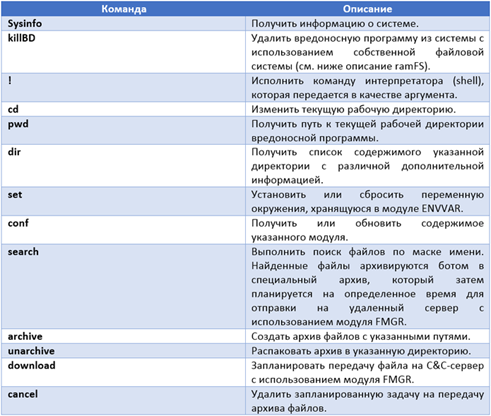
Dino может получать и выполнять в зараженной системе ряд команд злоумышленников. Особый интерес представляет команда «search», позволяющая осуществлять поиск файлов по задаваемым характеристикам. Аналитики ESET полагают, что основное назначение Dino – кража данных с последующей их отправкой на удаленный сервер (exfiltration).

Сложность вредоносного ПО Dino свидетельствует о высоком уровне технической подготовки его авторов. В частности, атакующие использовали специальные структуры данных и собственную файловую систему для хранения данных конфигурации и файлов.

Большинство пострадавших от кибератаки с применением Dino находится в Иране. В числе жертв Министерство иностранных дел Ирана, Иранский университет науки и технологий, Организация по атомной энергии Ирана и другие государственные учреждения.

Детальный технический анализ бэкдора Dino представлен в официальном блоге ESET на Хабрахабр.

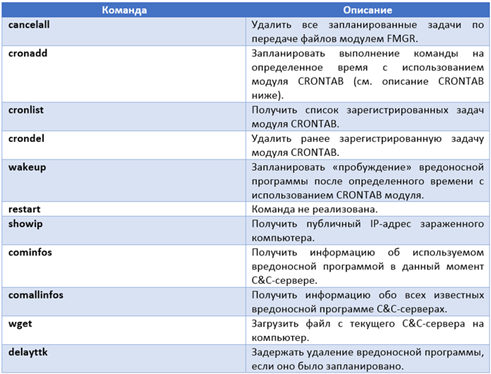
Команды, исполняемые Dino в зараженной системе:

Подпишитесь на новости

Хакер показал доступ к скрытому меню PS5 на прошивке 14.10

Исследователь Gezine продемонстрировал PlayStation 5 с прошивкой 14.10, на которой открывается скрытое меню Debug Settings. Sony выпустила обновление 1 октября, а уже 19 октября появилось видео с результатом обхода ограничений. Но готовый джейлбрейк для всех желающих из этого пока не следует.

Ролик с подписью «Hello 14.10» Gezine опубликовал в своём аккаунте X. Debug Settings предназначено для разработчиков и на обычной розничной консоли недоступно.

По словам исследователя, уязвимость ядра, которую он использовал на прошивках 13.xx, Sony закрыла в версии 14.00. Новый результат, утверждает Gezine, не связан с Relapse — ранее опубликованной цепочкой взлома, работавшей до версии 13.60 включительно.


Раскрывать новый метод немедленно автор не обещает: решение о публикации он примет позже.

Полного контроля над консолью демонстрация тоже не означает. Gezine сообщил, что прежний способ извлечения исполняемых файлов игр на версиях 14.xx больше не работает. Для этого, вероятно, потребуется отдельный обход защиты гипервизора.

Что ж, Sony снова получила повод проверить защиту.

RSS: Новости на портале Anti-Malware.ru