


Cloud DC готовится защищать персональные данные своих клиентов

Cloud DC готовится защищать персональные данные своих клиентов

Cloud DC готовится защищать персональные данные своих клиентов

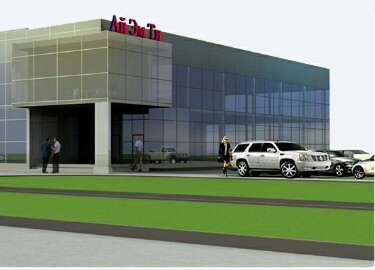
Компания "Ай Эм Ти" торжественно открыла свой первый центр обработки данных Cloud DC Moscow 1, который спроектирован в соответствии с требованиями Tier III, разработанными для ЦОДов в Uptime Institute. Причём, построенный компанией ЦОД изначально проектировался и строился с расчётом на облачные вычисления, то есть в нём будет установлено только собственное оборудование компании с использованием энергетически эффективных технологий. Компания планирует предлагать услуги аренды инфраструктуры (IaaS) для двух платформ Windows Azure и OpenStack.

В качестве платформы для OpenStack предполагается использовать дистрибутив Mirantis, в котором, собственно, есть в том числе и интерфейс для управления облаком. Ещё одной особенностью Cloud DC является то, что он построен в оффшорной зоне Алабышево, где не действует российское налоговое законодательство, но чья территория всё-таки считается Россией, то есть в Cloud DC вполне можно будет хранить персональные данные россиян после 1 сентября, но на нерастоможенном оборудовании.

Компания позаботилась о безопасности уже во время строительства здания ЦОДа, в котором предусмотрена защита от взрыва, атаки с помощью автомобилей и других попыток физического проникновения и воздействия. "Если к нам придут представители спецслужб и попытаются изъять конкретный сервер, то нам будет трудно сказать в каком конкретном сервере располагаются данные интересующих их клиентов, - пояснил генеральный директор "Ай Эм Ти" Сергей Кондратьев. - Ну, не будут же они вывозить все тристо тонн серверного железа." Периметр же охраняется с помощью современных средств видеонаблюдения, и даже если террористы попытаются прорваться в ЦОД на машине - предусмотрена специальная стена, защищающая серверные комнаты. При отключении внешнего питания мощности дизель-генераторов должно хватить не только на работу серверов, но и для обеспечения работы системы видеонаблюдения. Таким образом, с точки зрения физической безопасности ЦОД является одним из наиболее защищённых.

В качестве же серверного оборудования компания планирует использовать сервера Supermicro, в качестве сетевого - устройства Juniper. Пока в планах компании заполнить до конца года 50 монтажных стоек оборудованием, а в течение следующего года - добавить к ним ещё сто стоек. Ожидается, что в Россию будут активно переноситься базы персональных данных россиян, что подхлестнет интерес к услугам аренды облачной инфраструктуры, которая расположена на территории России. Именно поэтому компания рассчитывает до конца лета провести тест на операционную устойчивость от Uptime Institute и уже начать представлять услуги аренды.

В качестве средств защиты планируется использовать устройства контроля действий привилегированных пользователей Wallix и анализа системных журналов Balabit. Предполагается, что пользователи будут самостоятельно разворачивать средства защиты своей облачной инфраструктуры в виртуальных машинах - сейчас набор их достаточно большой. Владелец Cloud DC также планирует проводить тексты на проникновение, чтобы оценить насколько защищена его инфраструктура от внешних воздействий. Компания рассчитывает получить все необходимые документы, подтверждающие возможность обработки персональных данных в соответствии с требованиями российского законодательства, хотя сейчас требования для облачных инфраструктур ещё не устоялось. В дальнейшем компания планирует построить дополнительный корпус под бизнес-инкубатор и вторую очередь своего ЦОДа.

Подпишитесь на новости

ИИ на свету: в России готовят фотонные ускорители для отдельных задач GPU

Российские разработчики ищут способ ускорять ИИ с помощью света. Фотонные вычислители рассматривают как специализированную альтернативу GPU в отдельных задачах. Идею обсудили на круглом столе по развитию фотонных вычислений.

Отправлять видеокарты на пенсию пока рано, сообщает ТАСС со ссылкой на ГК «Элемент».

Предполагается гибридная система: оптика берёт подходящие ей операции, электроника отвечает за остальные. Фотонное матричное ядро планируют применять для инференса, работы уже обученных нейросетей, обработки сигналов и некоторых задач оптимизации.

Главный производственный козырь — менее жёсткие требования к техпроцессу. Ключевые элементы кремниевых фотонных схем можно создавать по нормам 90–45 нм.

Для России с ограниченным доступом к передовым зарубежным GPU это потенциально интересный путь. Правда, одного кристалла мало: нужны память, контроллеры, источники света, преобразователи сигналов и программный стек.

Разработчики подобных решений заявляют о потенциальном преимуществе по энергоэффективности более чем в десять раз. Но в «Элементе» уточняют: цифры пока преимущественно исходят от самих разработчиков.

В России уже работают над производственной базой и прототипами, в том числе в Сбере. Следующая задача — собрать полноценную экосистему с библиотеками фотонных элементов, корпусированием и тестированием.

К 2027 году планируют сформулировать требования к вычислителю для передачи в производство, а на 2028-2029 годы намечена опытная эксплуатация.

RSS: Новости на портале Anti-Malware.ru