


Участники и эксперты отрасли обсудили тему кибербезопасности на ПМЭФ

Участники и эксперты отрасли обсудили тему кибербезопасности на ПМЭФ

Участники и эксперты отрасли обсудили тему кибербезопасности на ПМЭФ

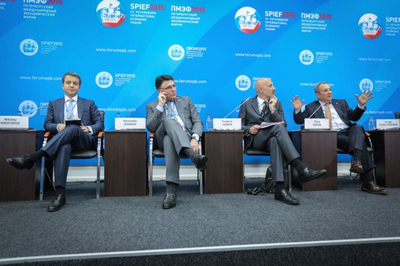
Министр связи и массовых коммуникаций Российской Федерации Николай Никифоров в рамках Петербургского международного экономического форума (ПМЭФ) принял участие в панельной дискуссии «Построение эффективных систем кибербезопасности».

Участниками обсуждения стали бывший премьер-министр Израиля Эхуд Барак, региональный директор по Европе организации The Internet Society Фредерик Донк, руководитель Федеральной службы по надзору в сфере связи, информационных технологий и массовых коммуникаций РФ Александр Жаров, директор по вопросам политики и стратегии кибербезопасности в группе глобальной стратегии и дипломатии по безопасности корпорации Microsoft Анджела Маккей, генеральный директор компании Group-IB Илья Сачков, генеральный секретарь Международного союза электросвязи (МСЭ) Хоулинь Чжао, вице-президент компании «Транстелеком» Светлана Шамзон, уполномоченный Министерства иностранных дел РФ по вопросам прав человека, демократии и верховенства права Константин Долгов, генеральный директор компании «ЭР-Телеком» Андрей Семериков, сообщает minsvyaz.ru.

Как отметили все участники дискуссии, кибербезопасность стала одним из главных приоритетов как на уровне отдельных бизнес-структур, так и на уровне государства. В ходе обсуждения эксперты пытались ответить на вопросы, каков оптимальный баланс между профилактическими мерами безопасности на уровне государства и ответственностью частного сектора, какие стратегии кибербезопасности в бизнесе и на государственном уровне наиболее успешны, почему международное сотрудничество в вопросах киберугроз является обязательным условием успеха в борьбе с киберпреступностью. Обсуждались громкие случаи высокотехнологичных интернет-атак и примеры кражи денежных средств, ключевых корпоративных и личных данных.

«Российская Федерация столкнулась с беспрецедентными случаями удаления доменов физических и юридических лиц, зарегистрированных в Крыму. Это было сделано под воздействием политических санкций. После этого мы проводили учения, нацеленные на обеспечение надежности функционирования российского сегмента сети Интернет, и теперь планируем проводить эти учения каждый год. Необходимо обращать внимание на все аспекты кибербезопасности, — сказал во вступительном слове глава Минкомсвязи России Николай Никифоров. — Многие страны мира, включая страны БРИКС, разделяют опасения, касающиеся защиты прав и свобод в интернете, стабильности работы самого интернета, который находится под управлением фактически одной страны, защиты персональных данных и соблюдения национального законодательства разных стран. Несмотря на трансграничность интернета, на территории каждой страны действует законодательство, которое необходимо соблюдать».

Министр отметил, что необходимо восстановить доверие в дискуссии на тему кибербезопасности на международном уровне. «Россия убеждена, что управление интернетом должно осуществляться с учетом интересов всех стран мира на площадке ООН, — сказал Николай Никифоров. — Вопросы кибербезопасности и формирования многосторонней модели управления интернетом должны быть включены в список важнейших задач ближайшего десятилетия Международного союза электросвязи, который развивает отрасль инфокоммуникаций в рамках ООН».

Подпишитесь на новости

ИИ-агенты могут передавать друг другу вредоносные инструкции по цепочке

Один ИИ-агент читает подложенный текст, передает его другому как рабочее задание — и тот выполняет команду, доверяя коллеге. Исследователь показал, как такая цепочка позволяет обходить защитные ограничения и добираться до внутренних ресурсов организации.

Сайед Анас Мохиуддин описал подход под названием protocol pivoting. Он исследовал системы с MCP — протоколом подключения ИИ к инструментам и данным.

Проблема возникает, когда при передаче задания между компонентами и протоколами теряются проверки доверия и полномочий. Вредоносная инструкция может попасть к специализированному агенту, например для перевода или анализа данных.

Если тот передаст ее дальше без проверки, следующий агент способен принять чужой текст за разрешенную задачу. Потенциальные последствия — нежелательные сетевые запросы и раскрытие данных.


В инструменте Google MCP Toolbox for Databases исследователь обнаружил возможность заставить HTTP-клиент перейти по перенаправлению к внутреннему адресу. По его словам, патч добавил проверки адресов и ограничение допустимых направлений запросов.

Уязвимость CVE-2026-97228 в Rapid7 Bulk Export MCP оказалась менее серьезной: 2,7 балла CVSS. Непроверенный аргумент позволял менять структуру GraphQL-запроса. Rapid7 устранила ошибку в версии 0.6.2 и уточнила: запросы оставались в пределах прав владельца API-ключа, без доступа к чужим аккаунтам.

Новизна названия не означает принципиально нового взлома. Исследователь X41 D-Sec Маркус Вервир считает такую технику разновидностью косвенной инъекции в промпт.

RSS: Новости на портале Anti-Malware.ru