


Целью майской атаки хакеров был компьютер Меркель

Целью майской атаки хакеров был компьютер Меркель

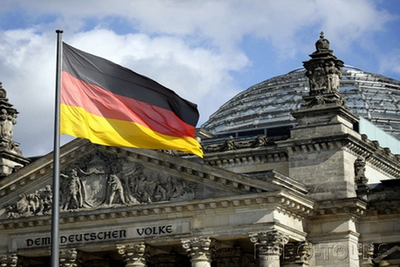
Новые данные о майской хакерской атаке на компьютеры бундестага опубликованы в Германии. Напомним, еще в прошлом месяце парламентарии вынуждены были признать, что в течение нескольких недель неизвестные взломщики получали данные из их закрытой системы.

По самой новой информации СМИ, первым хакеры атаковали компьютер Ангелы Меркель , который находился в бюро канцлера в бундестаге. Злоумышленники вошли в систему через "троянский вирус", передает РИА Новости.

Никто из окружения Меркель пока не захотел признаться журналистам, удалось ли хакерам скачать что-либо с компьютера канцлера. Но известно, что этой машиной киберпреступники пользовались и для того, чтобы распространить "шпиона" на другие ПК сети. Для этого им достаточно было разослать депутатам письмо от имени канцлера с приглашением на телефонную конференцию. Ссылка, которая находилась в письме, запускала "вирус".

Вредоносная программа была позднее обнаружена в компьютерах депутата от партии "Левых" Инге Хогер и ее коллеги из Социал-демократической партии Германии Мартина Буркерта. Из нюрнбергского бюро Буркерта, кстати, неизвестные распространяли письма. Пострадал вице-президент бундестага Йоханнес Зингхаммер.

Между тем, на днях германская генпрокуратура завершила длившееся год расследование о прослушке телефона Меркель, заявив, что не нашла никаких весомых доказательств. Впрочем,  материалы о шпионаже за канцлером, которые были рассекречены Эдвардом Сноуденом и оказались подлинными, к делу не приобщили.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru