

JSOC и Group-IB запускают совместный сервис по предотвращению киберпреступлений

JSOC и Group-IB запускают сервис по предотвращению киберпреступлений

JSOC и Group-IB запускают сервис по предотвращению киберпреступлений

Компании Solar Security и Group-IB заключили технологическое партнерское соглашение, результатом которого стал запуск коммерческим центром мониторинга и реагирования на инциденты ИБ JSOC нового сервиса – «JSOC. Противодействие киберпреступности», гарантирующего клиентам Solar Security максимально высокий уровень защиты от целевых атак, промышленного шпионажа, заражения ботнет-троянами и других актуальных угроз информационной безопасности, в том числе с учетом отраслевой специфики.


В рамках технологического партнерства собственная аналитическая информация центра JSOC непрерывно дополняется сведениями от платформы Bot-Trek Cyber Intelligence (CI) и системы Threat Detection Service (TDS). Для обеспечения технического взаимодействия между JSOC и Group-IB эксперты компании Solar Security разработали механизм интеграции, позволяющий структурировать, анализировать и загружать в режиме real-time в базы данных JSOC весь объем разнородных данных с привязкой по каждому отдельному клиенту.

Уникальность нового сервиса JSOC заключается в возможности оперировать потоком данных о реальных инцидентах ИБ, зарегистрированных платформами Bot-Trek CI и TDS в российских компаниях конкретной отрасли, для своевременного обновления корреляционных правил центра мониторинга и раннего детектирования схожих инцидентов у подключенных к JSOC клиентов.

Также клиенты сервиса «JSOC. Противодействие киберпреступности» регулярно проверяются на наличие заражений zero-day троянами, обнаруженными в других компаниях, чтобы предотвратить готовящуюся APT-атаку до причинения видимого ущерба. В том случае, когда целевая атака проведена, и стало известно о компрометации учетных данных, аналитики JSOC оценят опасность конкретной утечки и выработают рекомендации по минимизации ущерба.

«Являясь одним из мировых лидеров в области киберразведки и используя накопленный за 12 лет опыт расследований, мы получаем большое количество данных об угрозах информационной безопасности и умеем использовать полученные сведения для предотвращения киберпреступлений. Наши сервисы уже используются одними из ведущих CERT в мире, и мы уверенны, что данные, предоставляемые сервисами CI и TDS, еще больше увеличат безопасность клиентов JSOC», ‒ поясняет Илья Сачков, генеральный директор Group-IB.

«JSOC как MSSP-провайдер, ориентирован на максимально проактивное предупреждение угроз информационной безопасности своих клиентов. В этом контексте ключевое значение приобретают агрегирование и аналитика всех доступных данных об изменении угроз, новых и наиболее распространенных в конкретных средах атаках, хакерских инструментах, описаниях поведения zero-day вирусов. Подключение к сервисам Group-IB стало очередным этапом превращения JSOC в масштабный отечественный центр компетенций по противостоянию таргетированным атакам», – комментирует Игорь Ляпунов, генеральный директор Solar Security.

Сервис «JSOC. Противодействие киберпреступности» включает в себя три составляющих:

  • оперативная проверка всей инфраструктуры клиента JSOC на предмет активных или «спящих» вирусных заражений и оценка реальной защищенности от новых угроз. Данные о zero-day вирусах и инцидентах ИБ агрегируются с информацией, поступающей от платформы Bot-Trek CI, которая ведет мониторинг сети Интернет на предмет выявления новых векторов атак, образцов и описаний специфичных вирусов и троянов;
  • обработка аналитиками JSOC скомпрометированных данных клиентов, выявленных платформой Bot-Trek CI, для получения релевантной картины об опасности данной конкретной утечки: проводились ли какие-либо злонамеренные операции с использованием скомпрометированных учетных записей, несет ли их потеря прямые финансовые или репутационные риски для компании-клиента;
  • проверка аналитиками JSOC подозрительного с точки зрения Bot-Trek TDS хоста инфраструктуры на предмет актуальности заражения и планирование работ по его очистке. А также анализ возможных путей заражений для предотвращения повторных атак в будущем.

Энтузиаст создал бесплатный аналог Photoshop, потратив $2000 на ИИ

Разработчик-одиночка собрал с помощью GPT-6 Astra и Claude Fable графический редактор Photon. Программа напоминает Adobe Photoshop, работает на Windows 11, macOS и Linux и распространяется бесплатно. Вот только слово бесплатно относится к пользователям, автору генерация кода обошлась примерно в $2000 (168 тыс. рублей).

Проект начался с режима глубокого исследования. Энтузиаст собрал информацию о функциях Photoshop и передал её GPT-6 Astra Extra High.

Нейросеть составила план разработки, пользователь внёс правки, после чего модель с первой попытки выдала работающий прототип. Правда, вместе с кодом приехал стандартный комплект вайб-кодинга: баги, нестабильность и необходимость долго объяснять машине, что именно она сломала.

Дальше автор тестировал Photon и поочерёдно отправлял найденные ошибки GPT-6 Astra и Claude Fable. Какая именно версия Fable использовалась — 5 или 5.1 — он не уточнил.

В результате редактор получил слои, маски, смарт-объекты, кривые, эффекты, выделение, удаление фона, инструмент «Пластика» и поддержку PSD. Обработка выполняется локально, поэтому загружать изображения в облако не требуется.
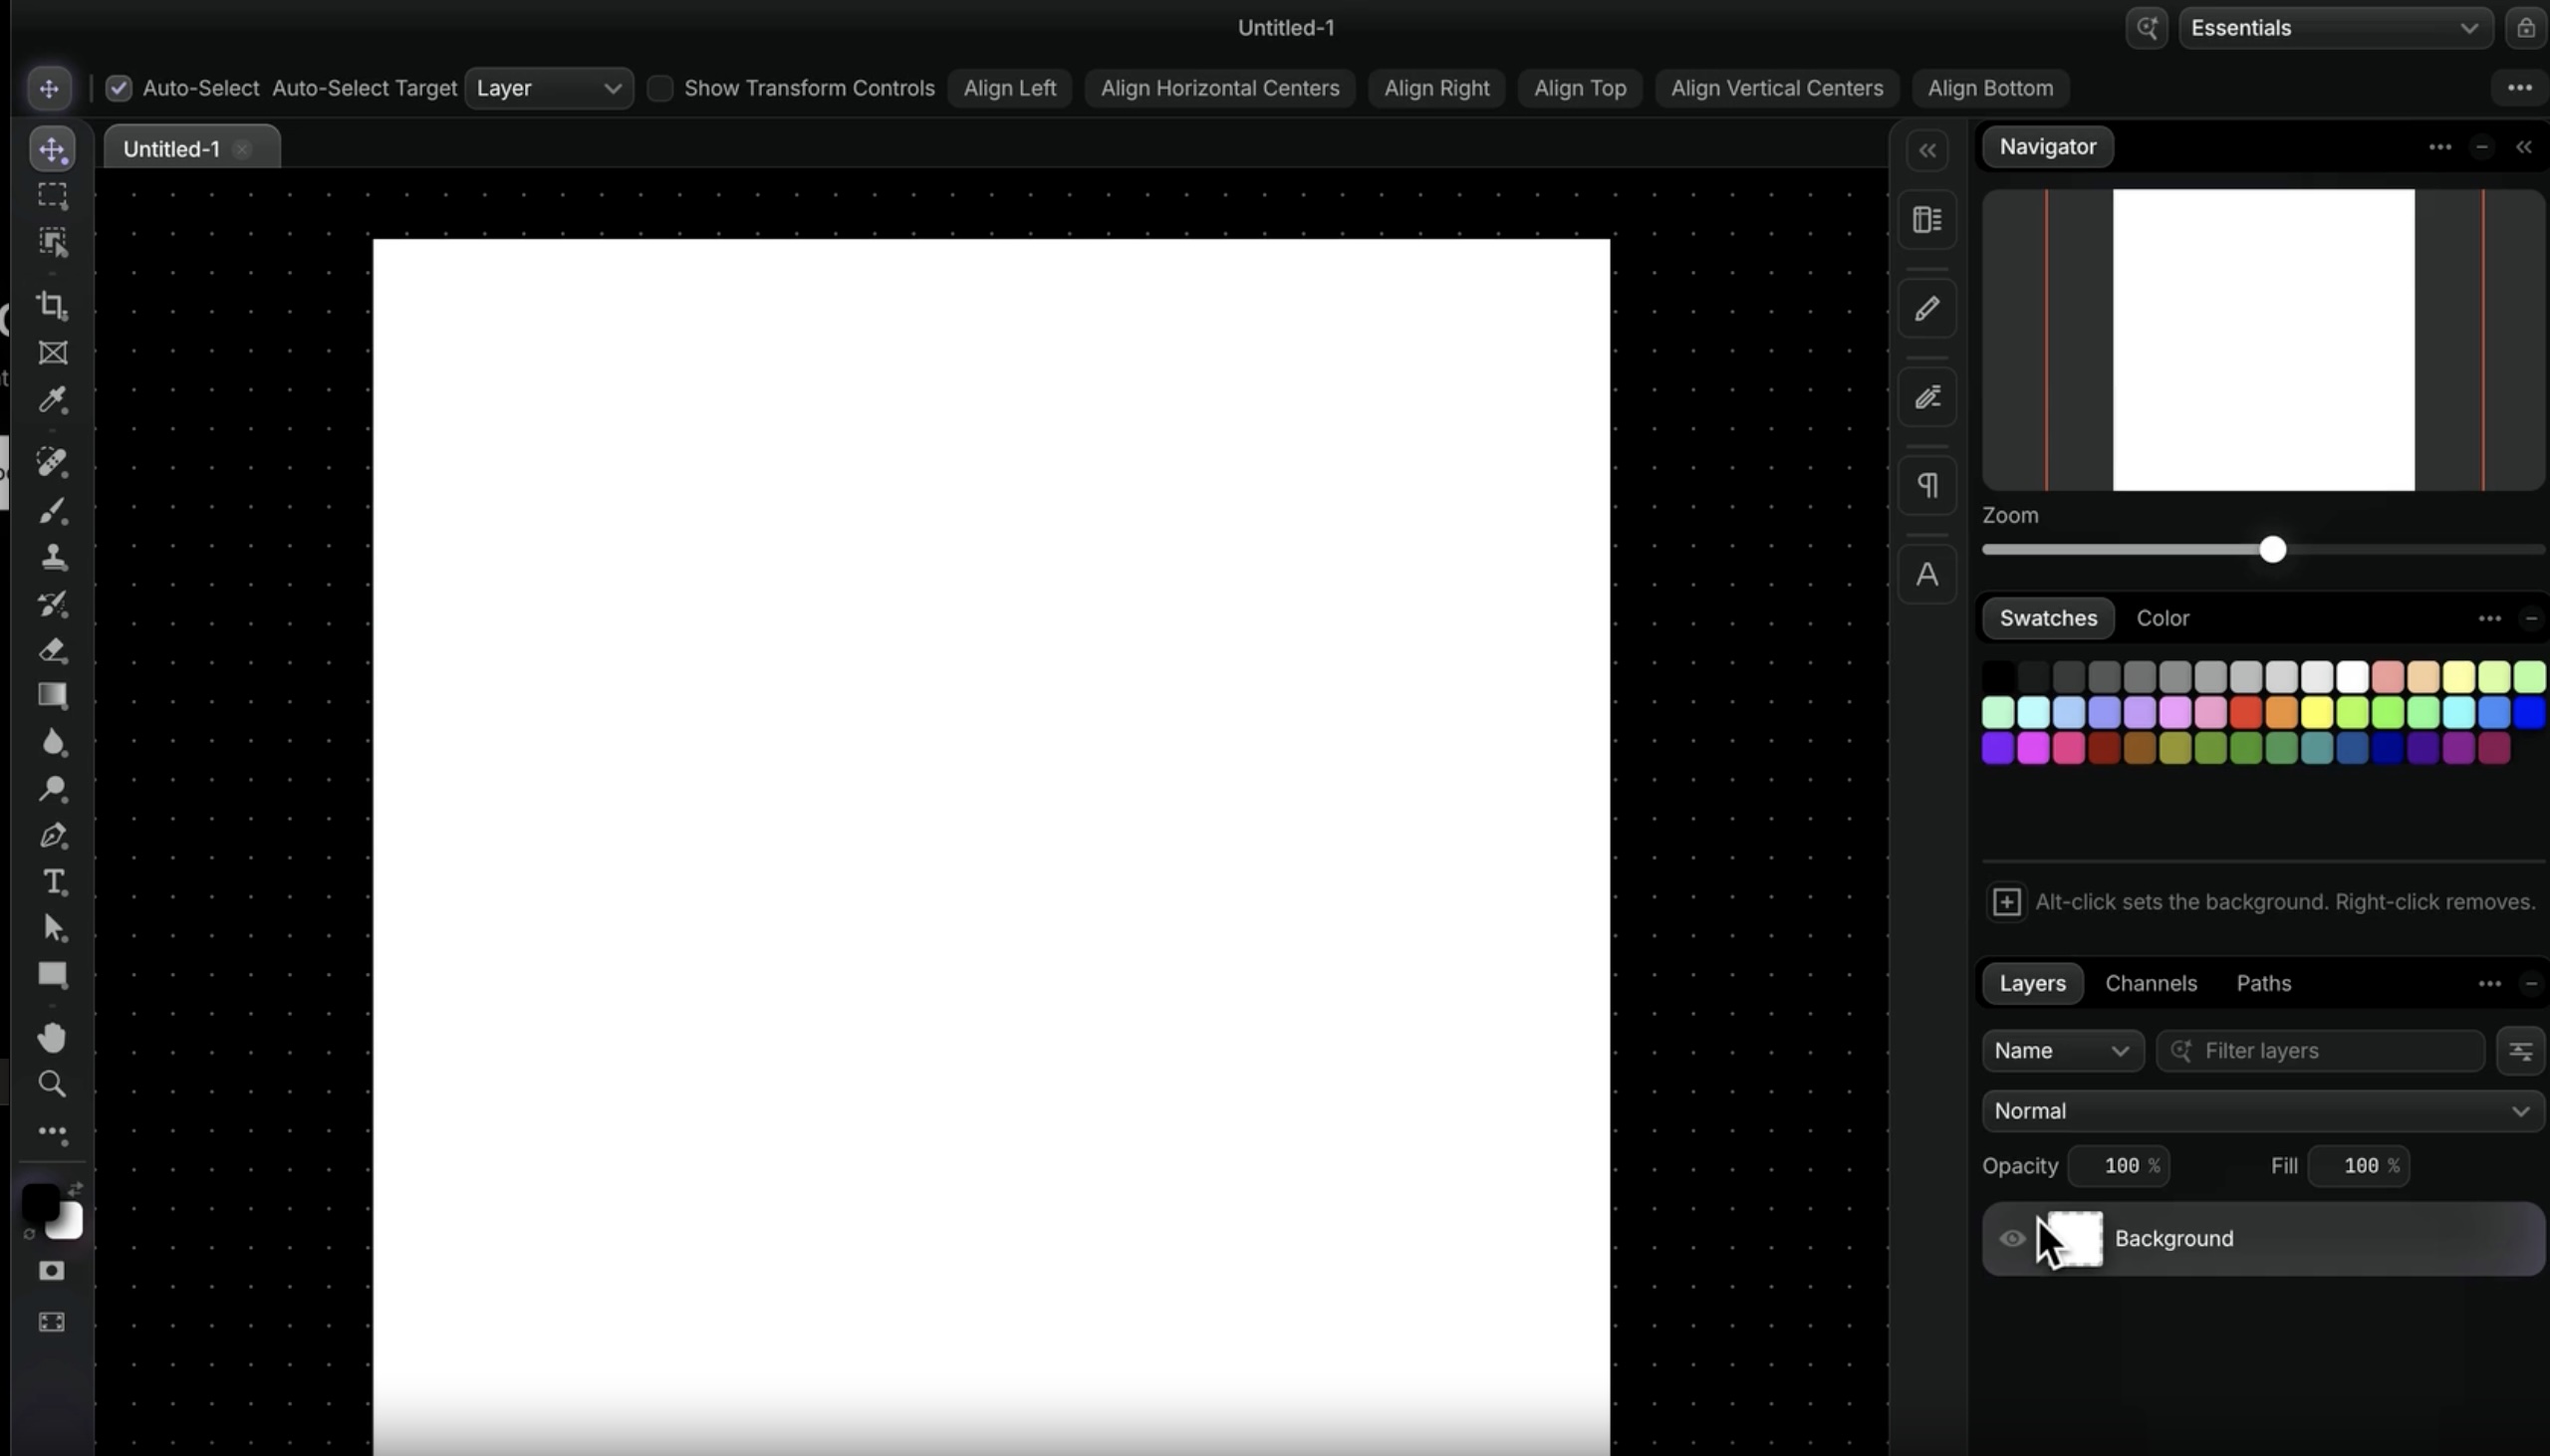

Photon уже можно бесплатно скачать с сайта проекта. В первый день редактором воспользовались 170 человек. Автор признаёт, что ради одной лишь экономии на подписке Adobe затея финансового смысла не имела: токены съели стоимость нескольких лет Creative Cloud. Зато теперь готовый инструмент доступен всем желающим.
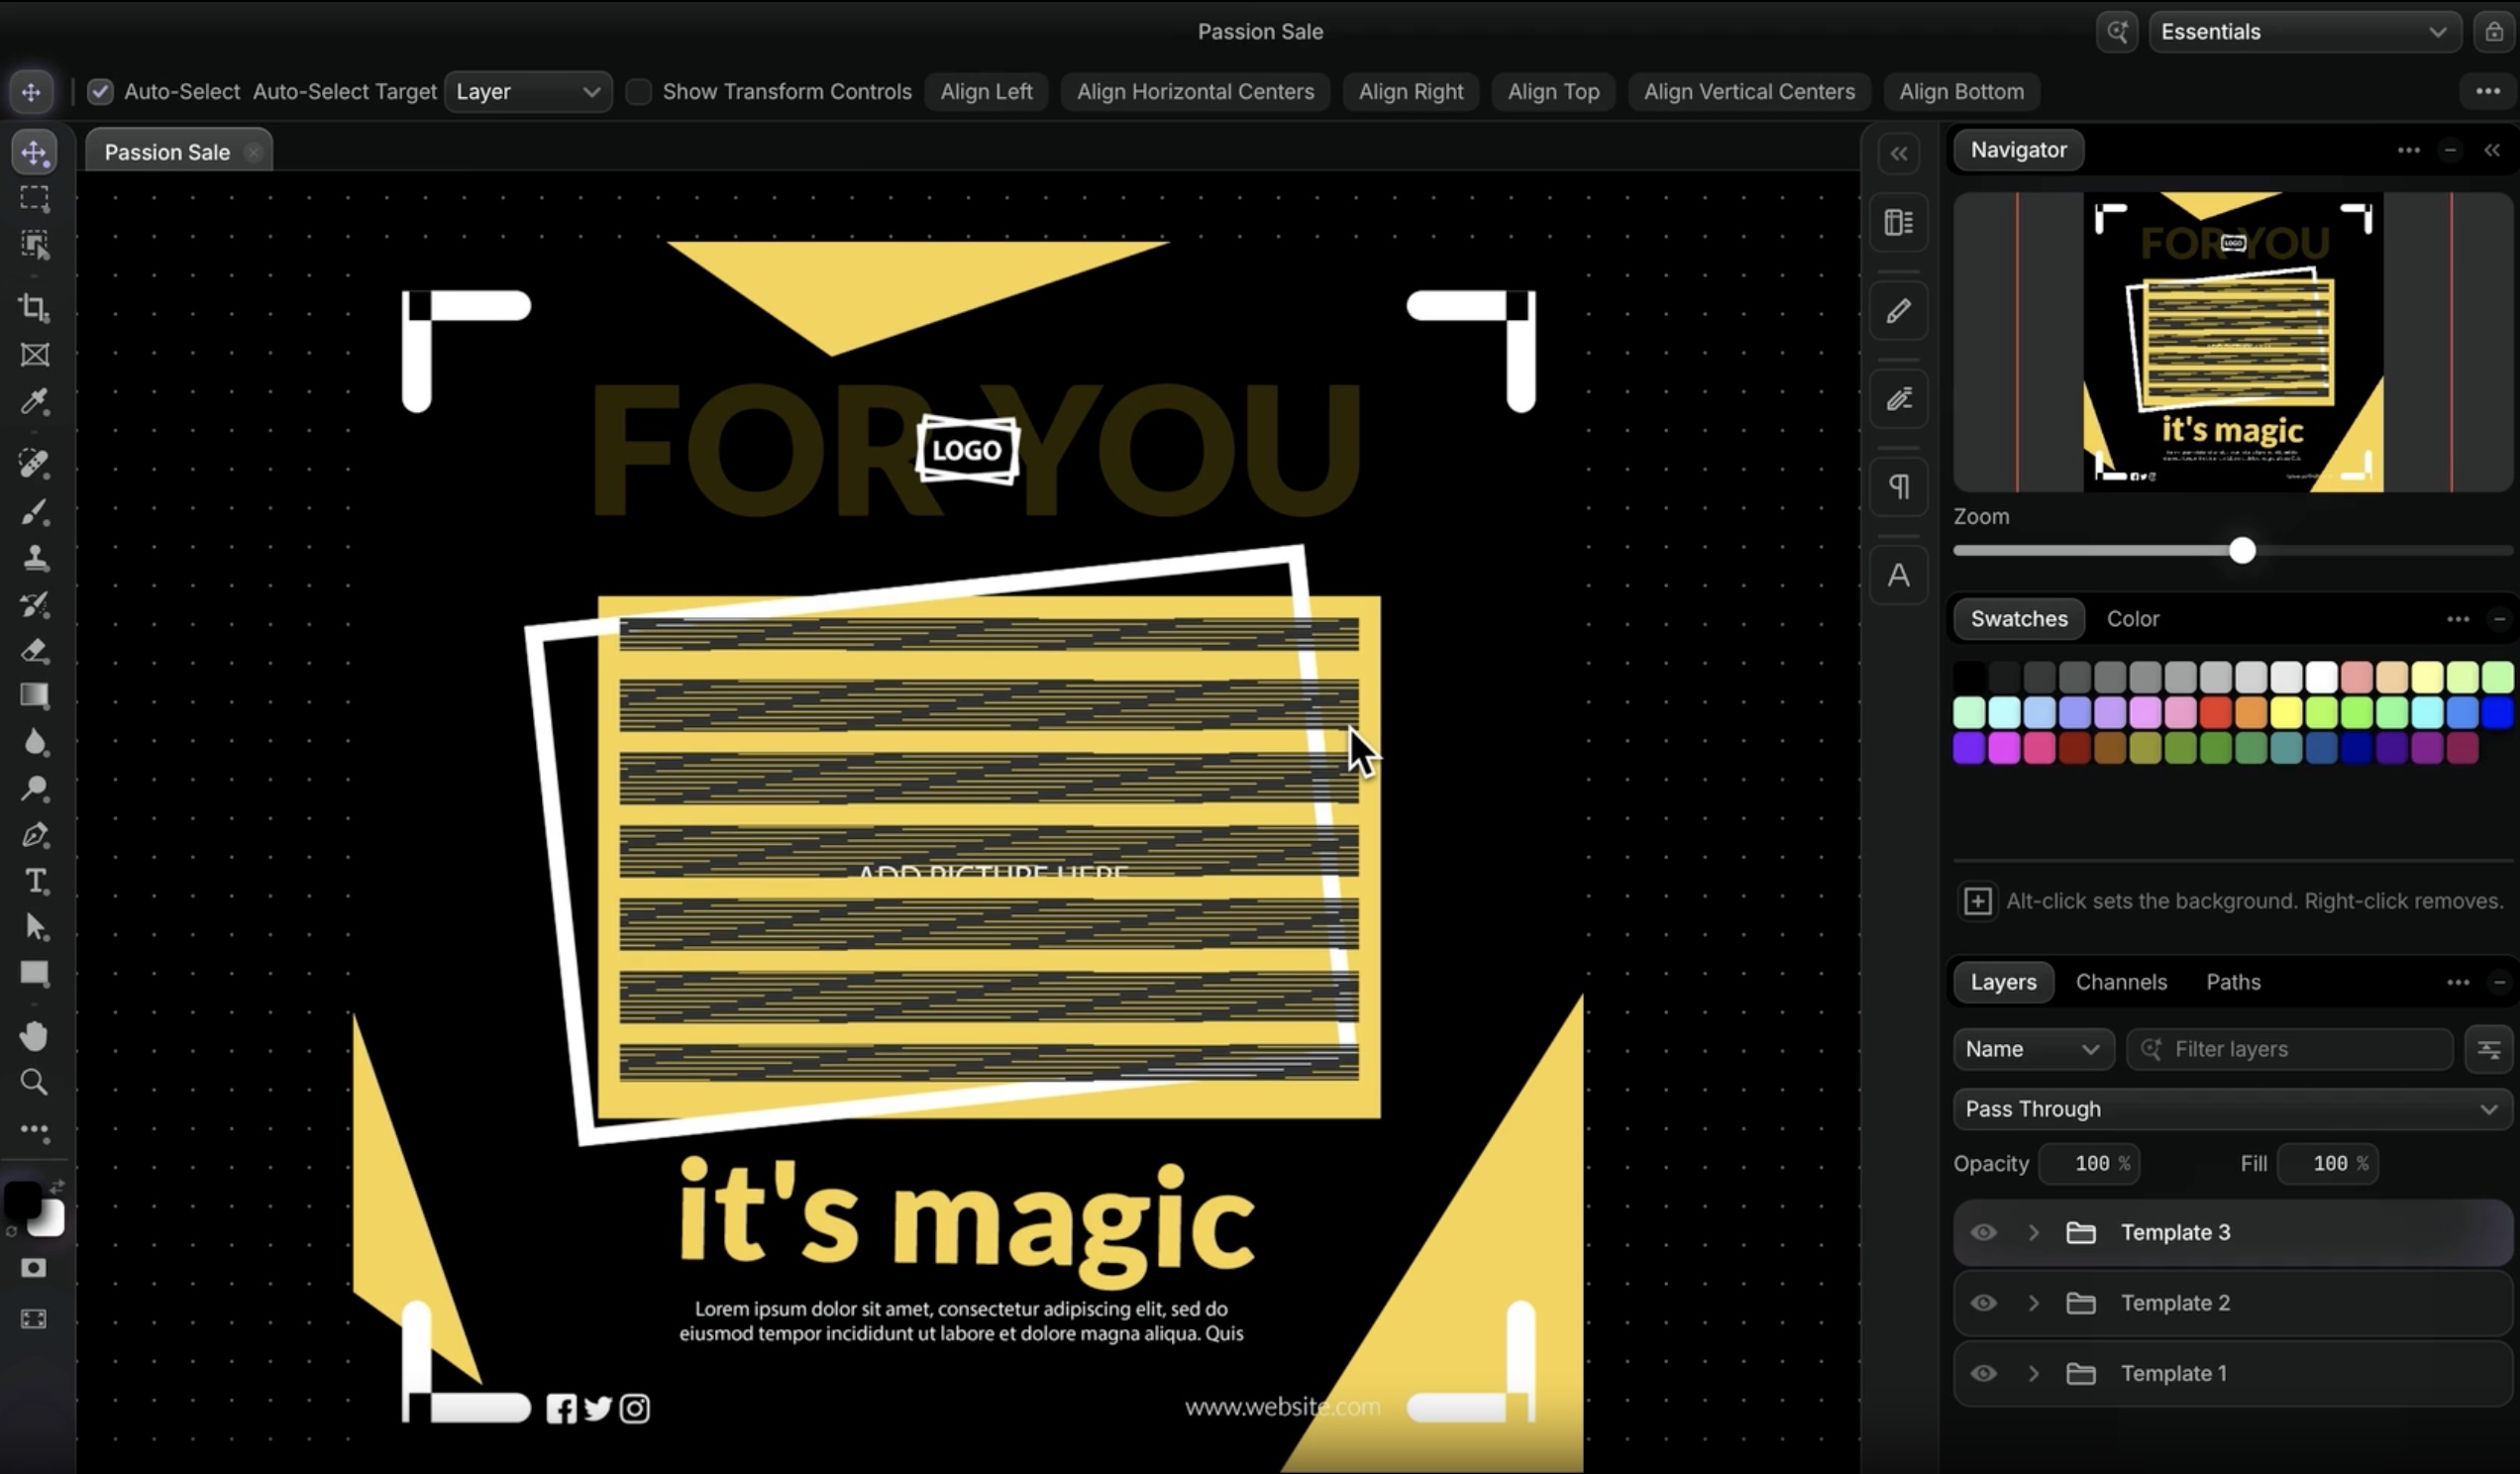

Называть Photon полноценной заменой Photoshop пока рано. За Adobe стоят десятилетия разработки, плагины и отлаженные профессиональные процессы. Но эксперимент получился показательный: один человек и две нейросети сумели собрать кросс-платформенный редактор за сумму, которой раньше едва хватило бы на начало коммерческой разработки.

RSS: Новости на портале Anti-Malware.ru