


Новые уязвимости в Google App Engine

Новые уязвимости в Google App Engine

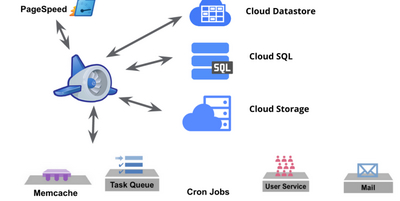
Польская хакерская фирма Security Explorations обнаружила семь уязвимостей в Java-платформе, которая лежит в основе облачного хостинга Google App Engine (GAE). Используя эти баги, владелец одной из виртуальных машин на хостинге GAE может выйти далеко за пределы своих полномочий.

Security Explorations в последнее годы сделала себе имя, публикуя несчётное количество уязвимостей в Oracle Java. Теперь они принялись эксплуатировать эти баги на практике. На платформе GAE ими зафиксировано семь уязвимостей. Также опубликованы демонстрационные программы для взлома с использованием указанных уязвимостей, передает xakep.ru.

Три из семи багов допускают полный выход из песочницы GAE Java, которая используется для изоляции виртуальных машин в целях безопасности. Злоумышленник может извлечь информацию о Java Runtime Environment и внутренних сервисах и протоколах Google, что позволяет ему продолжить атаку с учётом этих данных, нацеливаясь уже на саму платформу GAE.

Директор компании Security Explorations Адам Говдяк (Adam Gowdiak) сказал, что его компания в течение трёх недель не получала ответа от Google. Он также раскритиковал технологического гиганта за то, что его сотрудникам понадобилось несколько дней, чтобы запустить PoC-код и прочитать отчёт. По его словам, такое весьма удивительно, учитывая агрессивный подход Google к публикации уязвимостей в сторонних продуктах, чем занимается подразделение Project X.

Говдяк считает, что по крайней мере две из указанных уязвимостей были втихую закрыты без уведомления Security Explorations и без соответствующего признания их заслуг.

В декабре прошлого года Security Explorations получила максимально возможную награду $50 тыс. по программе вознаграждения за найденные уязвимости, когда нашла 30 багов в App Engine.

Подпишитесь на новости

Цифровой рубль разрешат заводить подросткам с 14 лет

Банк России планирует к концу 2027 года разрешить подросткам открывать счета цифрового рубля с 14 лет. Сейчас доступ к новому виду кошелька получили только совершеннолетние граждане, но регулятор уже готовит расширение аудитории.

О работе над такой возможностью рассказала заместитель председателя ЦБ Зульфия Кахруманова во время открытого онлайн-урока.

По её словам, Банк России очень надеется предоставить доступ гражданам от 14 до 18 лет в конце следующего года, сообщает «Интерфакс».

Пока речь идёт именно о плане, а не о готовой функции с утверждёнными правилами. Регулятору ещё предстоит определить, как подростки будут открывать кошельки, потребуется ли согласие родителей и какие ограничения могут появиться для несовершеннолетних пользователей.

Цифровой рубльтретья форма национальной валюты наряду с наличными и деньгами на банковских счетах. Он выпускается Банком России и хранится на единой платформе ЦБ, а доступ к кошельку пользователь получает через приложение подключённого банка.

Пилот проекта стартовал ещё в августе 2023 года. С 1 сентября 2026-го начался масштабный запуск: крупнейшие банки и крупные торговые компании должны предоставлять клиентам возможность проводить операции с цифровой валютой. Граждане старше 18 лет уже могут открывать соответствующие счета.

Сам ЦБ рассчитывает, что цифровой рубль станет привычным способом расчётов в течение пяти-семи лет. Судя по планам регулятора, привыкать к нему начнут ещё до получения первого взрослого паспорта.

RSS: Новости на портале Anti-Malware.ru