


11 стран Юго-Восточной Азии пребывают в киберосаде уже 5 лет

11 стран Юго-Восточной Азии пребывают в киберосаде уже 5 лет

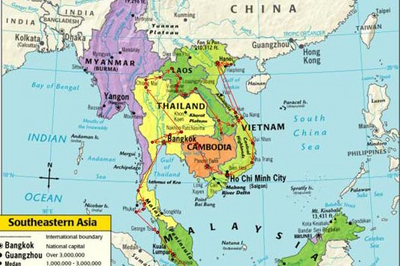
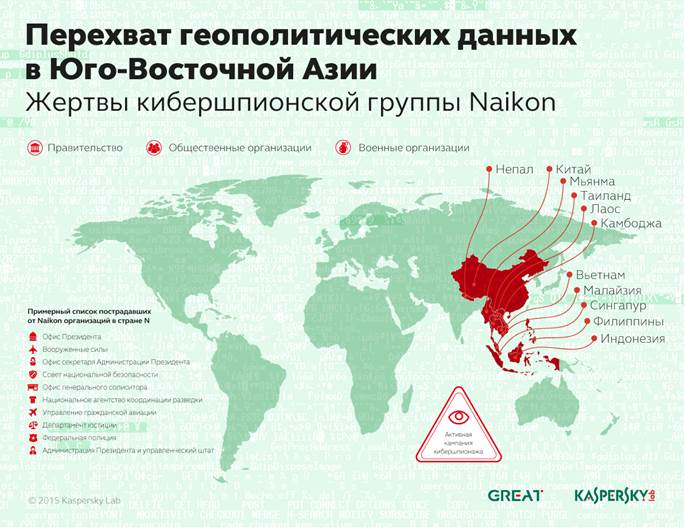
В ходе изучения одной из самых активных кампаний кибершпионажа в Юго-Восточной Азии Naikon «Лаборатория Касперского» выяснила, что от действий злоумышленников уже на протяжении пяти лет страдают государственные, военные и общественные организации в одиннадцати странах региона, в частности на Филиппинах, в Малайзии, Камбодже, Индонезии, Вьетнаме, Мьянме, Сингапуре, Непале, Таиланде, Лаосе и Китае. 

Злоумышленники, владеющие, по всей видимости, китайским языком, выстраивают всю необходимую для кибератак инфраструктуру непосредственно на территории страны – это позволяет им в режиме реального времени подключаться к сетям своих жертв и извлекать интересующую их информацию. «Лаборатория Касперского» выяснила, что в ходе как минимум одной операции Naikon для каждой страны был выделен оператор, хорошо понимающий культурные особенности вверенной ему территории (например, привычку пользователей задействовать личную почту в рабочих целях). 


В арсенале создателей шпионского ПО Naikon – 48 команд для различных удаленных операций, в том числе на проверку данных, находящихся в атакуемой корпоративной сети, выгрузку и загрузку файлов, установку дополнительных модулей. В системы жертв вредоносные программы попадают при помощи целевого фишинга – писем, содержащих вложения, которые потенциально могут заинтересовать получателей. На деле эти вложения содержат исполняемый файл, который загружает шпионское ПО на компьютер. 

В 2014 году «Лаборатория Касперского» отметила значительный скачок в активности группировки. Сразу после трагедии с пропавшим самолетом Malaysia Airlines, выполнявшем рейс MH 370, злоумышленники предприняли массовую рассылку по организациям, потенциально владеющим информацией о трагедии.  

«Киберпреступники, стоящие за Naikon, сумели создать очень гибкую инфраструктуру, которая может быть легко развернута в любой интересующей их стране и позволяет перенаправлять информацию из систем жертв на сервер злоумышленников. Кроме того, получение нужных данных значительно упрощается благодаря наличию выделенных операторов, которые «занимаются» определенным кругом пользователей», – рассказывает Александр Гостев, главный антивирусный эксперт «Лаборатории Касперского». 

Подпишитесь на новости

Claude работает со сбоями: Anthropic сообщила о проблемах с claude.ai

13 ноября пользователи Claude от Anthropic жалуются на сбои в работе сервиса. На странице статуса Claude у чат-бота claude.ai и ИИ-ассистента Claude Cowork указано снижение производительности. Claude Code, Claude API и консоль для разработчиков работают в обычном режиме.

Состояние сервисов Anthropic публикует на странице статуса Claude.

Отдельного сообщения об инциденте на 13 ноября компания пока не опубликовала, причину сбоя тоже не назвала.

Downdetector показывает пик около 12:00 по Москве.



Накануне у Claude перестал нормально работать коннектор Microsoft 365, через который чат-бот получает доступ к почте, календарю, SharePoint и чатам Teams. Anthropic начала разбираться с ошибками 12 ноября в 20:52 по московскому времени.

Позже корпорация сообщила, что проблема на стороне внешнего поставщика: большинство запросов к почте, календарю и поиску завершались ошибкой, а у части пользователей не открывалась надстройка Claude для Outlook.

В 1:23 мск 13 ноября Anthropic уточнила, что причина в сбое самой Microsoft 365, и большинство запросов по-прежнему не проходят.

Сбой Microsoft 365 начался вечером 12 ноября. Компания объяснила его тем, что часть серверов неожиданно стала недоступна, а нагрузка легла на оставшиеся.

RSS: Новости на портале Anti-Malware.ru