


Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Уязвимость OS X и iOS позволяет удаленно вывести систему из строя

Специалисты «Лаборатории Касперского» в декабре прошлого года обнаружили уязвимость в операционных системах OS X и iOS компании Apple. Брешь в защите может удаленно эксплуатироваться злоумышленником, позволяя всего одним специально подготовленным сетевым пакетом успешно реализовать DoS-атаку и вывести компьютер или смартфон жертвы из строя. Данная угроза актуальна для версий систем OS X 10.10 и iOS 8 без новейших обновлений.

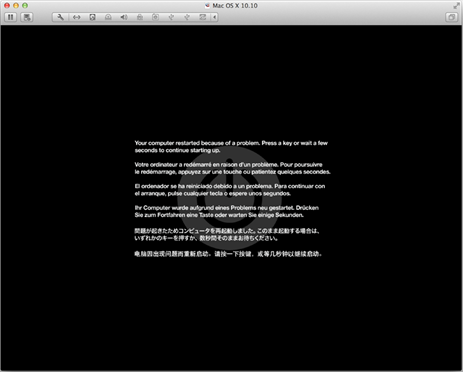
Уязвимость вызвана недостаточным размером буфера в ядре ОС, который не может вместить в себя сгенерированный пакет – из-за этого операционная система завершает свою работу в аварийном режиме.


Аварийное завершение работы OS X 10.10


Изначально эта угроза была обнаружена в системе OS X 10.10. Дальнейшие исследования показали, что уязвимость также присутствует в iOS 8, работающей на 64-битной платформе – это сочетание можно встретить в смартфонах iPhone, начиная с поколения 5s, а также планшетах iPad Air и новее и iPad mini 2-го и следующих поколений. Несмотря на то, что в некоторых случаях телекоммуникационное оборудование или файерволлы не пропускают сетевые пакеты с неверными атрибутами, специалистам «Лаборатории Касперского» в рамках эксперимента удалось с легкостью провести атаку через распространенные модели роутеров.

«Возможно, пользователям сценарий эксплуатации этой уязвимости покажется надуманным и неприменимым на практике. Однако это не так. Профессионал, разбирающийся в сетевых протоколах, с легкостью создаст пакет, который удаленно завершит работу устройства или даже приостановит работу всей корпоративной сети. И, несмотря на то что в новейших версиях эта уязвимость уже отсутствует, данный случай в очередной раз показывает, что не стоит доверять стереотипу о безоговорочной безопасности Apple-устройств. Лучше довериться надежному защитному решению», – комментирует Антон Иванов, старший антивирусный аналитик «Лаборатории Касперского».

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru