

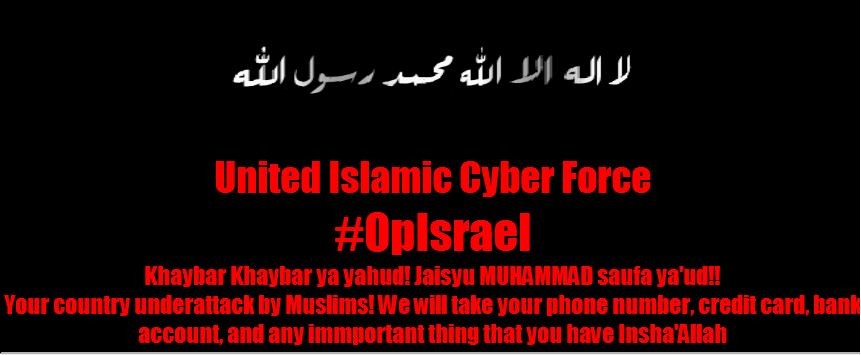

Кибервойна против Израиля началась

Кибервойна против Израиля началась

Хакерские группировки Anonymous Arab, AnonGhost и MoroccanGhost в очередной раз объявили Израилю «киберхолокост». Акция #Op_israel была намечена на 7 апреля.


В видеоролике, опубликованном на YouTube, говорится о том, что активисты Anonymous не собираются стоять в стороне и молчать, как лидеры западных стран, а будут жестко реагировать на гнусные преступления Израиля на палестинской территории.

Позднее, представители Службы общей безопасности Израиля Шин-Бетв заявили, что готовы ко всему и не боится кибератак хакеров, пишет osint24.livejournal.com.

Итог: хакеры уже начали действовать, взломав и выложив в интернет 1000 аккаунтов израильтян в Facebook, 6000 израильских модемов, более 7000 адресов электронной почты, более 500 реквизитов платежных карт.
Также хакеры произвели дефейс около 250 израильских сайтов:


4 апреля хакеры из AnonGhost взломали сайт партии МЕРЕЦ, оставив на нем сообщение, в котором именуют себя "голосом палестинского народа" и заявляют, что их "главной целью являются сионисты и Израиль".

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru