

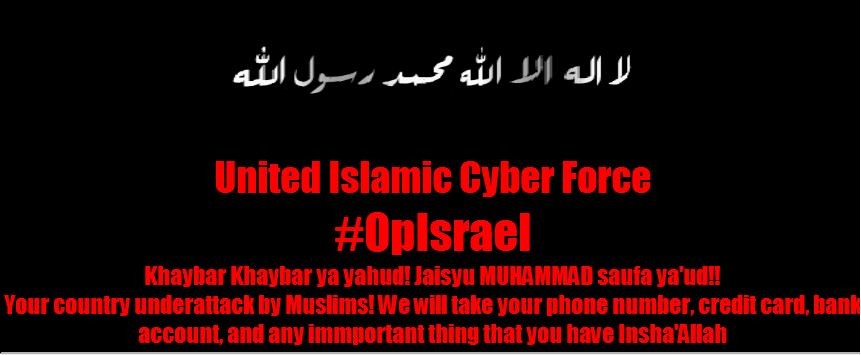

Кибервойна против Израиля началась

Кибервойна против Израиля началась

Хакерские группировки Anonymous Arab, AnonGhost и MoroccanGhost в очередной раз объявили Израилю «киберхолокост». Акция #Op_israel была намечена на 7 апреля.


В видеоролике, опубликованном на YouTube, говорится о том, что активисты Anonymous не собираются стоять в стороне и молчать, как лидеры западных стран, а будут жестко реагировать на гнусные преступления Израиля на палестинской территории.

Позднее, представители Службы общей безопасности Израиля Шин-Бетв заявили, что готовы ко всему и не боится кибератак хакеров, пишет osint24.livejournal.com.

Итог: хакеры уже начали действовать, взломав и выложив в интернет 1000 аккаунтов израильтян в Facebook, 6000 израильских модемов, более 7000 адресов электронной почты, более 500 реквизитов платежных карт.
Также хакеры произвели дефейс около 250 израильских сайтов:


4 апреля хакеры из AnonGhost взломали сайт партии МЕРЕЦ, оставив на нем сообщение, в котором именуют себя "голосом палестинского народа" и заявляют, что их "главной целью являются сионисты и Израиль".

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru