

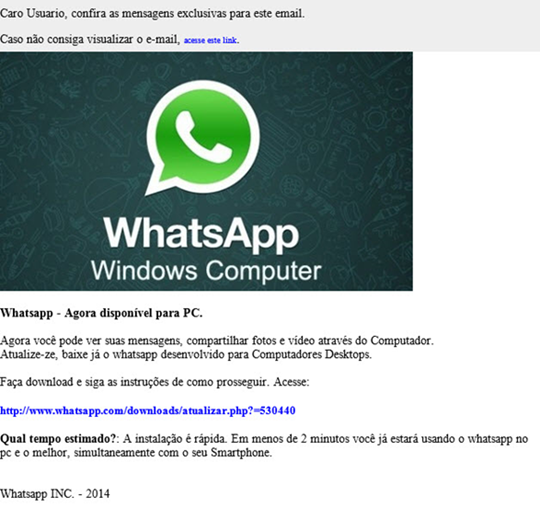

Банковские счета пользователей WhatsApp под угрозой

Банковские счета пользователей WhatsApp под угрозой

Международная антивирусная компания ESET предупреждает о новой атаке на пользователей WhatsApp. Под видом веб-версии мессенджера распространяется троян. Злоумышленники рассылают по электронной почте письма с приглашением скачать десктопное приложение WhatsApp Web, выпущенное производителем в конце января 2015 г. Обращаясь к пользователям, мошенники используют методы социальной инженерии. 

Письма содержат ссылку, якобы ведущую на официальный сайт WhatsApp. На самом деле по клику пользователь переходит на другую площадку, где скачивает исполняемый файл WhatsAppInstall.exe. Под этим названием скрывается троян-загрузчик Win32/TrojanDownloader.VB.QRM.


Письмо содержит поддельную ссылку на скачивание веб-версии WhatsApp


После установки троян загружает на инфицированный компьютер другую вредоносную программу. Антивирусные продукты ESET NOD32 детектируют ее как Win32/Spy.Banker.ABOD – шпионское ПО, предназначенное для кражи аутентификационных данных онлайн-банкинга. 

Специалистами вирусной лаборатории ESET установлено, что данная вредоносная программа создана в Бразилии. При этом атаки злоумышленников могут быть направлены и на пользователей из других стран. 

Это не первая попытка киберпреступников воспользоваться популярностью мессенджера WhatsApp, число пользователей которого в январе 2015 г. превысило 700 млн человек. Например, в ноябре 2014 г. мошенники массово подписывали жертв на платные SMS-сервисы.

Эксперты ESET рекомендуют игнорировать подозрительные письма, проверять названия веб-сайтов в адресной строке браузера и загружать ПО только на официальных площадках. 

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru