


Банковские счета пользователей WhatsApp под угрозой

Банковские счета пользователей WhatsApp под угрозой

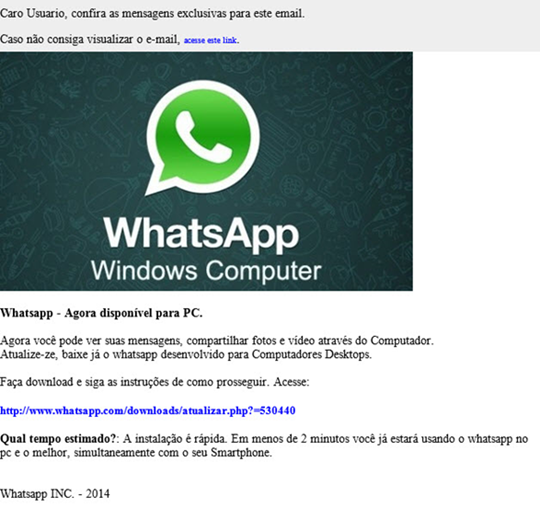
Международная антивирусная компания ESET предупреждает о новой атаке на пользователей WhatsApp. Под видом веб-версии мессенджера распространяется троян. Злоумышленники рассылают по электронной почте письма с приглашением скачать десктопное приложение WhatsApp Web, выпущенное производителем в конце января 2015 г. Обращаясь к пользователям, мошенники используют методы социальной инженерии. 

Письма содержат ссылку, якобы ведущую на официальный сайт WhatsApp. На самом деле по клику пользователь переходит на другую площадку, где скачивает исполняемый файл WhatsAppInstall.exe. Под этим названием скрывается троян-загрузчик Win32/TrojanDownloader.VB.QRM.


Письмо содержит поддельную ссылку на скачивание веб-версии WhatsApp


После установки троян загружает на инфицированный компьютер другую вредоносную программу. Антивирусные продукты ESET NOD32 детектируют ее как Win32/Spy.Banker.ABOD – шпионское ПО, предназначенное для кражи аутентификационных данных онлайн-банкинга. 

Специалистами вирусной лаборатории ESET установлено, что данная вредоносная программа создана в Бразилии. При этом атаки злоумышленников могут быть направлены и на пользователей из других стран. 

Это не первая попытка киберпреступников воспользоваться популярностью мессенджера WhatsApp, число пользователей которого в январе 2015 г. превысило 700 млн человек. Например, в ноябре 2014 г. мошенники массово подписывали жертв на платные SMS-сервисы.

Эксперты ESET рекомендуют игнорировать подозрительные письма, проверять названия веб-сайтов в адресной строке браузера и загружать ПО только на официальных площадках. 

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru