


Новые уязвимости в NTP-серверах: даже хуже, чем DDoS

Новые уязвимости в NTP-серверах: даже хуже, чем DDoS

В конце декабря специалисты по безопасности из Google Security Team обнаружили ряд критических уязвимостей в реализации протокола NTP, который используется во многих промышленных системах управления для синхронизации времени на серверах.

Уязвимости, которым подвержены все NTP-сервера до версии 4.2.8, включают несколько вариантов переполнения буфера и позволяют атакующему удалённо выполнять произвольный код на сервере. Как отмечают исследователи, эксплойты для данных уязвимостей уже существуют в публичном доступе.

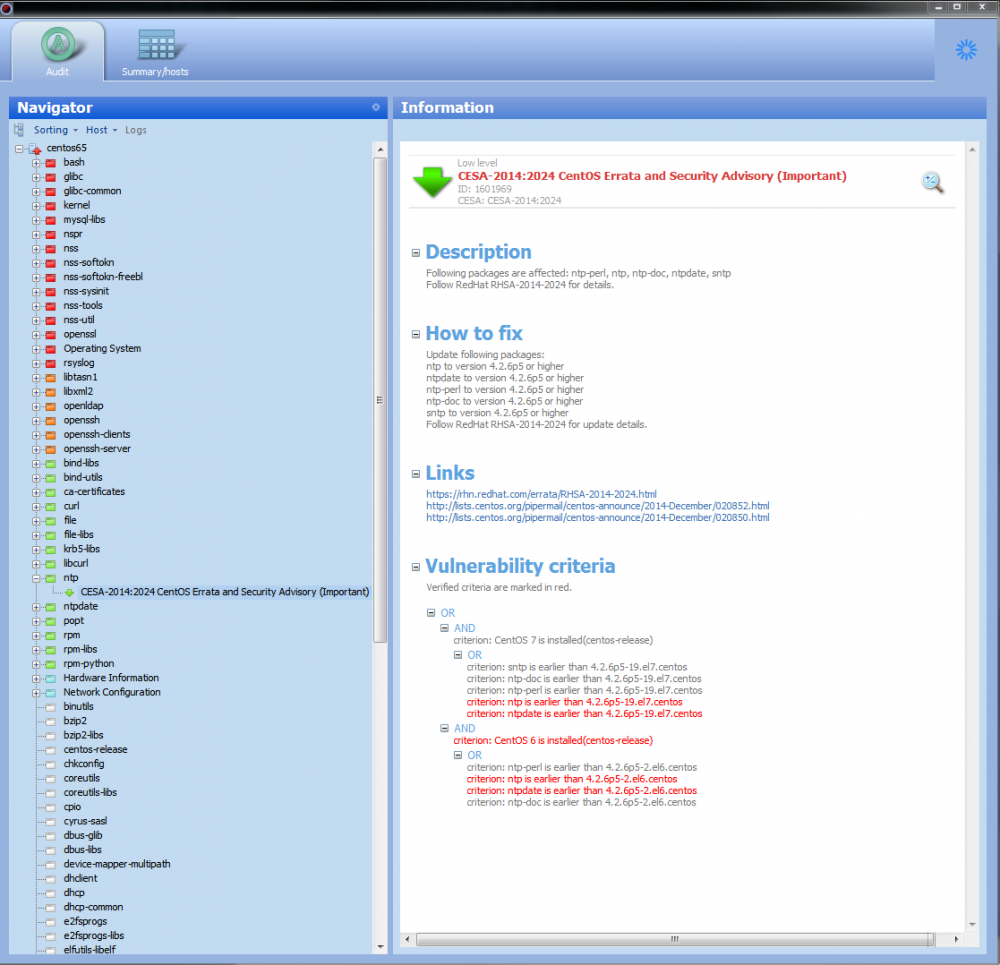
На скриншоте ниже можно увидеть, как выглядит данная уязвимость NTP в одном из аудитов безопасности, который проводили с помощью системы контроля защищенности и соответствия стандартам MaxPatrol:


Рекомендации по устранению уязвимостей можно найти в уведомлении ICS-CERT, а также на сайте поддержки NTP. Основной совет - обновить NTP до версии 4.2.8 с официального сайта ntp.org. В случае невозможности обновления предлагается два способа блокировать атаки через настройки конфигурации:

  • Запретить Autokey Authentication путем удаления или комментирования всех тех строк файла ntp.conf, которые начинаются с директивы crypto.
  • Для всех недоверенных клиентов указать в файле /etc/ntp.conf директиву restrict … noquery, что не позволит недоверенным клиентам запрашивать информацию о статусе NTP-сервера.

Судя по опыту прошлых багов NTP, можно прогнозировать, что блокирование новых уязвимостей вряд ли будет происходить быстро. К примеру, в начале прошлого года по Интернету прокатилась мощная волна DDoS-атак с усилением через NTP. Во время такой атаки злоумышленники отправляют на NTP-сервер специальный запрос, а в качестве отправителя подставляют IP-адрес жертвы; NTP-сервер посылает на этот адрес вполне легитимный ответ, который может быть в несколько сот раз длиннее запроса - таким образом, сервер точного времени становится невольным усилителем атаки. Рекомендации CERT по защите от таких атак были опубликованы в январе прошлого года. Однако даже спустя полгода, в июне, насчитывалось ещё 17 тыс. уязвимых NTP-северов, причём многие из них продолжали участвовать в DDoS-атаках, усиливая мусорный трафик в сотни раз.

Подпишитесь на новости

Провайдерам хотят запретить подключать абонентов без оборудования СОРМ

Минцифры предложило запретить операторам связи обслуживать абонентов, пока у них не установлено и не принято оборудование СОРМ, через которое силовые структуры получают доступ к трафику. Норму хотят включить в законопроект о реформе отрасли связи. За нарушение требования оператора смогут лишить лицензии во внесудебном порядке.

Об этом пишут «Известия» со ссылкой на источники. Сейчас для получения лицензии достаточно согласовать схему сети, указав места, где оборудование СОРМ уже стоит или будет установлено.

На его внедрение отводилось два года. По словам гендиректора оператора «ЕСК» Алхаса Мирзабекова, некоторые компании годами работали без оборудования, а затем закрывали бизнес и регистрировали новое юрлицо. Новое требование он назвал попыткой закрыть эту лазейку.

Основатель «Интернет-розыска» Игорь Бедеров считает, что оператор без реального подключения к СОРМ создает слепую зону для правоохранительных органов. По его оценке, только в Москве и Подмосковье работают около 1,5 тыс. небольших провайдеров, у которых примерно 30% пользователей домашнего интернета.

Для таких компаний расходы будут заметными. Минимальный комплект СОРМ стоит от 5 млн рублей, это сопоставимо с годовым бюджетом небольшого провайдера на развитие сети, говорит Мирзабеков.

Партнер ComNews Research Леонид Коник подсчитал, что оператору с выручкой около 100 млн рублей полный комплект обойдется более чем в 10 млн рублей, и еще 20-25 млн понадобится на хранение трафика.

Эксперт НТИ Олег Яблоков отмечает, что новым операторам придется платить за СОРМ еще до первой выручки. Там, где у пользователей меньше выбора, домашний интернет может подорожать.

RSS: Новости на портале Anti-Malware.ru