


За последние 12 месяцев 98% российских компаний подверглись внешним угрозам

За последние 12 месяцев 98% российских компаний подверглись внешним угрозам

Согласно совместному исследованию «Лаборатории Касперского» и агентства B2B International, в России доля компаний, столкнувшихся с внешними киберугрозами за последние 12 месяцев, выросла и вплотную приблизилась к 100%. Самой значимой внешней угрозой по-прежнему являются вредоносные программы – именно они стали причиной инцидентов у 77% респондентов.

Второй по опасности внешней угрозой компании указали спам – с неприятными последствиями получения нежелательной корреспонденции столкнулись 74% респондентов. Это неудивительно, так как зачастую спам содержит вложения тех же вредоносных программ, запуск которых на незащищенной машине влечет за собой утечку информации. Среди главных изменений стоит отметить рост показателя DDoS-атак: в этот раз под удар попали 18% компаний, что на 5 пунктов больше, чем в прошлом году. Также существенно выросла доля корпоративного шпионажа – в основном за счет сильного увеличения доли подобных инцидентов в больших организациях до 32%.


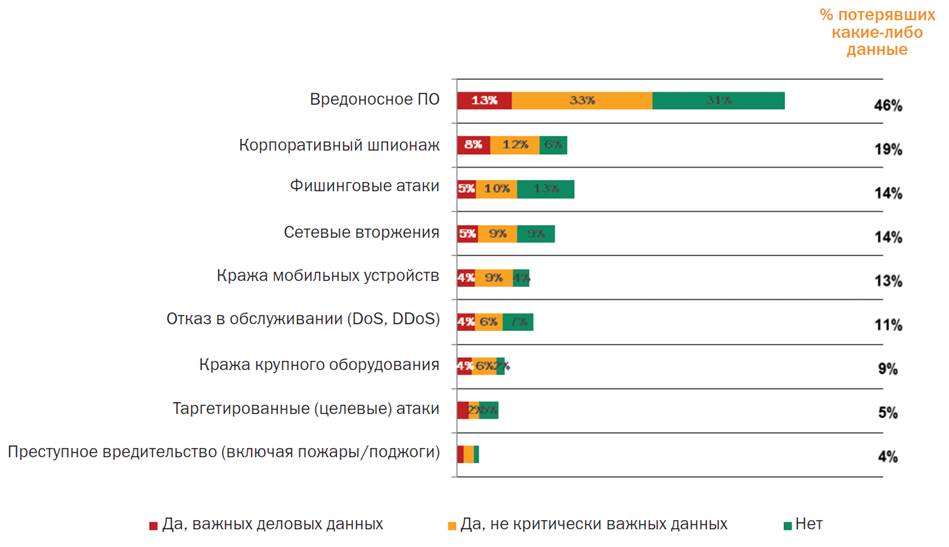
Доля инцидентов утечки ценной информации в результате успешной атаки


Одним из основных последствий успешной кибератаки, вне зависимости от ее типа, становится потеря организацией важной информации. Согласно исследованию, в этом году успешность внешних атак возросла: четверть респондентов сообщили, что теряли данные за последние 12 месяцев. При этом атаки с использованием вредоносных программ являются не только самыми распространенными, но и самыми ощутимыми: они приводили к утечке бизнес-информации в 46% случаев. Еще в 19% инцидентов потери данных происходили в результате промышленного шпионажа, а в 14% случаев компании теряли информацию из-за фишинговых атак.

«Мы наблюдаем, что с каждым годом злоумышленники находят новые способы выполнить атаку, и их усилия окупаются сполна. Помимо традиционных вредоносных программ их арсенал пополняется инструментами для DDoS-атак и сетевых вторжений, что приводит не только к увеличению доли атакованных компаний, но также и к повышению вероятности успеха каждой попытки. Защищаться от каждого трюка киберпреступников по отдельности – неэффективно. Со своей стороны, мы рекомендуем полноценную корпоративную платформу безопасности, которая обеспечит оптимальную защиту не только от распространенных трюков злоумышленников, но также и тех, которые станут популярными в будущем», – комментирует Сергей Земков, управляющий директор «Лаборатории Касперского» в России, странах Закавказья и Средней Азии.

Подпишитесь на новости

Алиса AI начала звонить за пользователей: что умеет новый режим

Яндекс начал тестировать телефонные поручения для «Алисы AI». Ассистент сможет звонить организациям и частным лицам: уточнять информацию, записывать на услуги и бронировать столики. Пользователю достаточно объяснить задачу, а разговор помощник возьмёт на себя.

О запуске тестирования рассказал «Ведомостям» менеджер по продукту «Алисы AI» Сергей Михайлов. Во время звонка нейросеть сможет задавать вопросы, выслушивать ответы и уточнять детали.

Получатель увидит подпись «Алиса, запрос от пользователя». После разговора в чат придёт расшифровка, а важные действия ассистент при необходимости попросит подтвердить.

На один номер помощник сможет позвонить не больше десяти раз за час. По словам представителя компании, ограничение должно препятствовать использованию функции для холодных и маркетинговых обзвонов. Общие лимиты звонков и поручений пока не раскрыты.

По условиям сервиса пользователь должен контролировать работу агента, проверять результаты и останавливать нежелательные действия. Яндекс не гарантирует безошибочную работу помощника.

Совершать юридически значимые действия полностью автономно, без участия человека, ассистент не сможет. Сначала доступ получат несколько тысяч активных пользователей платной подписки.

Массовый запуск намечен на конец 2026 года, тарифы компания определит позднее.

RSS: Новости на портале Anti-Malware.ru