


Хакеры группы Sednit добывают данные с изолированных от интернета компьютеров

Хакеры Sednit добывают данные с изолированных от интернета компьютеров

Специалисты международной антивирусной компании ESET раскрыли детали масштабной киберкампании хакерской группы Sednit. Не менее 10 лет злоумышленники атакуют защищенные корпоративные сети правительственных учреждений Восточной Европы.

Ранее группа Sednit осуществляла распространение вредоносных программ путем компрометации легитимных сайтов, принадлежащих финансовым учреждениям Восточной Европы. Для этого злоумышленники использовали набор эксплойтов для удаленной установки вредоносного ПО.

Недавно специалисты ESET выяснили, что хакеры осуществляют также атаки закрытых сетей с применением вредоносного ПО, которое распространяется через USB-накопители. Программа позволяет получать файлы и другие конфиденциальные данные с компьютеров, изолированных от интернета. Антивирусные продукты ESET NOD32 детектируют ее как Win32/USBStealer.


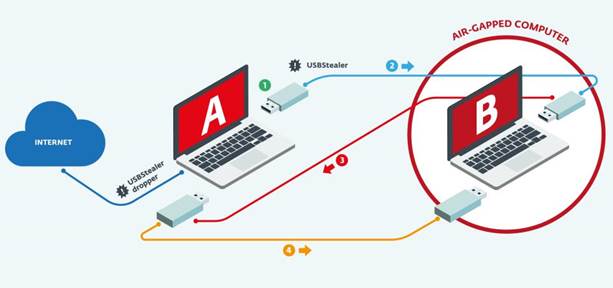
Для кражи данных с компьютера жертвы Win32/USBStealer использует многоступенчатый подход:

1) Злоумышленники удаленно устанавливают Win32/USBStealer на компьютер человека, имеющего доступ к закрытой сети (компьютер А). При этом исполняемый файл маскируется под легитимное российское ПО USB Disk Security. Вредоносная программа отслеживает подключение USB-накопителя и мгновенно выполняет заражение.

2) Пользователь подключает инфицированный USB-накопитель к изолированному компьютеру защищенной сети (компьютер В). После заражения вредоносная программа получает список файлов для передачи злоумышленникам.

3) USB-накопитель возвращается в компьютер В со списком доступных файлов.

4) Пользователь снова подключает USB-накопитель к компьютеру В, и вредоносная программа копирует на него нужные файлы.

5) При новом подключении накопителя к компьютеру А Win32/USBStealer отправит на удаленный сервер скопированные файлы.

Подпишитесь на новости

Делегировать ИИ не получится: руководителям добавили новые задачи

Установить сотрудникам ИИ-ассистента и продолжить руководить по старинке — слабый план. СберУниверситет представил отчёт о том, как искусственный интеллект меняет управление. Из 61 предложенного действия 37 авторы относят к новым практикам. Начальнику тоже придётся обновиться.

В опубликованном исследовании изменения разложены по модели «Перестать — Изменить — Начать». Основа — анализ более 8500 публикаций из свыше 80 российских и зарубежных источников.

Исследователи выделили 15 трендов и 19 ключевых изменений. Среди них — сокращение горизонта стратегирования, отказ от совещаний ради обмена статусами и переход ИИ-трансформации в зону личной ответственности CEO.

Новые обязанности включают определение границ самостоятельности ИИ, оценку экономического эффекта, контроль качества данных и организацию совместной работы людей с агентами. При этом команде нужно помочь адаптироваться и сохранить важные компетенции.

Цифру более 60% авторы связывают с набором действий в своём отчёте: 37 из 61. Это не замер доли новой работы у каждого российского руководителя.

Таким образом, осваивать новое придётся одновременно с отказом от привычного. Даже если привычное — любимая часовая встреча, на которой десять человек по очереди говорят, что всё ещё работают.

RSS: Новости на портале Anti-Malware.ru