


Лаборатория Касперского раскрывает кампанию кибершпионажа Darkhotel

Лаборатория Касперского раскрывает кампанию кибершпионажа Darkhotel

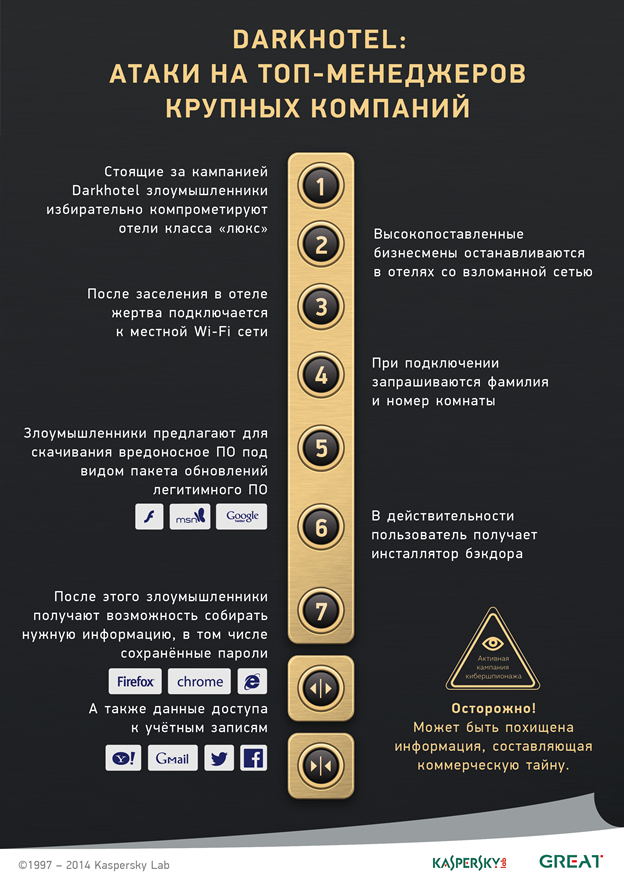
Лаборатория Касперского объявила о раскрытии новой кампании кибершпионажа Darkhotel. Целью злоумышленников в первую очередь стали остановившиеся в отелях премиум-класса бизнесмены и высокопоставленные лица. Кроме целевых атак применялись также методы массового заражения пользователей файлообменных сетей, из-за чего на данный момент по всему миру скомпрометированы тысячи компьютеров.

Среди жертв кампании – генеральные директора, вице-президенты, а также топ-менеджеры по продажам и маркетингу предприятий различных сфер деятельности. Киберпреступники действовали незаметно в течение как минимум 7 лет.

Владеющие корейским языком злоумышленники распространяли вредоносное ПО для слежки тремя способами: через файлообменные и P2P-сети, целевые атаки по электронной почте, а также с помощью общественных Wi-Fi-сетей в некоторых отелях Азии. Последний из перечисленных способов нацелен на высокопоставленных лиц, которые ведут бизнес и привлекают инвестиции в странах Азии, поэтому заслуживает особого внимания.

Механика такого рода атаки была тщательно продумана: после того, как жертва заселялась в отель и подключалась ко взломанной Wi-Fi-сети, указывая свою фамилию с номером комнаты, ей автоматически предлагалось скачать обновление для популярного ПО – GoogleToolbar, Adobe Flash или Windows Messenger. В действительности запуск инсталлятора приводил к установке бэкдора, который помогал киберпреступникам оценить степень своего интереса к жертве и необходимость доставки более сложных инструментов. Среди них – кейлоггер, троянец Karba, собирающий информацию о системе и установленных защитных продуктах, а также модуль, ворующий сохраненные пароли в Firefox, Chrome и Internet Explorer вкупе с данными доступа к ряду сервисов включая Twitter, Facebook и Google.


Другой вектор атаки этой же группировки предполагает рассылку целевых писем по электронной почте с вредоносными модулями. Рассылки нацелены на предприятия оборонной промышленности, а также государственный сектор и общественные организации. Последние несколько лет вложением к этим письмам служил эксплойт для уязвимостей в ПО Adobe, либо же они содержали ссылки на веб-ресурсы, эксплуатирующие неизвестные ранее уязвимости браузера Internet Explorer.

Другие способы заражения менее изощрены и таргетированы: к примеру, злоумышленники распространяют троянца через японские файлообменные ресурсы в составе архивов под видом дешифровщиков для видео-файлов, которые набирают десятки тысяч скачиваний.

«Данная атака не просто таргентирована – это точно просчитанная операция. Однако наряду с такой хирургической точностью мы наблюдаем классические почтовые рассылки и вовсе нецелевое распространение троянца через файлообменные сети – скорее всего, злоумышленники решали сразу несколько задач в рамках одной кампании, – комментирует Виталий Камлюк, ведущий антивирусный эксперт «Лаборатории Касперского». – Помимо использования надежного защитного ПО мы рекомендуем с осторожностью относиться к обновлениям ПО во время путешествий – лучше позаботиться об этом до начала поездки. Использование технологий VPN или хотя бы HTTPS-протокола при выходе в Интернет в путешествии также является необходимой мерой по защите от подобных атак»

Подпишитесь на новости

Криптовалюту в России предложили принимать в залог

Российскому бизнесу хотят разрешить обеспечивать обязательства цифровой валютой, включая стейблкоины. Проще говоря, криптовалюта может официально превратиться в залог (почти как недвижимость или ценные бумаги, только с блокчейном).

Рекомендацию Минюсту направил Совет по развитию цифровой экономики при Совете Федерации, сообщает ТАСС.

Вместе с Банком России и другими заинтересованными организациями ведомству предложили подготовить необходимые изменения в гражданском законодательстве.

Правила должны определить, какую цифровую валюту можно использовать в качестве залога, как учитывать её в бухгалтерии и каким образом расследовать связанные с ней правонарушения. Однако пока это только инициатива.

По словам сенатора Артёма Шейкина, новый механизм способен расширить доступные бизнесу способы обеспечения обязательств и сделать работу с цифровой валютой понятнее.

Однако стейблкоины для таких операций должны находиться в легальном российском криптовалютном контуре и соответствовать установленным требованиям.

Отдельное внимание предлагают уделять стране регистрации эмитента и инфраструктуре, через которую обращается актив. Если токен связан с государством, вводящим санкции против России, его могут заблокировать или сделать недоступным.

Этот риск не теоретический. Ранее Минфин пояснял, что при блокировке криптовалюты иностранным эмитентом российский депозитарий не обязан компенсировать клиенту стоимость актива.

Властям предстоит определить порядок оценки, хранения и взыскания цифровых активов, а заодно решить, кто останется с убытками.

RSS: Новости на портале Anti-Malware.ru