


Check Point представил Capsule, комплексное решение по мобильной безопасности

Check Point представил комплексное решение по мобильной безопасности

Компания Check Point представила комплексное мобильное решение под названием Check Point Capsule. Оно обеспечивает защиту мобильных устройств и обрабатываемых на них корпоративных данных за счет применения на мобильных устройствах специальной защищенной среды, шифрования документов и канала связи, а также всех политик безопасности, которые используются при работе с сетью в корпоративной сети.

Как показали результаты исследования Check Point Mobile Security Survey  2014, в котором приняли участие почти 800 ИТ-специалистов, более половины респондентов управляют бизнес-данными на личных устройствах. Почти 98% участников опроса выразили опасения по поводу влияния инцидентов мобильной безопасности на их компании, а 82% специалистов по ИБ прогнозируют увеличение угроз мобильной безопасности в 2015 году.


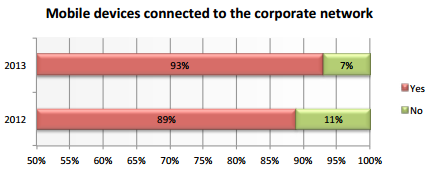
Увеличение процента мобильных устройств подключенных к корпоративной сети 2012-2013

Увеличение процента мобильных устройств подключенных к корпоративной сети 2012-2013


Массовое использование мобильных устройств в бизнесе продолжает создавать трудности для подразделений ИТ и ИБ, так как они все время сталкиваются с повышенной сложностью управления мобильной безопасностью и увеличением риска утечки данных. Check Point Capsule позволяет справиться с этими вызовами, предлагая готовое мобильное решение, которое обеспечит комплексную защиту независимо от перемещения данных и самого устройства.

Check Point Capsule — это единое решение, предлагающее многоуровневую систему защиты, которая включает:

Безопасный доступ к работе: защита корпоративных данных на мобильном устройстве без необходимости управления всем девайсом. Check Point Capsule создает безопасную бизнес-среду и отделяет корпоративные данные и приложения от персональных. Это позволяет сотрудникам безопасно работать с бизнес-приложениями через простой пользовательский интерфейс, который обеспечивает доступ к корпоративной почте, файлам, каталогам, контактам и календарю в одно касание и не влияет на личные данные пользователя.

Защищенные корпоративные документы: предотвращение внутренних и внешних утечек данных за счет обеспечения безопасности самого документа на всем протяжении его пути. Check Point Capsule защищает корпоративные документы, где бы они ни находились; авторизованные пользователи могут получить доступ к защищенному документу беспрепятственно и просто на любом устройстве.

Полная защита от угроз: расширение сферы действия корпоративной политики безопасности позволяет защищать устройства, даже когда они находятся за пределами корпоративной сети. Check Point Capsule сканирует весь трафик с мобильных устройств в облако и предотвращает доступ к вредоносным файлам и веб-сайтам, заражение ботами и другие киберугрозы. Эта передовая система безопасности поддерживает различные платформы мобильных устройств и операционные системы, включая iOS, Android, Windows и MacOS.

«Check Point Capsule — это исключительное продолжение наших ведущих в отрасли корпоративных решений безопасности. Защита информации независимо от устройства или местонахождения является сегодня необходимостью для любых организаций, поэтому мы рады представить многоуровневое мобильное решение, обеспечивающее комплексную защиту и безопасность данных, — говорит Василий Дягилев, глава представительства Check Point Software Technologies в России и СНГ. — Благодаря Check Point Capsule организации обеспечивают непревзойденный уровень безопасности, который распространяется на все устройства и любые документы, где бы они ни находились».

«Мобильные устройства все больше встраиваются в современную бизнес-среду и помогают совершенствовать многие бизнес-процессы компаний. Важнейшим критерием успеха здесь является не только предоставление мобильного доступа к корпоративным ресурсам, но и создание адаптивной системы обеспечения мобильной безопасности. Сегодня точечных инструментов администрирования мобильных устройств уже недостаточно, необходимо комплексное решение, способное противостоять широкому спектру внутренних и внешних угроз. Check Point Capsule — это одно из таких решений,  которое обеспечивает не только предотвращение угроз, но и контроль безопасности данных на уровне документа и управление доступом» — считает Сергей Яковлев, старший аналитик IDC.

Компания Check Point представила комплексное мобильное решение под названием Check Point Capsule. Оно обеспечивает защиту мобильных устройств и обрабатываемых на них корпоративных данных за счет применения на мобильных устройствах специальной защищенной среды, шифрования документов и канала связи, а также всех политик безопасности, которые используются при работе с сетью в корпоративной сети." />

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru