


Check Point представил Capsule, комплексное решение по мобильной безопасности

Check Point представил комплексное решение по мобильной безопасности

Компания Check Point представила комплексное мобильное решение под названием Check Point Capsule. Оно обеспечивает защиту мобильных устройств и обрабатываемых на них корпоративных данных за счет применения на мобильных устройствах специальной защищенной среды, шифрования документов и канала связи, а также всех политик безопасности, которые используются при работе с сетью в корпоративной сети.

Как показали результаты исследования Check Point Mobile Security Survey  2014, в котором приняли участие почти 800 ИТ-специалистов, более половины респондентов управляют бизнес-данными на личных устройствах. Почти 98% участников опроса выразили опасения по поводу влияния инцидентов мобильной безопасности на их компании, а 82% специалистов по ИБ прогнозируют увеличение угроз мобильной безопасности в 2015 году.


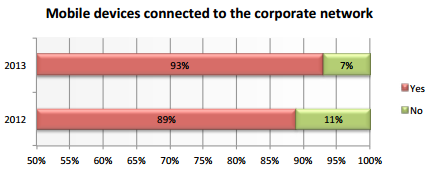
Увеличение процента мобильных устройств подключенных к корпоративной сети 2012-2013

Увеличение процента мобильных устройств подключенных к корпоративной сети 2012-2013


Массовое использование мобильных устройств в бизнесе продолжает создавать трудности для подразделений ИТ и ИБ, так как они все время сталкиваются с повышенной сложностью управления мобильной безопасностью и увеличением риска утечки данных. Check Point Capsule позволяет справиться с этими вызовами, предлагая готовое мобильное решение, которое обеспечит комплексную защиту независимо от перемещения данных и самого устройства.

Check Point Capsule — это единое решение, предлагающее многоуровневую систему защиты, которая включает:

Безопасный доступ к работе: защита корпоративных данных на мобильном устройстве без необходимости управления всем девайсом. Check Point Capsule создает безопасную бизнес-среду и отделяет корпоративные данные и приложения от персональных. Это позволяет сотрудникам безопасно работать с бизнес-приложениями через простой пользовательский интерфейс, который обеспечивает доступ к корпоративной почте, файлам, каталогам, контактам и календарю в одно касание и не влияет на личные данные пользователя.

Защищенные корпоративные документы: предотвращение внутренних и внешних утечек данных за счет обеспечения безопасности самого документа на всем протяжении его пути. Check Point Capsule защищает корпоративные документы, где бы они ни находились; авторизованные пользователи могут получить доступ к защищенному документу беспрепятственно и просто на любом устройстве.

Полная защита от угроз: расширение сферы действия корпоративной политики безопасности позволяет защищать устройства, даже когда они находятся за пределами корпоративной сети. Check Point Capsule сканирует весь трафик с мобильных устройств в облако и предотвращает доступ к вредоносным файлам и веб-сайтам, заражение ботами и другие киберугрозы. Эта передовая система безопасности поддерживает различные платформы мобильных устройств и операционные системы, включая iOS, Android, Windows и MacOS.

«Check Point Capsule — это исключительное продолжение наших ведущих в отрасли корпоративных решений безопасности. Защита информации независимо от устройства или местонахождения является сегодня необходимостью для любых организаций, поэтому мы рады представить многоуровневое мобильное решение, обеспечивающее комплексную защиту и безопасность данных, — говорит Василий Дягилев, глава представительства Check Point Software Technologies в России и СНГ. — Благодаря Check Point Capsule организации обеспечивают непревзойденный уровень безопасности, который распространяется на все устройства и любые документы, где бы они ни находились».

«Мобильные устройства все больше встраиваются в современную бизнес-среду и помогают совершенствовать многие бизнес-процессы компаний. Важнейшим критерием успеха здесь является не только предоставление мобильного доступа к корпоративным ресурсам, но и создание адаптивной системы обеспечения мобильной безопасности. Сегодня точечных инструментов администрирования мобильных устройств уже недостаточно, необходимо комплексное решение, способное противостоять широкому спектру внутренних и внешних угроз. Check Point Capsule — это одно из таких решений,  которое обеспечивает не только предотвращение угроз, но и контроль безопасности данных на уровне документа и управление доступом» — считает Сергей Яковлев, старший аналитик IDC.

Компания Check Point представила комплексное мобильное решение под названием Check Point Capsule. Оно обеспечивает защиту мобильных устройств и обрабатываемых на них корпоративных данных за счет применения на мобильных устройствах специальной защищенной среды, шифрования документов и канала связи, а также всех политик безопасности, которые используются при работе с сетью в корпоративной сети." />
Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru