


Вирус Эбола начинает распространяться через спам

Вирус Эбола начинает распространяться через спам

В сентябре доля нежелательной корреспонденции в глобальном почтовом трафике по подсчетам «Лаборатории Касперско го»  составила  66,5%, что на 0,7 пункта ниже показателя в августе. При этом с окончанием сезона отпусков отмечено существенное снижение количества срабатываний модуля антифишинга по сравнению с предыдущим месяцем – на 42,5%.

В сентябре с политических событий на Украине мошенники переключились на проблемы здравоохранения, в частности на вирус Эбола, создавая с помощью этой горячей темы новые сюжеты для «нигерийских» писем. Спамеры использовали не только хорошо обкатанные легенды, но и достаточно необычные выдуманные истории – так, в письме от якобы богатой жительницы Либерии, умирающей от лихорадки Эбола, говорилось о желании отдать безвозмездно более 1,5 миллиона долларов получателю с условием последующей передачи денег благотворительным организациям. Текст был нетипичным для «нигерийских» писем: очень подробным и содержащим объяснения сложившейся ситуации – все для того, чтобы получатель поверил в достоверность рассказа и вступил в переписку с мошенниками. Также в сентябре зафиксированы рассылки с рекламой различных способов заработка и, традиционно, всплеск писем с различными предложениями к новогодним праздникам.

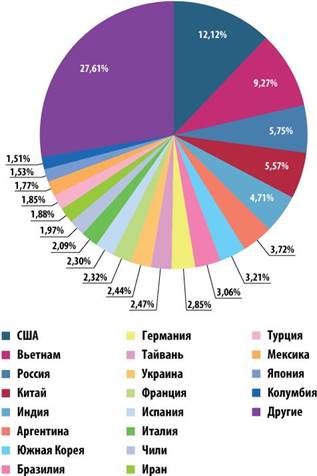
В глобальном рейтинге стран-источников спама лидирующую позицию сохранили за собой США (12%), однако по сравнению с прошлым месяцем их доля уменьшилась на 4 пункта. На второе место с четвертого поднялся Вьетнам с долей 9,3%. На третьем месте – Россия (5,8%), сместившаяся на одну позицию вниз, но оставшаяся лидером в Рунете (18,8%).


Глобальный рейтинг стран-источников спама в сентябре


С окончанием сезона отпусков и восстановлением деловой активности количество фишинговых атак снизилась – на 42,5%. При этом 37% срабатываний относятся к финансовому фишингу – имитация уведомлений от банков и финансовых организаций, поддельные страницы банков и платежных систем, что несколько больше, чем в прошлом месяце.

«Мошенников интересуют, прежде всего, деньги пользователей, и спамеры – не исключение. Для монетизации своих рассылок, они используют множество хитрых приемов, постоянно обновляют и совершенствуют их. Мы рекомендуем поставить надежное защитное решение класса Internet Security, чтобы забыть не только о спаме, но и о других опасностях в Интернете», – отмечает Мария Вергелис, спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

Киберполигон без привязки к вузу: Ampire Cloud теперь для личных тренировок

«Перспективный мониторинг» представил Ampire Cloud — облачный сервис для самостоятельного обучения кибербезопасности на практике. Теперь для тренировок не обязательно ждать корпоративных учений или поступать в вуз с собственным киберполигоном.

О запуске бета-версии на конференции Ampire 360° сообщил генеральный директор AM Live Илья Шабанов, присутствующий на площадке.

Сервис развивает возможности киберполигона Ampire, который используется для подготовки специалистов по обнаружению атак и устранению их последствий.

Ampire Cloud предназначен для физических лиц и доступен через интернет круглосуточно. При этом вход модерируется: разработчики рассматривают каждую заявку.

По представленным слайдам, сервис предлагает тренировки в формате CSIRT. В конфигураторе доступны 35 уязвимых узлов и 230 уязвимостей и последствий. Среди инструментов называются AM TIP, ViPNet IDS NS и SecOnion. Также предусмотрены база знаний, отчеты, статистика и техническая поддержка.

По словам представителей компании, пользователи работают с виртуальными машинами и журналами событий, а сценарии атак приближены к реальным. Предстоит разбираться с инфраструктурой и следами атак, а не только выбирать правильный ответ в тесте.


 

Сейчас доступ бесплатный. После завершения бета-периода полугодовой бесплатный доступ обещают тем, кто активно дает конструктивную обратную связь. На слайдах эта льгота не заявлена для всех зарегистрировавшихся.

В дальнейшем предполагается подписочная модель; стоимость пока не раскрыта. Статус беты означает, что в работающем сервисе еще могут встречаться ошибки.

Для начинающих специалистов это возможность тренироваться самостоятельно. Для опытных — проверить навыки в учебной инфраструктуре, где цена неверного решения значительно приятнее, чем в рабочем контуре.

RSS: Новости на портале Anti-Malware.ru