


91% атак с использованием мобильных банковских троянцев нацелены на Россию

91% атак с использованием мобильных банковских троянцев нацелены на Россию

Согласно результатам исследования мобильных угроз, проведенного «Лабораторией Касперского» совместно с Интерполом, за период с августа 2013 года по июль 2014 года 60% атак, предотвращенных защитными продуктами компании на Android-устройствах, были нацелены на кражу денег пользователей. Мошенников в большинстве случаев интересовали финансы россиян, однако атакам также были подвержены пользователи на Украине, в Испании, Великобритании, Вьетнаме, Малайзии, Германии, Индии и Франции.

По всему миру за исследуемый период более чем 588 тысяч пользователей Android столкнулись с банковскими и SMS-троянцами. Это в 6 раз превышает показатель за предыдущий аналогичный период.


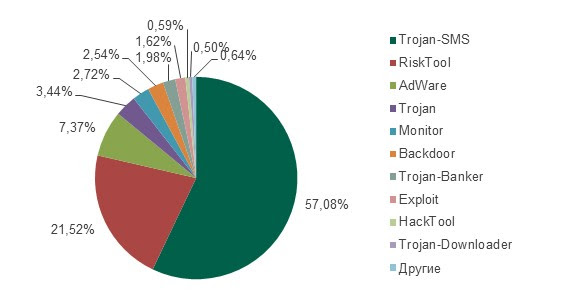
Использованные в атаках на Android типы вредоносных программ


В целом 57% всех зарегистрированных инцидентов были связаны с семейством SMS-троянцев, которые отправляют короткие платные сообщения на премиум-номера без ведома владельца. Большинство подобных случаев (64,4%) затронули российских пользователей. Также подобные атаки были отмечены в Казахстане (5,7%), на Украине (3,3%), в Испании (3,2%), Великобритании (2,4%), Малайзии (2,3%), Германии (2%), Индии (1,6%) и Франции (1,3%).

При этом в 2% случаев SMS-троянцы действовали в паре с банковскими зловредами — такой подход позволяет украсть данные банковских карт, а также реквизиты доступа к системам онлайн-банкинга. Рейтинг по числу инцидентов с мобильными банковскими троянцами также возглавляет Россия — на ее долю пришлось 91% атак. При этом за 12 месяцев число подобных зловредов выросло в 14 раз. Новые версии были получены с помощью незначительных изменений в оригинальном коде, которые могут помешать обнаружению вредоносной программы защитным средством.

«Одно заражение банковским троянцем может предоставить мошенникам доступ ко всем финансовым средствам жертвы, тогда как в случае с SMS-троянцами нужны десятки или даже сотни успешных атак, чтобы получить ощутимую выгоду. Вдобавок к этому далеко не все пользователи прибегают к помощи приложений для мобильного банкинга — именно этим объясняется разница в количестве инцидентов, связанных с этими типами вредоносных программ», — поясняет Роман Унучек, старший антивирусный эксперт «Лаборатории Касперского».

«В течение нескольких последних лет мы были свидетелями роста числа мобильных угроз, которые становились все сложнее и опаснее — настолько, что теперь уже могут быть нацелены на конкретные компании. В условиях экспоненциально растущего мобильного рынка мы видим как злоумышленники пытаются освоить новые способы атак с целью получения контроля над персональными устройствами», — отметил Мадан Оберои, начальник отела киберинноваций и распространения информации Интерпола.

Подпишитесь на новости

Chrome научился предупреждать о вредоносных командах из буфера обмена

Google усилила защиту Chrome от ClickFix — атак, в которых пользователя убеждают самостоятельно запустить вредоносную команду ради, например, исправления ошибки. Теперь браузер распознаёт копирование подозрительного скрипта и может предупредить об опасности. Мошенникам станет сложнее продавать заражение компьютера под видом техподдержки.

Об обновлениях компания рассказала в официальном блоге Google. Новые механизмы работают при включённом режиме Enhanced Protection — улучшенной защите Safe Browsing.

Схема ClickFix строится на наглом трюке: сайт изображает проблему и предлагает скопировать команду, вставить её в системную консоль и выполнить. Причём в буфер может попасть совсем не тот текст, который показывают на странице. Загрузка вредоносной программы через PowerShell или другие системные инструменты позволяет обойти браузерную проверку скачиваний.

Chrome отправляет подозрительную команду на анализ Safe Browsing, предварительно удаляя персональные данные. Если проверка признаёт её опасной, пользователь увидит предупреждение.


Заодно Google перевела обнаружение мошеннических страниц с локальной модели Gemini на серверную. Помимо фальшивой техподдержки, система ищет поддельные антивирусы и обновления браузера. По словам корпорации, отправляемый для анализа текст страниц не сохраняется и не используется для обучения моделей.


Появились и отдельные предупреждения для подозрительных сайтов. Для заведомо опасных страниц останется знакомый красный экран.

RSS: Новости на портале Anti-Malware.ru