


91% атак с использованием мобильных банковских троянцев нацелены на Россию

91% атак с использованием мобильных банковских троянцев нацелены на Россию

Согласно результатам исследования мобильных угроз, проведенного «Лабораторией Касперского» совместно с Интерполом, за период с августа 2013 года по июль 2014 года 60% атак, предотвращенных защитными продуктами компании на Android-устройствах, были нацелены на кражу денег пользователей. Мошенников в большинстве случаев интересовали финансы россиян, однако атакам также были подвержены пользователи на Украине, в Испании, Великобритании, Вьетнаме, Малайзии, Германии, Индии и Франции.

По всему миру за исследуемый период более чем 588 тысяч пользователей Android столкнулись с банковскими и SMS-троянцами. Это в 6 раз превышает показатель за предыдущий аналогичный период.


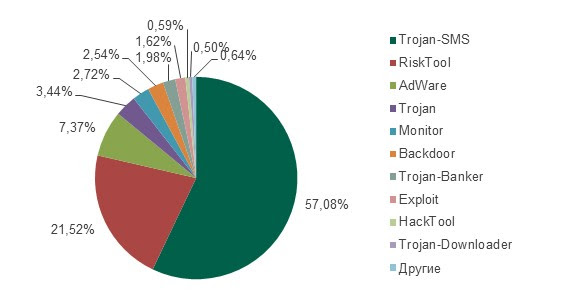
Использованные в атаках на Android типы вредоносных программ


В целом 57% всех зарегистрированных инцидентов были связаны с семейством SMS-троянцев, которые отправляют короткие платные сообщения на премиум-номера без ведома владельца. Большинство подобных случаев (64,4%) затронули российских пользователей. Также подобные атаки были отмечены в Казахстане (5,7%), на Украине (3,3%), в Испании (3,2%), Великобритании (2,4%), Малайзии (2,3%), Германии (2%), Индии (1,6%) и Франции (1,3%).

При этом в 2% случаев SMS-троянцы действовали в паре с банковскими зловредами — такой подход позволяет украсть данные банковских карт, а также реквизиты доступа к системам онлайн-банкинга. Рейтинг по числу инцидентов с мобильными банковскими троянцами также возглавляет Россия — на ее долю пришлось 91% атак. При этом за 12 месяцев число подобных зловредов выросло в 14 раз. Новые версии были получены с помощью незначительных изменений в оригинальном коде, которые могут помешать обнаружению вредоносной программы защитным средством.

«Одно заражение банковским троянцем может предоставить мошенникам доступ ко всем финансовым средствам жертвы, тогда как в случае с SMS-троянцами нужны десятки или даже сотни успешных атак, чтобы получить ощутимую выгоду. Вдобавок к этому далеко не все пользователи прибегают к помощи приложений для мобильного банкинга — именно этим объясняется разница в количестве инцидентов, связанных с этими типами вредоносных программ», — поясняет Роман Унучек, старший антивирусный эксперт «Лаборатории Касперского».

«В течение нескольких последних лет мы были свидетелями роста числа мобильных угроз, которые становились все сложнее и опаснее — настолько, что теперь уже могут быть нацелены на конкретные компании. В условиях экспоненциально растущего мобильного рынка мы видим как злоумышленники пытаются освоить новые способы атак с целью получения контроля над персональными устройствами», — отметил Мадан Оберои, начальник отела киберинноваций и распространения информации Интерпола.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru