


Пользователь Mac рискует подцепить вирус в среднем 10 раз в году

Пользователь Mac рискует подцепить вирус в среднем 10 раз в году

Как свидетельствуют данные «Лаборатории Касперского», в августе 2014 года вероятность столкнуться с киберугрозой, созданной специально для Mac-устройств, составляла приблизительно 3%.

В сравнении с 21% вероятностью заражения для пользователей Windows эта цифра не вызывает большого беспокойства. Однако если взглянуть на ситуацию с точки зрения пользователя, то окажется, что активный Mac-юзер рискует подцепить вредоносное ПО в среднем 10 раз в течение года.

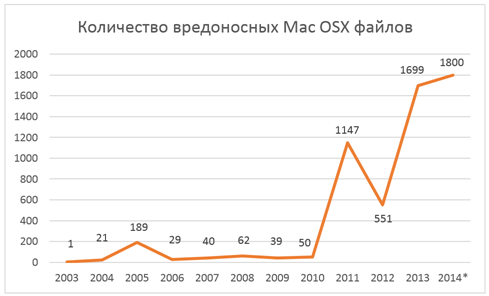
Такие показатели были зафиксированы на фоне быстро растущего числа угроз именно для OS X. Еще 4 года коллекция Mac-зловредов «Лаборатории Касперского» исчислялась несколькими десятками образцов. Сегодня же число экземпляров вредоносного ПО для Mac достигло 1800.


*предварительная оценка


За первые 8 месяцев текущего года эксперты «Лаборатории Касперского» обнаружили почти 1000 уникальных атак, нацеленных на Mac-устройства и осуществлявшихся с помощью зловредов из 25 разных семейств вредоносного ПО. Среди этих многочисленных угроз был замечен, например, бэкдор Callme, который предоставляет злоумышленникам удаленный доступ к системе, а заодно ворует список контактов пользователя. Другой бэкдор, ежеминутно делающий скриншоты экрана на Mac-устройстве, – Laoshu – оказался примечателен тем, что имеет подпись доверенного сертификата разработчика, а это, скорее всего, говорит о том, что киберпреступники планировали распространять его через AppStore.

Помимо этого, в «коллекцию» также попали программа-кейлоггер, шпион для iPhone, первый файловый шифровальщик для OS X и первая написанная под OS X программа для кражи биткойнов.

«За последние четыре года ситуация с угрозами для Mac заметно изменилась. Долгое время вирусы для «яблочных» устройств были довольно редким явлением, и их насчитывалось буквально несколько штук, пока в 2011 году не разразилась настоящая глобальная «эпидемия», спровоцированная червем Flashback и затронувшая 700 тысяч устройств. Эта история стала переломным моментом, после которого мы ежегодно начали фиксировать сотни новых угроз для Mac. Более того, в последнее время OS X стала одной их основных мишеней в глобальных кибершпионских кампаниях: в частности мы наблюдали интерес злоумышленников к этой платформе в недавних операциях «Маска» и Icefog», – поясняет Евгений Касперский, генеральный директор «Лаборатории Касперского».

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru