


Спамеры используют Украину

Спамеры используют Украину

Специалисты «Лаборатории Касперского» продолжают следить за спам-тенденциями в почтовом трафике, отмечая рост доли нежелательной корреспонденции и новые трюки злоумышленников. В августе зафиксированы массовые рассылки рекламы туров ко Дню независимости Украины, а также «нигерийских» писем, эксплуатирующих события на Украине. В целом же доля спама в глобальном трафике незначительно увеличилась и составила 67,2%.

В августе спамерами по обыкновению эксплуатировались мировые политические события и имена известных людей. Среди свежих трюков – распространение вредоносных программ при помощи поддельных уведомлений от судебных инстанций. Однако порой упор делался на бесхитростную простоту сообщения – в одной из рассылок мошенники прикрывались историей беженки с Украины, приехавшей в Россию с сыном и нуждающейся в трудоустройстве и месте проживания. Отсутствие упоминания о финансовой помощи и номер телефона в качестве обратной связи явно играли на руку спамерам. Однако звонить не стоит – в лучшем случае жертву попытаются уговорить перевести деньги, в худшем – сам звонок на телефон может оказаться платным.


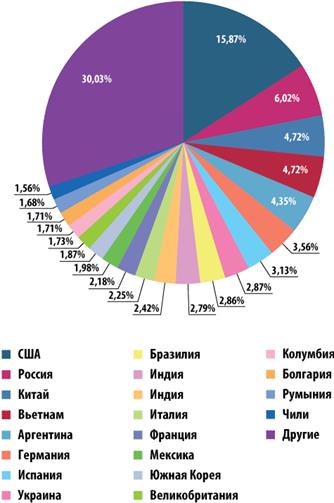
Страны-источники спама в мире, август 2014 г.


В мировом рейтинге стран-источников спама изменения не коснулись «большой тройки»: США с долей 15,9% существенно опережает Россию (6%) и Китай (4,7%) – показатели этих стран изменились не более, чем на 0,7 пункта. На четвертое место вышел Вьетнам (4,7%), пятую позицию заняла Аргентина (4,4%), а Украина покинула первую пятерку и оказалась на восьмом месте с долей 2,9%.

В августе почтовый антивирус у российских пользователей срабатывал приблизительно в два раза чаще, чем в прошлом месяце. Самым распространенным вредоносным вложением в августе стала HTML-страница, при открытии которой пользователь перенаправляется на зараженный сайт, где ему предлагается загрузить Binbot – сервис автоматической торговли популярными в Сети бинарными опционами. Об интересе спамеров к денежным средствам пользователя говорит и большое число банковских зловредов. В их числе – троянец Fibbit, который внедряется в Java-приложения для онлайн-банкинга с целью кражи аутентификационной информации, ключей, а также подмены транзакций и их результатов.

«Иногда пользователи ожидают от спамеров сложных схем проведения атак и за безобидным, на первый взгляд, письмом могут не распознать действия мошенников, которые на это и рассчитывают. Настоятельно рекомендуем в виртуальном мире не терять бдительности и поддерживать актуальное состояние антивирусных баз защитного решения», – отмечает Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского».

Подпишитесь на новости

На Redmi запустили iOS 16, но без связи, камер и App Store

Разработчики смогли запустить iOS 16 на Redmi Note 10 Pro и Redmi Note 12 4G. Это нативная зуагрузка системных компонентов Apple на чужом железе, без Android под ними и без эмуляции. Правда, список неработающих функций впечатляет сильнее списка работающих.

Подробности команда dipa-studio опубликовала в репозитории ios-sweet. Основой стали адаптированное ядро Apple XNU и системные компоненты iOS 16.7.16 из прошивки iPhone X.

На Redmi Note 10 Pro работают сенсор и физические кнопки, открываются настройки, пункт управления и центр уведомлений. Но выйти из приложения привычным жестом нельзя, переход на главный экран ещё не реализован.

Графического драйвера тоже нет: интерфейс рисует процессор, выдавая примерно 20-30 кадров в секунду. Не работают Wi‑Fi, Bluetooth, сотовая связь, звук, камеры и GPS. App Store и вход в Apple ID недоступны, загрузка занимает около четырёх минут.

Порт ios-topaz для Redmi Note 12 4G пока добирается только до экрана блокировки: сенсор не работает, поэтому разблокировать устройство не получается.

Авторы называют проект экспериментальным. Значительная часть механизмов безопасности отключена, установка стирает пользовательские данные Android.

RSS: Новости на портале Anti-Malware.ru