


Новый троянец ворует игровые предметы в Steam

Новый троянец ворует игровые предметы в Steam

Ни для кого не секрет, что современная индустрия компьютерных игр представляет собой высокоразвитый рынок c ежегодным оборотом в десятки миллиардов долларов. Некоторые многопользовательские игры — это детально продуманные «виртуальные миры», обитателями которых становятся игроки из разных уголков земного шара.

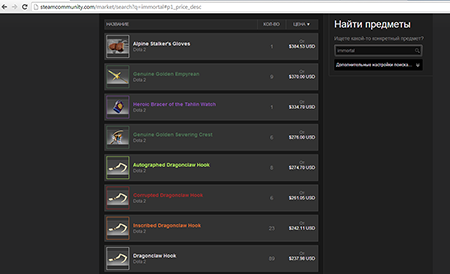
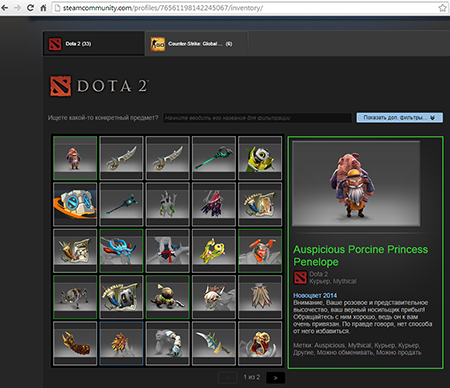
Подобные игровые вселенные нередко могут похвастаться собственной экономической системой, в рамках которой можно покупать, реализовывать и обменивать различные игровые предметы, порой — за реальные деньги. Специалисты компании «Доктор Веб» обнаружили вредоносную программу, способную красть такие артефакты у пользователей игровой платформы Steam.

Игровая платформа Steam, представляющая собой популярный сервис распространения компьютерных игр, принадлежит компании Valve и позволяет пользователям загружать из Интернета игровые приложения, активировать их, получать обновления и знакомиться с различными новостями игрового мира. Помимо собственных игр Valve, с помощью Steam осуществляется дистрибуция игровых продуктов других разработчиков. Многие из опубликованных в Steam игр допускают использование различных виртуальных предметов, меняющих внешний вид персонажа, либо дающих игроку те или иные преимущества. Некоторые из таких предметов можно продать или купить за реальные деньги с использованием специального сервиса, предлагаемого платформой Steam, сообщает news.drweb.com.


В конце августа 2014 года на различных игровых форумах начали появляться сообщения пользователей платформы Steam о том, что у них стали неожиданно пропадать ценные игровые предметы и ресурсы. Виновником «виртуальных краж» оказался троянец, добавленный в вирусные базы Dr.Web под именем Trojan.SteamBurglar.1. Данная вредоносная программа распространялась злоумышленниками путем рассылки сообщений в чате Steam или на специализированных форумах с предложением посмотреть скриншоты виртуального оружия или иных ресурсов, представленных якобы для продажи или обмена, наподобие следующего: "Hello. I like your weapon. Can you swap for my knife + weapon? (Look screenshot my knife + weapon)". Эти картинки Trojan.SteamBurglar.1 демонстрировал пользователю атакованного компьютера. В то же время сам троянец отыскивал в памяти процесс steam.exe, извлекал из него информацию об игровых предметах, выявлял среди них наиболее ценные по ключевым словам rare, immortal, legendary, и т. д., после чего осуществлял их кражу с целью последующей продажи. Украденные артефакты пересылаются на одну из принадлежащих злоумышленникам учетных записей:


Подпишитесь на новости

GlobalSign готовит новый отзыв сертификатов у российских сайтов

GlobalSign уведомил «Руцентр» о новой волне отзыва SSL/TLS-сертификатов российских организаций. Речь идёт о десятках сертификатов, в том числе компаний из последнего санкционного списка ЕС. Для бизнеса это риск внезапно получить ошибки соединения на работающем сайте.

Как сообщает РБК, об уведомлении рассказал представитель «Руцентра» Георгий Казаров.

По его данным, зарубежные удостоверяющие центры уже отозвали 11 тыс. сертификатов у 1,3 тыс. российских организаций. На GlobalSign пришлось 4830 сертификатов, на греческий HARICA — 3456.

Смена поставщика тоже не гарантирует ничего. По словам Казарова, некоторые компании после GlobalSign перешли к HARICA, но затем столкнулись с отзывом и там. Иногда сертификаты отзывали за считаные секунды, и времени на замену практически не оставалось.

Последствия все давно известны: браузер может показать предупреждение или заблокировать соединение, а клиентские и внутренние сервисы — перестать работать.

В «Руцентре» говорят и об ошибочных отзывах. Некоторые сертификаты удаётся исключить из списков после переговоров с удостоверяющими центрами. Но рассчитывать на такой исход заранее владельцам сайтов не приходится.

Комментарий Яндекс Браузера:

«Важно, чтобы у пользователей сохранялся стабильный доступ к российским цифровым сервисам. Расширение использования сертификатов НУЦ Минцифры — один из способов обеспечить такой доступ. При этом уже сегодня есть удобные решения: например, Яндекс Браузер поддерживает отечественные сертификаты, позволяя получать доступ к сайтам без дополнительных настроек. Востребованность такой возможности подтверждается в том числе и ростом аудитории Браузера. Пользователи других браузеров также могут установить сертификаты в операционную систему самостоятельно, если это необходимо.

Помимо поддержки сертификатов, важны дополнительные механизмы безопасности. Например, Яндекс Браузер проверяет, зарегистрирован ли сертификат сайта в публичных журналах Certificate Transparency (CT), которые позволяют отслеживать выпуск сертификатов и выявлять нарушения требований безопасности. Если сертификат не проходит необходимые проверки, Браузер блокирует соединение и предупреждает пользователя, не позволяя ему перейти на потенциально небезопасный сайт».

RSS: Новости на портале Anti-Malware.ru