


Новый троянец ворует игровые предметы в Steam

Новый троянец ворует игровые предметы в Steam

Ни для кого не секрет, что современная индустрия компьютерных игр представляет собой высокоразвитый рынок c ежегодным оборотом в десятки миллиардов долларов. Некоторые многопользовательские игры — это детально продуманные «виртуальные миры», обитателями которых становятся игроки из разных уголков земного шара.

Подобные игровые вселенные нередко могут похвастаться собственной экономической системой, в рамках которой можно покупать, реализовывать и обменивать различные игровые предметы, порой — за реальные деньги. Специалисты компании «Доктор Веб» обнаружили вредоносную программу, способную красть такие артефакты у пользователей игровой платформы Steam.

Игровая платформа Steam, представляющая собой популярный сервис распространения компьютерных игр, принадлежит компании Valve и позволяет пользователям загружать из Интернета игровые приложения, активировать их, получать обновления и знакомиться с различными новостями игрового мира. Помимо собственных игр Valve, с помощью Steam осуществляется дистрибуция игровых продуктов других разработчиков. Многие из опубликованных в Steam игр допускают использование различных виртуальных предметов, меняющих внешний вид персонажа, либо дающих игроку те или иные преимущества. Некоторые из таких предметов можно продать или купить за реальные деньги с использованием специального сервиса, предлагаемого платформой Steam, сообщает news.drweb.com.


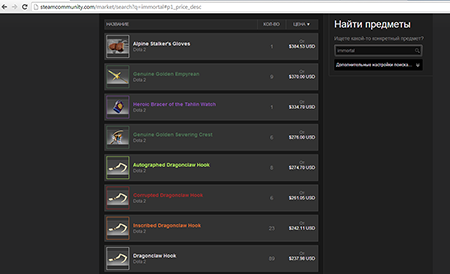
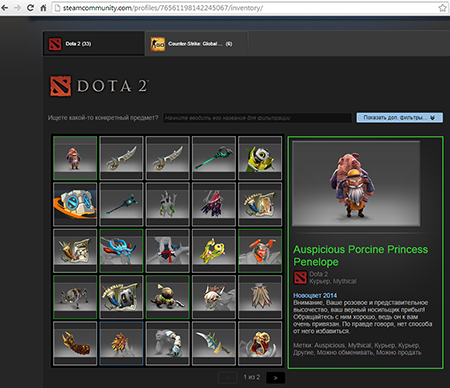
В конце августа 2014 года на различных игровых форумах начали появляться сообщения пользователей платформы Steam о том, что у них стали неожиданно пропадать ценные игровые предметы и ресурсы. Виновником «виртуальных краж» оказался троянец, добавленный в вирусные базы Dr.Web под именем Trojan.SteamBurglar.1. Данная вредоносная программа распространялась злоумышленниками путем рассылки сообщений в чате Steam или на специализированных форумах с предложением посмотреть скриншоты виртуального оружия или иных ресурсов, представленных якобы для продажи или обмена, наподобие следующего: "Hello. I like your weapon. Can you swap for my knife + weapon? (Look screenshot my knife + weapon)". Эти картинки Trojan.SteamBurglar.1 демонстрировал пользователю атакованного компьютера. В то же время сам троянец отыскивал в памяти процесс steam.exe, извлекал из него информацию об игровых предметах, выявлял среди них наиболее ценные по ключевым словам rare, immortal, legendary, и т. д., после чего осуществлял их кражу с целью последующей продажи. Украденные артефакты пересылаются на одну из принадлежащих злоумышленникам учетных записей:


Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru