


ESET обнаружила новую угрозу для русскоязычных пользователей Android

ESET обнаружила новую угрозу для русскоязычных пользователей Android

Эксперты антивирусной компании ESET (Словакия) обнаружили новую угрозу российского происхождения для Android. Бэкдор Spy.Krysanec распространяется через российские социальные сети и файлообменные площадки и маскируется под собственное ПО ESET.

Android/Spy.Krysanec – бэкдор (средство удаленного доступа), который специализируется на сборе персональных данных пользователя с зараженного устройства. Он может взаимодействовать с удаленным командным сервером, а также загружать и исполнять другие модули.


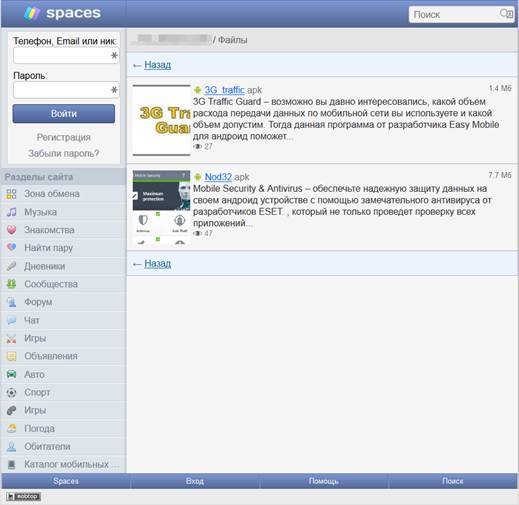
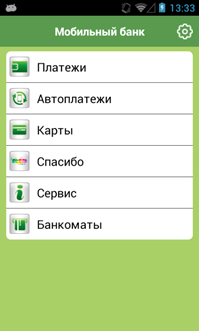
Новая угроза распространяется под видом легитимных приложений, в числе которых популярный антивирус для смартфонов и планшетов на базе Android ESET NOD32 Mobile Security, а также мобильное приложение Сбербанка MobileBank, программа 3G Traffic Guard и др. Специалисты вирусной лаборатории ESET обнаружили Spy.Krysanec на теневых площадках для обмена файлами и российских социальных сетях.


После заражения Spy.Krysanec загружает с удаленного сервера и исполняет следующие модули:

  • съемка камерой устройства
  • запись звука через микрофон устройства
  • определение текущих GPS-координат
  • получение списка установленных приложений
  • получение списка открытых страниц в браузере
  • доступ к списку контактов
  • доступ к SMS-сообщениям


Стоит отметить, что некоторые образцы Spy.Krysanec, проанализированные экспертами ESET, используют подключение к удаленному серверу, домен которого принадлежит провайдеру no-ip.com. Этот сервис не так давно фигурировал в новостях, когда Microsoft Digital Crimes Unit получила управление над его 22 доменами, использовавшимися для распространения вредоносного ПО.

«Маскировка вредоносной программы под легитимное приложение – наиболее распространенная схема заражения Android-устройств, – комментирует Артем Баранов, ведущий вирусный аналитик ESET Russia. – В качестве объекта маскировки злоумышленники выбирают игры и другое ПО, более того, иногда в коде вредоносной программы содержатся и полезные для пользователя функции».

Подпишитесь на новости

На сайте — платно, на словах — бесплатно: МТС запутала условия доступа к 5G

МТС предлагает абонентам опции «УЖЕ 5G» за 199 рублей в месяц и «УЖЕ 5G+» за 299 рублей. Судя по условиям на сайте, подключение одной из них необходимо для использования сети пятого поколения. Но сама компания утверждает: пока пользоваться 5G можно без дополнительных условий.

Это расхождение обнаружил «Коммерсантъ». В поддержке оператора изданию также сообщили о необходимости подключить услугу, предоставляющую доступ к 5G и приоритет в 4G.

За 199 рублей предлагаются 50 ГБ трафика, доступ к 5G на скорости до 300 Мбит/с и приоритет в LTE при загруженной сети. Более дорогая опция включает безлимитный интернет. Для подключения нужны совместимый смартфон и нахождение в зоне покрытия.

В пресс-службе МТС заявили, что сохраняют условия сентябрьского запуска: телефоны с поддержкой технологии могут пользоваться ею без дополнительных требований. Платные опции, пояснили там, дают ещё трафик и приоритет в LTE. Почему сайт описывает условия иначе, компания не объяснила.

Аналитики, опрошенные изданием, большого денежного прорыва от таких предложений пока не ждут: покрытие ограничено, а массовый пользователь не спешит доплачивать за новый стандарт.

Главная интрига сейчас даже не в скорости. Абоненту сначала предстоит понять, продают ему обязательный билет в 5G или дополнительный пакет к уже доступной сети.

RSS: Новости на портале Anti-Malware.ru