


ESET обнаружила новую угрозу для русскоязычных пользователей Android

ESET обнаружила новую угрозу для русскоязычных пользователей Android

Эксперты антивирусной компании ESET (Словакия) обнаружили новую угрозу российского происхождения для Android. Бэкдор Spy.Krysanec распространяется через российские социальные сети и файлообменные площадки и маскируется под собственное ПО ESET.

Android/Spy.Krysanec – бэкдор (средство удаленного доступа), который специализируется на сборе персональных данных пользователя с зараженного устройства. Он может взаимодействовать с удаленным командным сервером, а также загружать и исполнять другие модули.


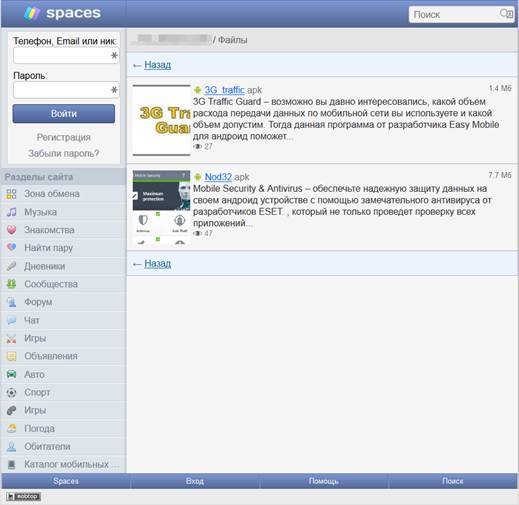
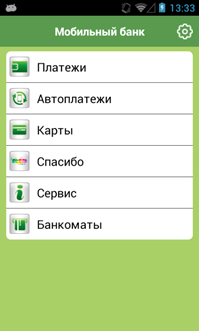
Новая угроза распространяется под видом легитимных приложений, в числе которых популярный антивирус для смартфонов и планшетов на базе Android ESET NOD32 Mobile Security, а также мобильное приложение Сбербанка MobileBank, программа 3G Traffic Guard и др. Специалисты вирусной лаборатории ESET обнаружили Spy.Krysanec на теневых площадках для обмена файлами и российских социальных сетях.


После заражения Spy.Krysanec загружает с удаленного сервера и исполняет следующие модули:

  • съемка камерой устройства
  • запись звука через микрофон устройства
  • определение текущих GPS-координат
  • получение списка установленных приложений
  • получение списка открытых страниц в браузере
  • доступ к списку контактов
  • доступ к SMS-сообщениям


Стоит отметить, что некоторые образцы Spy.Krysanec, проанализированные экспертами ESET, используют подключение к удаленному серверу, домен которого принадлежит провайдеру no-ip.com. Этот сервис не так давно фигурировал в новостях, когда Microsoft Digital Crimes Unit получила управление над его 22 доменами, использовавшимися для распространения вредоносного ПО.

«Маскировка вредоносной программы под легитимное приложение – наиболее распространенная схема заражения Android-устройств, – комментирует Артем Баранов, ведущий вирусный аналитик ESET Russia. – В качестве объекта маскировки злоумышленники выбирают игры и другое ПО, более того, иногда в коде вредоносной программы содержатся и полезные для пользователя функции».

Подпишитесь на новости

Депутаты хотят утроить максимальный срок за онлайн-призывы к беспорядкам

Депутаты предложили ужесточить наказание за призывы к массовым беспорядкам: максимальный срок может вырасти с двух до четырёх лет. А если использовать интернет или СМИ — до шести. Для онлайн-публикаций хотят прописать отдельную часть статьи УК.

Соответствующий законопроект внесён в Госдуму группой депутатов во главе с председателем комитета по безопасности Василием Пискаревым.

Как сообщает «КоммерсантЪ», поправки затрагивают также ответственность за террористическую пропаганду и насилие против представителей власти.

Новая норма касается призывов к беспорядкам, участию в них и насилию над гражданами. По оценке опрошенного изданием юриста, интернет-вариант такого преступления перейдёт в категорию тяжких. Вместе с наказанием изменятся и сроки давности: вместо нынешних двух лет — десять.

За публичные призывы, оправдание или пропаганду терроризма через интернет и СМИ предлагают увеличить дополнительный запрет занимать определённые должности или заниматься определённой деятельностью — с пяти до шести лет.

Максимальный штраф за насилие против представителя власти по части 1 статьи 318 УК хотят поднять с 200 тысяч до 500 тысяч рублей.

RSS: Новости на портале Anti-Malware.ru