


Полицейские и власти не смогли остановить GameOver Zeus от кражи данных

Ботнет GameOver Zeus вернулся с того света, багодаря новой версии трояна

В прошлом месяце правоохранители сообщили, что нанесли серьёзный удар по киберпреступникам. Блюстители закона получили контроль над интернет-инфраструктурой, которая использовалась для распространения вируса GameOver Zeus и программы-вымогателя CryptoLocker. Однако, похоже, что эта победа была краткосрочной.

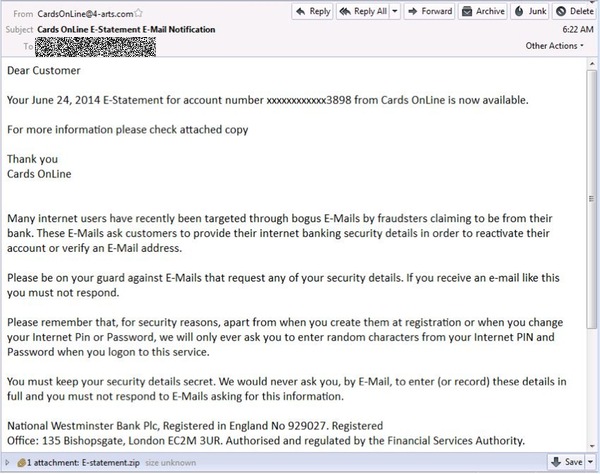
Сотрудники компании Malcovery Security утверждают, что нашли новую версию троянского коня GameOver Zeus, который распространяется через спам. Письма маскируются под сообщения от банков NatWest и M&T. Согласно данным Malcovery, вирус использует другой алгоритм генерации доменов после того, как правоохранители остановили распространение оригинальной программы.

Авторы GameOverZeus получили доступ к более миллиону компьютеров по всему миру для рассылки спама, запуска атак и кражи банковских данных. С сентября 2011 года хакеры принесли убытков на $100 млн. ФБР даже опубликовала фотографию Евгения Михайловича Богачева, который считается главарем GameOver Zeus, в надежде, что общественность поможет поймать злоумышленника.

Подпишитесь на новости

Ваши сторис помогают мошенникам: какие публикации лучше скрыть

Пока вы делитесь отпуском и семейными фотографиями, мошенники могут собирать сведения о вас и близких. Номер телефона, место работы, школьная форма ребёнка — полезные зацепки для обмана. Эксперт Jet CSIRT «Инфосистемы Джет» Анастасия Кисько рассказала, какие публикации стоит убрать из открытого доступа.

Своими рекомендациями она поделилась с Hi-Tech Mail. Первым делом стоит прикрыть номер телефона настройками приватности и не указывать работодателей своих родственников.

Осторожнее стоит быть и с детскими снимками, ибо символика школы или кружка помогает определить, где бывает ребёнок.

Геометки тоже работают на киберпреступников. По публикациям можно выяснить домашний адрес, место работы и привычные маршруты. Совет эксперта: фотографии из кафе или отпуска выкладывать после того, как покинули место.

Отдельный подарок злоумышленникам — записи с вашим лицом и голосом. Их могут использовать для дипфейков (например, поддельного обращения к родственникам с просьбой перевести деньги). Кисько рекомендует ограничить аудиторию сторис и прямых эфиров.

Наконец, стоит покопаться в старых постах и убрать домашний адрес и фотографии машины с читаемыми номерами.

RSS: Новости на портале Anti-Malware.ru