

Новая версия Secret Net 7 прошла инспекционный контроль в Минобороны РФ

Новая версия Secret Net 7 прошла инспекционный контроль в Минобороны РФ

Обновленная версия средства защиты информации Secret Net 7 прошла инспекционный контроль в Министерстве обороны РФ и получила положительное заключение Федерального органа по сертификации средств защиты информации Министерства обороны РФ в подтверждение выданного ранее сертификата соответствия № 2143, действующего до 15.05.2016 года.

Настоящий сертификат подтверждает, что СЗИ от НСД Secret Net 7 соответствует требованиям приказа Министра обороны Российской Федерации 1996 года № 058:

  • по 3-му классу защищенности согласно руководящему документу «Средства вычислительной техники. Защита от несанкционированного доступа к информации. Показатели защищенности от несанкционированного доступа к информации» (Гостехкомиссия России, 1992);
  • по 2-му уровню контроля отсутствия недекларированных возможностей согласно руководящему документу «Защита от несанкционированного доступа к информации. Часть 1. Программное обеспечение средств защиты информации. Классификация по уровню контроля отсутствия недекларированных возможностей» (Гостехкомиссия России, 1999 г.);
  • по соответствию реальных и декларируемых в документации функциональных возможностей.

Таким образом, обновленная версия СЗИ от НСД Secret Net 7 может применяться на объектах Министерства обороны Российской Федерации и обеспечивать защиту сведений, составляющих государственную тайну (до грифа «совершенно секретно» включительно).

Обновленная версия средства защиты информации Secret Net 7 прошла инспекционный контроль в Министерстве обороны РФ и получила положительное заключение Федерального органа по сертификации средств защиты информации Министерства обороны РФ в подтверждение выданного ранее сертификата соответствия № 2143, действующего до 15.05.2016 года." />
Подпишитесь на новости

ИИ получил доступ, но кто его контролирует? Итоги Айдентити Конф 2026

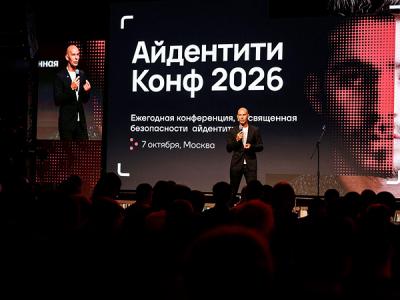
Корпоративными учетками пользуются уже не только сотрудники и администраторы. ИИ-агенты обращаются к системам, запускают субагентов и совершают реальные действия, иногда с необратимыми последствиями. Как управлять этим доступом, обсудили на Айдентити Конф 2026, которая прошла 7 октября в Москве.

Конференция, организованная при поддержке «Индид», собрала более 500 участников и свыше 30 спикеров. Среди них — представители Сбера, Яндекса, Билайна, Ламоды Тех, Банка ДОМ.РФ и других компаний.

На площадке представили исследование «Индид», основанное на опросе 200 компаний и интервью участников рынка. По его оценке, российский рынок Identity Security в 2025 году вырос более чем на 20%, до 17 млрд рублей.

МФА используют около 70% респондентов, а IdM внедрена лишь в каждой четвертой организации. Около 90% опрошенных сталкивались с угрозами, связанными с айдентити.

Один из главных вопросов — ИИ-агент как новый субъект доступа. Легитимные учетные данные не гарантируют, что агент выполнит именно порученную задачу.

Участники предложили учитывать контекст его действий, выдавать временные привилегии и ограничивать самостоятельность.

Обсудили и практику автоматизации. В Ламоде Тех IdM формирует рекомендации по назначению прав без ИИ. Сначала предложений оказалось слишком много; после ограничения до 20 в рабочий день доля одобренных превысила 70%. В Билайне система выявляет права, назначенные в обход IdM с нарушением модели, отзывает их и сообщает в SOC.

Отдельная дискуссия касалась МФА: второй фактор при входе не закрывает вопрос безопасности всей сессии. Среди направлений развития — устойчивые к фишингу методы, адаптивная аутентификация и отзыв токенов при обнаружении угроз.

RSS: Новости на портале Anti-Malware.ru