


Подросток из Австралии на час вывел из строя сервис TweetDeck

19-летний австралиец случайно взломал TweetDeck

19-летний австралиец случайно взломал TweetDeck

Twitter-сервис TweetDeck временно прекратил работу, после того как в коде программы была обнаружена брешь. Из-заошибки приложение начало выдавать странные сообщения и несанкционированные ретвиты. Во всем оказался виноват любопытный подросток.

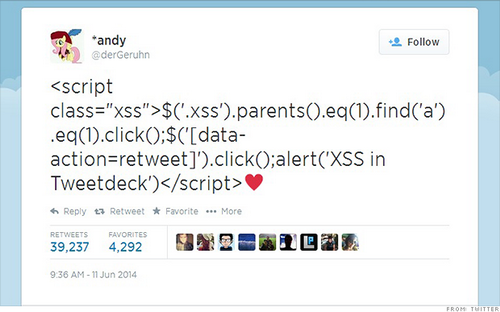
Пользователи социального клиента сообщали о том, что они заметили предупреждающие сообщения о том, что Tweetdeck взломан. Администрация сервиса вынуждена была временно отключить TweetDeck. Примерно через час работу восстановили. Атака повлияла на многие известные социальные каналы, включая @NYTimes, @CBCNews и @BBCBreaking. Все источники сделали ретвит кусочка кода от пользователя @derGeruhn. В общей сложности сообщение было опубликовано 37 тысяч раз.

Взлом сервиса осуществил 19-летнийавстралиец по имени Флориан (никнейм Firo). Ему удалось спроектировать социального сетевого червя, который заражал учетные записи пользователей и рассылал ретвиты. Специалист случайно обнаружил брешь в системе безопасности, когда напечатал «&hearts» (для изображения сердечка в HTML). Оказывается, это действие в TweetDeck позволяло давать команды компьютерной программе прямо через твиты. По словам Флориана, он вовсе не собирался ничего взламывать. «Все произошло случайно», — сказал он в интервью CNN.


Фиро немедленно сообщил в Twitter об уязвимости, однако было слишком поздно. Червь начал жить своей жизнью, заражая тысячи аккаунтов. К счастью, в этот раз серьезного ущерба ошибка не нанесла.

Подпишитесь на новости

Вышла Aladdin Enterprise CA 3.0: ускоряет выпуск сертификатов до 4 раз

«Аладдин» представил Aladdin Enterprise CA 3.0 — новую версию корпоративного центра сертификации. В обновлении сделали ставку на Kubernetes, автоматизацию работы с сертификатами и интеграцию с SIEM. По данным разработчика, массовый выпуск файловых сертификатов ускорился до четырёх раз относительно предыдущей версии.

О новинке компания рассказала на своём сайте. Пилотные проекты стартуют со 2 ноября, начало отгрузок запланировано на декабрь 2026 года.

Продукт позиционируется как замена Microsoft CA с возможностью миграции без остановки сервисов. В третьем поколении расширили работу с Kubernetes и Deckhouse: поддержка этих сред помогает автоматизировать управление, выстраивать кластеры и обеспечивать отказоустойчивость.

Отдельное обновление — протокол ACME для автоматического выпуска и развёртывания SSL-сертификатов. Меньше ручных операций — меньше поводов превращать обслуживание сертификатов в отдельный квест для администратора.

Для служб ИБ добавили централизованное управление журналом безопасности и интеграцию с SIEM. События можно собирать вместе и использовать для обнаружения подозрительной активности. Также появились поддержка РЕД База Данных, английский интерфейс и дополнительные возможности администрирования.

Версия 3.0 сейчас проходит сертификацию во ФСТЭК России. Пользователям ветки 2.x обещают сохранить поддержку, исправление ошибок и устранение уязвимостей: переходить на новое поколение ради одних только патчей не потребуется.

RSS: Новости на портале Anti-Malware.ru