


Ростелеком внедряет новый тип фильтрации интернет-трафика

Ростелеком внедряет новый тип фильтрации интернет-трафика

В III квартале 2014 года «Ростелеком» наконец внедрит систему постраничной фильтрации интернет-трафика по URL. До сих пор данный крупнейший и магистральный оператор связи осуществлял ограничение доступа к интернет-ресурсам по IP-адресу. Причем это зачастую происходило не только для пользователей данного провайдера в России, но и для клиентов тех операторов связи в смежных с Россией государствах (таких как Армения, Казахстан, Узбекистан, Молдова, Белоруссия и т.д.), кто получал интернет-трафик из России по магистрали.


Как сообщают «Ведомости»:
В тестовом режиме новый тип фильтрации может заработать в конце мая и речь идет не о системе Deep Packet Inspection (DPI) — ее оператор ставить не будет, не видит способов монетизации.

Представитель «Ростелекома» Валерий Костарев подтвердил: DPI экономически нецелесообразна, а что касается новой системы фильтрации, то Костарев надеется, что она сможет начать блокировать ресурсы по URL в III квартале 2014 г.

DPI способна не только фильтровать сайты, но и обнаруживать и блокировать вирусы, а также отсеивать информацию, не удовлетворяющую заданным критериям. Провайдеры используют DPI не столько для фильтрации, сколько для блокировки приложений вроде BitTorrent. Решение, которое готовится установить «Ростелеком», ориентировано только на фильтрацию запрещенных ресурсов, знает аналитик Российской ассоциации электронных коммуникаций Ирина Левова. Оно работает так: если адрес страницы, которую вводит пользователь, фигурирует в черном списке, то его запрос направляется в маршрутизатор. Это устройство распознает URL, который нужно блокировать, и запрещает к нему доступ. А к разрешенным страницам на том же IP-адресе доступ остается открытым.

Так что же за новый некий тип фильтрации интернет-пространства?

Скорее всего это будет метод, разработанный ранее Роскомнадзором совместно с экспертами от отрасли и представленный в виде рекомендаций (.doc, 36Kb) для операторов связи еще летом прошлого года:

«Рекомендации разработаны с учетом анализа правоприменительной практики, результатов обсуждения с представителей операторов связи, провайдеров хостинга и других заинтересованных лиц, прошедших в Роскомнадзоре и он-лайн дискуссий, организованных на специализированном информационном ресурсе wecantrust.net».

Что примерно это будет собой представлять:


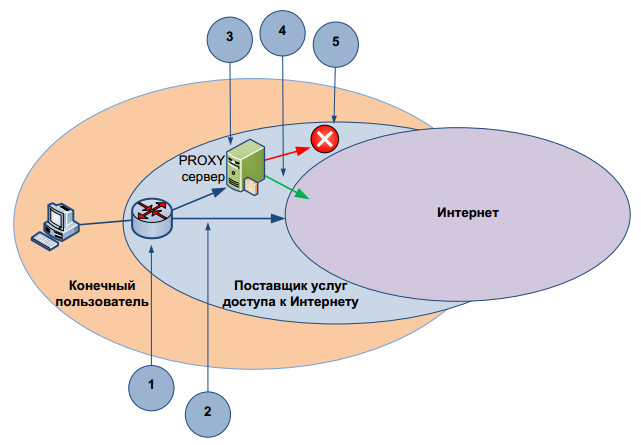
Модель «прозрачного» прокси-блокирования с помощью URL:
1 — Трафик для сайта x, отделяется от остального трафика и пересылается через
блокирующий прокси-сервер
2 — Обычный путь следования интернет-трафика
3 — Прозрачный прокси-сервер поставщика услуг Интернет, осуществляющий
проверку URL на принадлежность к заблокированным значениям
4 — Совпадение отсутствует, трафик пропускается
5 — URL совпал, трафик блокируется

Стоимость

«Ведомости»: 
На разработку решения для фильтрации компания объявляла тендер, победительницей стала Inline Telecom Solutions. В конкурсной документации указана стоимость проекта — 36,9 млн руб., или чуть более $1 млн.

Установку систем DPI на сетях фиксированного широкополосного доступа масштабов федерального игрока операторы «большой тройки», да и Роскомнадзор, оценивали в $40-50 млн., передает habrahabr.ru

Подпишитесь на новости

VPN и защита от DDoS за 1,3 млрд: суды и СИЗО свяжут защищенной сетью

Информационно-аналитический центр поддержки ГАС «Правосудие» ищет подрядчика для обслуживания сетевой и вычислительной инфраструктуры системы. Начальная цена контракта составляет до 1,32 млрд рублей. Закупку разместили на портале госзакупок 3 ноября, победителя выберут 20 ноября, а услуги нужно оказывать с 1 декабря 2026 года по 30 июня 2027 года.

Подробности технического задания разобрал CNews. ГАС «Правосудие» объединяет федеральные суды общей юрисдикции, арбитражные суды и органы Судебного департамента.

К сети также подключены объекты ФСИН, включая следственные изоляторы и колонии, а еще ЦОД Роскомнадзора и собственный ЦОД заказчика.

Основу услуги составляет корпоративная сеть IP VPN на MPLS-инфраструктуре исполнителя. Не менее половины объектов должны подключаться по оптоволокну, для ЦОД нужен резервный канал по другому маршруту.

Данные между объектами шифруются сертифицированными средствами криптозащиты, а исполнитель отвечает за учет ключей и уничтожение скомпрометированных.

Отдельным пунктом идет защита от DDoS-атак мощностью до 20 Гбит/с как минимум для 128 IPv4-адресов. При атаке трафик можно перенаправить в центр очистки.

В контракт также входят доступ в интернет, удаленное администрирование маршрутизаторов и коммутаторов, поддержка ведомственной телефонии и видеосвязи.

Подрядчик должен разместить оборудование заказчика в стороннем дата-центре, где поместятся не менее 34 телекоммуникационных шкафов. На перевозку техники с площадки на улице Бутлерова и монтаж отводится не больше 10 дней.

Доступность канала до ЦОД заказчика должна составлять не менее 99,9%, для остальных объектов не менее 99,44%. Без замены оборудования связь нужно восстанавливать за 4 часа, при обрыве кабеля допускается до трех рабочих дней.

RSS: Новости на портале Anti-Malware.ru