


Ростелеком внедряет новый тип фильтрации интернет-трафика

Ростелеком внедряет новый тип фильтрации интернет-трафика

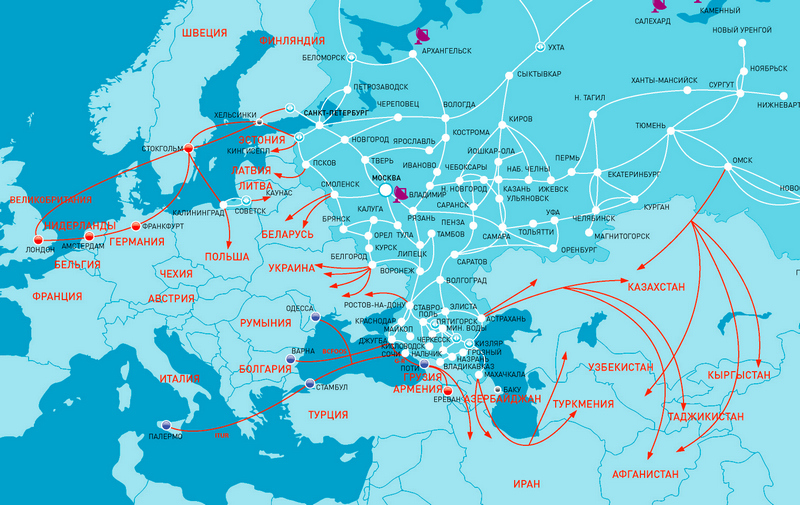
В III квартале 2014 года «Ростелеком» наконец внедрит систему постраничной фильтрации интернет-трафика по URL. До сих пор данный крупнейший и магистральный оператор связи осуществлял ограничение доступа к интернет-ресурсам по IP-адресу. Причем это зачастую происходило не только для пользователей данного провайдера в России, но и для клиентов тех операторов связи в смежных с Россией государствах (таких как Армения, Казахстан, Узбекистан, Молдова, Белоруссия и т.д.), кто получал интернет-трафик из России по магистрали.


Как сообщают «Ведомости»:
В тестовом режиме новый тип фильтрации может заработать в конце мая и речь идет не о системе Deep Packet Inspection (DPI) — ее оператор ставить не будет, не видит способов монетизации.

Представитель «Ростелекома» Валерий Костарев подтвердил: DPI экономически нецелесообразна, а что касается новой системы фильтрации, то Костарев надеется, что она сможет начать блокировать ресурсы по URL в III квартале 2014 г.

DPI способна не только фильтровать сайты, но и обнаруживать и блокировать вирусы, а также отсеивать информацию, не удовлетворяющую заданным критериям. Провайдеры используют DPI не столько для фильтрации, сколько для блокировки приложений вроде BitTorrent. Решение, которое готовится установить «Ростелеком», ориентировано только на фильтрацию запрещенных ресурсов, знает аналитик Российской ассоциации электронных коммуникаций Ирина Левова. Оно работает так: если адрес страницы, которую вводит пользователь, фигурирует в черном списке, то его запрос направляется в маршрутизатор. Это устройство распознает URL, который нужно блокировать, и запрещает к нему доступ. А к разрешенным страницам на том же IP-адресе доступ остается открытым.

Так что же за новый некий тип фильтрации интернет-пространства?

Скорее всего это будет метод, разработанный ранее Роскомнадзором совместно с экспертами от отрасли и представленный в виде рекомендаций (.doc, 36Kb) для операторов связи еще летом прошлого года:

«Рекомендации разработаны с учетом анализа правоприменительной практики, результатов обсуждения с представителей операторов связи, провайдеров хостинга и других заинтересованных лиц, прошедших в Роскомнадзоре и он-лайн дискуссий, организованных на специализированном информационном ресурсе wecantrust.net».

Что примерно это будет собой представлять:


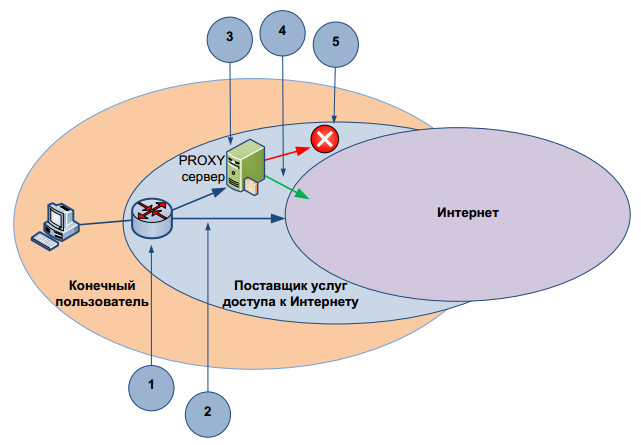
Модель «прозрачного» прокси-блокирования с помощью URL:
1 — Трафик для сайта x, отделяется от остального трафика и пересылается через
блокирующий прокси-сервер
2 — Обычный путь следования интернет-трафика
3 — Прозрачный прокси-сервер поставщика услуг Интернет, осуществляющий
проверку URL на принадлежность к заблокированным значениям
4 — Совпадение отсутствует, трафик пропускается
5 — URL совпал, трафик блокируется

Стоимость

«Ведомости»: 
На разработку решения для фильтрации компания объявляла тендер, победительницей стала Inline Telecom Solutions. В конкурсной документации указана стоимость проекта — 36,9 млн руб., или чуть более $1 млн.

Установку систем DPI на сетях фиксированного широкополосного доступа масштабов федерального игрока операторы «большой тройки», да и Роскомнадзор, оценивали в $40-50 млн., передает habrahabr.ru

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru