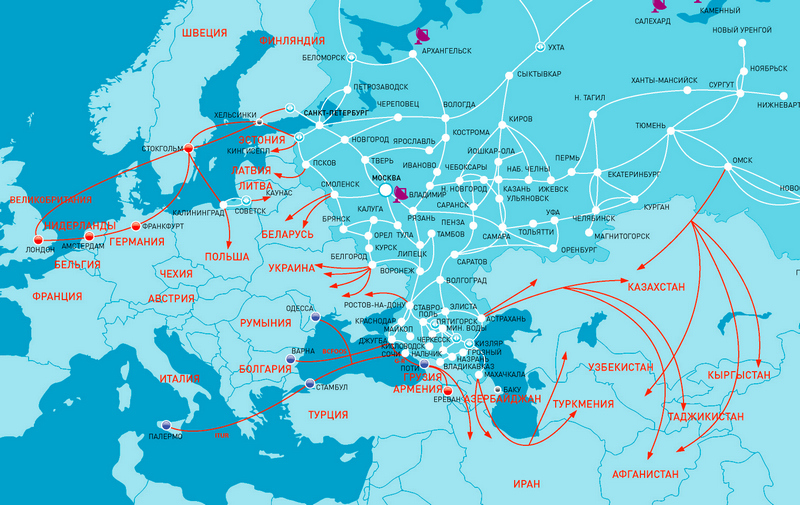
В III квартале 2014 года «Ростелеком» наконец внедрит систему постраничной фильтрации интернет-трафика по URL. До сих пор данный крупнейший и магистральный оператор связи осуществлял ограничение доступа к интернет-ресурсам по IP-адресу. Причем это зачастую происходило не только для пользователей данного провайдера в России, но и для клиентов тех операторов связи в смежных с Россией государствах (таких как Армения, Казахстан, Узбекистан, Молдова, Белоруссия и т.д.), кто получал интернет-трафик из России по магистрали.
Как сообщают «Ведомости»:
В тестовом режиме новый тип фильтрации может заработать в конце мая и речь идет не о системе Deep Packet Inspection (DPI) — ее оператор ставить не будет, не видит способов монетизации.
Представитель «Ростелекома» Валерий Костарев подтвердил: DPI экономически нецелесообразна, а что касается новой системы фильтрации, то Костарев надеется, что она сможет начать блокировать ресурсы по URL в III квартале 2014 г.
DPI способна не только фильтровать сайты, но и обнаруживать и блокировать вирусы, а также отсеивать информацию, не удовлетворяющую заданным критериям. Провайдеры используют DPI не столько для фильтрации, сколько для блокировки приложений вроде BitTorrent. Решение, которое готовится установить «Ростелеком», ориентировано только на фильтрацию запрещенных ресурсов, знает аналитик Российской ассоциации электронных коммуникаций Ирина Левова. Оно работает так: если адрес страницы, которую вводит пользователь, фигурирует в черном списке, то его запрос направляется в маршрутизатор. Это устройство распознает URL, который нужно блокировать, и запрещает к нему доступ. А к разрешенным страницам на том же IP-адресе доступ остается открытым.
Так что же за новый некий тип фильтрации интернет-пространства?
Скорее всего это будет метод, разработанный ранее Роскомнадзором совместно с экспертами от отрасли и представленный в виде рекомендаций (.doc, 36Kb) для операторов связи еще летом прошлого года:
«Рекомендации разработаны с учетом анализа правоприменительной практики, результатов обсуждения с представителей операторов связи, провайдеров хостинга и других заинтересованных лиц, прошедших в Роскомнадзоре и он-лайн дискуссий, организованных на специализированном информационном ресурсе wecantrust.net».
Что примерно это будет собой представлять:
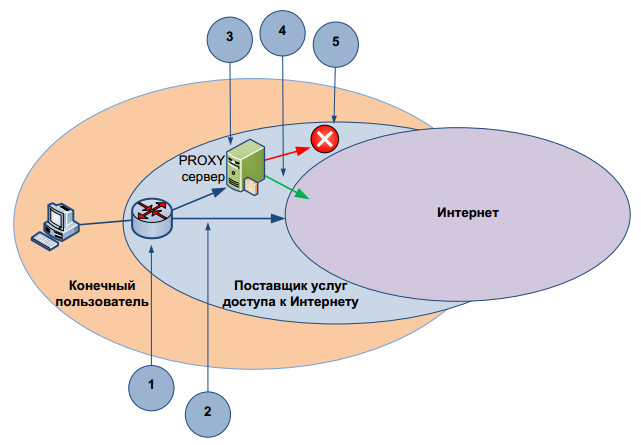
Модель «прозрачного» прокси-блокирования с помощью URL:
1 — Трафик для сайта x, отделяется от остального трафика и пересылается через
блокирующий прокси-сервер
2 — Обычный путь следования интернет-трафика
3 — Прозрачный прокси-сервер поставщика услуг Интернет, осуществляющий
проверку URL на принадлежность к заблокированным значениям
4 — Совпадение отсутствует, трафик пропускается
5 — URL совпал, трафик блокируется
Стоимость
«Ведомости»:
На разработку решения для фильтрации компания объявляла тендер, победительницей стала Inline Telecom Solutions. В конкурсной документации указана стоимость проекта — 36,9 млн руб., или чуть более $1 млн.
Установку систем DPI на сетях фиксированного широкополосного доступа масштабов федерального игрока операторы «большой тройки», да и Роскомнадзор, оценивали в $40-50 млн., передает habrahabr.ru