


Злоумышленники нападают на незащищенные американские компании

Фишеры совершили 115 тыс атак за второе полугодие 2013

Консорциум Anti-Phishing Working Group выпустил отчет Global Phishing Survey за второе полугодие 2013. Более половины из 681 опрошенных организаций, стали жертвами хакеров с июля по декабрь прошлого года.

«Похоже, фишеры ищут компании, которые недавно приобрели популярность, обладают уязвимыми базами данных пользователей и плохо защищают себя. Результаты опроса показали, что любая компания в Сети может оказаться целью злоумышленников», – заявил соавтор доклада Грег Аарон (Greg Aaron) из компании Illumintel.

Больше всего фишеров интересует электронная коммерция, социальные сети, банковская сфера, денежные переводы и сервисы электронной почты. Злоумышленники пытаются получить данные о клиентах AirBNB, Hertz Rent-a-Car, Home Depot, Резервного банка Вануату, Университета штата Айдахо в Бойсе и нескольких Bitcoin-сервисов.

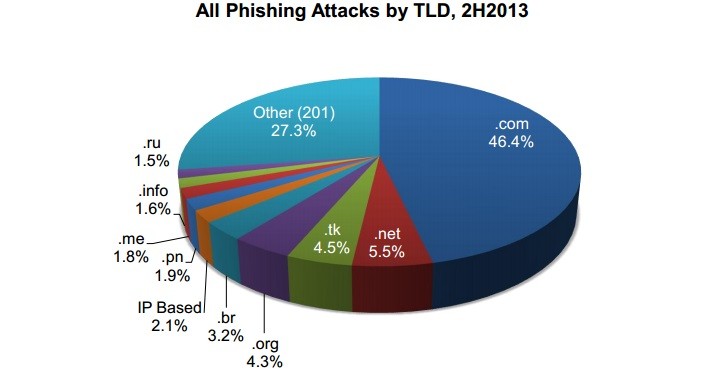
Всего за вторую половину 2013 года провели 115 тыс. атак. Из 82 тыс. доменных имен, использованных для фишинга, около 23 тыс. были зарегистрированы хакерами. При этом в первой половине прошлого года только 12 тыс. доменов были созданы киберпреступниками для фишинга. Считается, что в росте виноваты китайские мошенники.


По словам главы компании IID Рода Расмуссена (Rod Rasmussen), новые домены в основном регистрировали жители Поднебесной для атак на своих сограждан. Всего использовалось 210 доменов верхнего уровня, но большинство адресов для фишинга были .com, .tk, .pw, .net, .info, и .cf. В Anti-Phishing Working Group утверждают, что в среднем фишинговые атаки длились по 28 часов 43 минуты.

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru