


Google наделил себя правом сканировать письма пользователей

Google наделил себя правом сканировать письма пользователей

Компания Google обновила правила использования своих сервисов, добавив положение о собственном праве сканировать личную информацию пользователей. Сканирование касается не только писем, но и вообще любого контента.

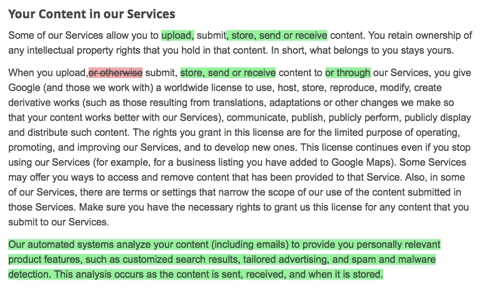
«Наши системы автоматически анализируют ваш контент (включая почту), чтобы предлагать персонализированный сервис, включая результаты поиска, объявления и улучшенную защиту от спама и вредоносных ссылок», - говорится в новом абзаце правил.

Кроме того, Google внес поправки, благодаря которым получил возможность любых действий над пользовательским контентом, включая модификацию и распространение. И это касается не только контента, который пользователь загружает на серверы Google (например, в Google Drive), но и любых данных, передаваемых через любые сервисы Google, сообщает safe.cnews.ru.

«Когда вы загружаете, вносите или сохраняете контент в наших сервисах, а также отправляете или получаете контент посредством наших сервисов, вы предоставляете Google право использовать, хранить и модифицировать этот контент, создавать на основе его производные данные, передавать, публиковать, публично воспроизводить, публично отображать и распространять этот контент», - говорится в новых правилах.

Новые правила вступили в силу 14 апреля. Предыдущая редакция действовала с ноября 2013 г. Как сообщил представитель Google Мэтт Кэлман (Matt Kallman) агентству Reuters, правила были изменены «согласно полученным за последние несколько месяцев просьбам», и теперь «более понятны для пользователей».


Google изменил правила использования своих сервисов


Аналогичные правила в декабре 2012 г. представил сервис Instagram, чем вызвал бурю негодования среди пользователей. В новых правилах содержались пункты, дающие компании право демонстрировать снимки пользователей на сторонних сайтах без выплаты компенсации за авторское право. Instagram пообещала переписать правила более понятным языком, что, тем не менее, не уберегло ее от судебного иска.

Против Google тоже был подан судебный иск - в сентябре 2013 г. В нем говорилось, что сканирование писем нарушает федеральные законы и законы штатов о прослушке и охране частной жизни. В компании заявили, что сканирование почты необходимо для правильного функционирования сервиса.

В марте 2014 г. судья отказался объединить жалобы нескольких пользователей в единый коллективный иск против Google, объяснив это существенными отличиями в претензиях. В случае, если бы иск носил коллективный характер, Google было бы сложнее одержать победу.

Подпишитесь на новости

Фальшивый охотник на Бабу-ягу атакует военных и российские компании

Кибершпионы решили сыграть на страхе перед дронами: создали сайт с якобы полезной программой Dronner для отслеживания тяжёлых беспилотников «Баба-яга» и мест дистанционного минирования. Вместо разведданных пользователь получает вредоносную программу. Новую активность обнаружили специалисты Ф6/F6 и назвали её Mimbrob.

Судя по тематике приманки, атакующие предположительно целятся в российских военнослужащих, использующих компьютеры вблизи линии боевого соприкосновения. На смартфонах приложение не работает.

После запуска Dronner проверяет системный язык, раскладки клавиатуры и предпочитаемые языки интерфейса. Вредоноса интересуют русский, языки ряда стран СНГ и Румынии. Если ничего подходящего не найдено, программа притворяется мёртвой: засыпает, а через три минуты завершает работу.


Одними военными киберразведчики не ограничились. С апреля 2026 года Mimbrob атакует российские промышленные предприятия и ИТ-компании через тщательно подготовленные фишинговые письма. В ход шли фальшивые служебные записки о срочной метрологической проверке, предложения о сотрудничестве и архивы с названиями вроде «Судебное_разбирательство».


В этих кампаниях применялся загрузчик FBULoader, замаскированный под обновление Яндекс Браузера, а также зловред RAT-Go. Для отправки писем злоумышленники регистрировали домены, похожие на адреса российских предприятий и разработчиков.


По оценке Ф6/F6, наиболее вероятная цель группы — шпионаж. Однако финальную вредоносную нагрузку исследователи получить не смогли, поэтому окончательные выводы о мотивах пока делать рано. Технические подробности и индикаторы компрометации опубликованы в исследовании F6.

RSS: Новости на портале Anti-Malware.ru