


ЛК зафиксировала 28 миллионов кибератак с целью кражи денег за 2013 год

ЛК зафиксировала 28 миллионов кибератак с целью кражи денег за 2013 год

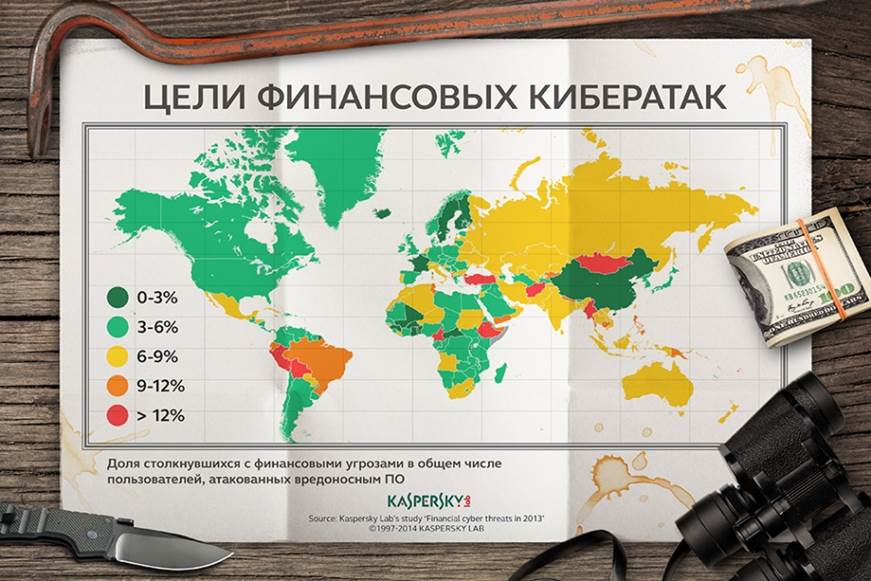
Киберпреступники все чаще пытаются получить доступ к электронным счетам пользователей – об этом свидетельствуют результаты исследования «Лаборатории Касперского», посвященного развитию финансовых киберугроз в 2013 году. Число зафиксированных компанией атак с использованием вредоносного ПО, нацеленного на кражу денег пользователя, в 2013 году составило 28,4 миллиона, что на 27,6% больше, чем годом ранее.

К финансовым киберугрозам причисляют банковские троянцы, клавиатурные шпионы, а также сравнительно новые программы для кражи виртуальных кошельков с Bitcoin и скрытой от пользователя генерации этой криптовалюты на зараженных компьютерах – именно они внесли основной вклад в рост общего числа финансовых киберугроз в минувшем году. Дополнительным фактором роста послужило обнаружение ряда опасных уязвимостей платформы Java, которые были использованы злоумышленниками в кибератаках.


За прошедший год продукты «Лаборатории Касперского» защитили от возможных финансовых потерь 3,8 миллиона пользователей, что выше аналогичного показателя прошлого года на 18,6%. Чаще всего злоумышленники использовали банковские троянцы – на них в минувшем году пришлось две трети атак. Однако по сравнению с 2012 годом их доля пошла на спад из-за растущей активности вредоносных приложений, нацеленных на Bitcoin. Клавиатурные шпионы, перехватывающие вводимые пользователем данные, также постепенно сдают позиции: киберпреступники все реже прибегают к этому узкоспециализированному типу программ, предпочитая троянцы с широким набором функций.

В сегменте вредоносного ПО для мобильных устройств за прошедший год также появились новые тенденции. Одной из них стал взрывной рост числа мобильных приложений для кражи денег с банковских счетов: за год коллекция образцов таких программ, собранная «Лабораторией Касперского», выросла почти в двадцать раз. При этом подавляющее большинство атак было нацелено на владельцев смартфонов на платформе Android.

«Прошедший год показал значительный рост доли финансовых киберугроз. Популярность банковских троянцев и других программ для получения финансовой информации обусловлена тем, что с их помощью киберпреступники могут быстро обеспечить себе незаконный доход. При этом набор приемов, используемых злоумышленниками, пополняется едва ли не каждый месяц, и уже нет уверенности, что оградить себя от них можно одной только бдительностью. Мы настоятельно рекомендуем финансовым организациям комплексно подходить к защите пользователей», – отметил Владимир Заполянский, руководитель отдела технического позиционирования «Лаборатории Касперского».

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru