


Imperva обнаружила уязвимости в PHP

Преступники успешно эксплуатирют PHP-брешь

В мае 2012 года обнаружили брешь в безопасностии языка PHP. Несмотря на то, что для устранения проблемы давно выпустили патч, преступники продолжают использовать уязвимое место для взлома. Это ставит под вопрос защиту многих сайтов и открывает возможности для кражи данных.

Согласно данным компании Imperva, информация об эксплойте стала открытой в октябре 2013 года. Данные использовались для атак на веб-серверы. Фирма обнаружила 30 тыс. нападений через три недели после публикации информации. Из-за того, что многие пользователи не обновили PHP-коды веб-приложений, хакерам до сих пор удаются подобные взломы.

«Мы получили данные о том, что разные ботненты узнали об эффективности бреши. Компании удалось поймать копии бот-клиентов, в которых использовалась данная уязвимость», – заявил сотрудник Imperva Барри Штейман (Barry Shteiman).

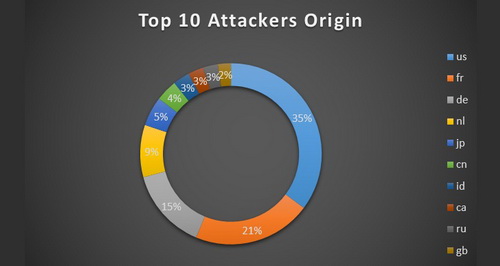
Страны, из которых чаще всего исходят PHP-атаки.

Ошибка присутствует в версиях кода 5.4.x и 5.3.x. До сих пор на них работает 16% открытых вебсайтов. Учитывая, что приблизительно 82% всех ресурсов сделано на PHP, база потенциальных жертв огромна. Специалисты утверждают, что 35% атак провели с территории США. Во Франции организовали 21% взломов, а в Германии – 15%. Источниками нападений были Нидерланды, Китай, Великобритания и Япония.

Самые крупные атаки длились день или полдня. Хакеры используют в своих интересах временной промежуток между атакой, её обнаружением и устранением.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru