


FileZilla крадет ваши данные

По Сети гуляет зараженный клиент FileZilla

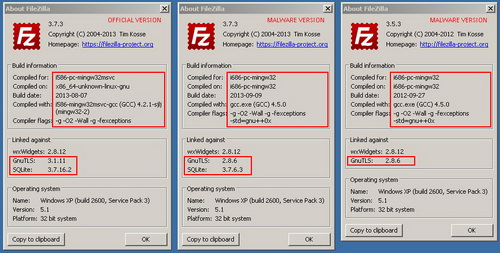
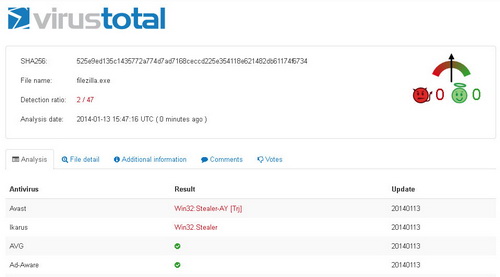
Сотрудники компании Avast просят пользователей осторожно относиться к программе FileZilla. В Сети обнаружены версии приложения 3.7.3 и 3.5.3., способные украсть учетные данные пользователей. За последнее время эксперты наблюдают резкое увеличение таких клиентов в Сети.

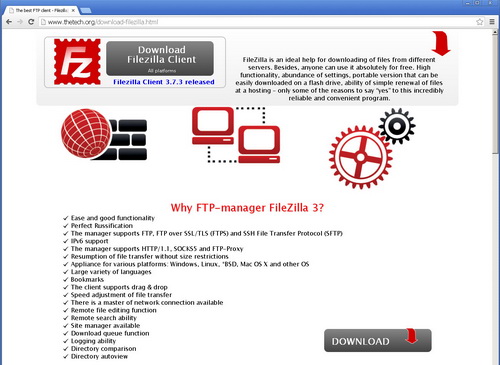
Во-первых, вызывают подозрения ссылки, по которым скачивается программа. В большинстве случаев приложение расположено на взломанных страницах с поддельным контентом. Например, тексты и комментарии пользователей отображаются в виде картинок. Графический интерфейс пользователя в хакерском варианте практически идентичен официальному. Отличие в том, что взломанная версия приложения использует юникод 2.46.3, а официальная – v2.45. Другие элементы типа кнопок, иконок, изображений и текстов такие же.

Установленный FTP-килент выглядит как официальная версия. Он полностью рабочий. Пользователи не могут заметить, что программа действует самовольно. Фальшивость становится заметна, когда FileZilla не хочет обновляться. Скорее всего, это защита от переписывания вредоносного кода.


Сотрудники Avast обнаружили, что создатели вредоносного софта использовали его открытый код для внедрения собственной функции. Алгоритм – часть измененного кода FileZilla.exe. Он похищает учетные данные пользователей. Операция проходит быстро и бесшумно. Софт не отсылает хакерам файлы или сохраненные FTP-соединения.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru